

بعد ثماني سنوات من تشكيل الفرع الأخير المهم، تم إطلاق منصة تحليل الثغرات الأمنية، Metasploit Framework، في أحدث إصداراتها 5.0.
تتضمن حزمة Metasploit Framework حاليًا 3795 وحدة نمطية مع تنفيذ مختلف أساليب الاستغلال والهجوم.
يُدير المشروع أيضًا قاعدة بيانات تحتوي على ما يقارب 136710 ثغرة أمنية. كُتب كود Metasploit بلغة Ruby ويُوزّع بموجب ترخيص BSD. يُمكن تطوير الوحدات البرمجية باستخدام Ruby وPython وGo.
Metasploit هو مشروع مفتوح المصدر لأمن الكمبيوتر ، والذي يوفر معلومات حول الثغرات الأمنية ويساعد في اختبار الاختراق ("Pentesting") وتطوير التوقيعات لأنظمة كشف التسلل.
يُعدّ إطار عمل Metasploit أشهر مشاريعها الفرعية ، وهو أداة لتطوير وتنفيذ عمليات استغلال الثغرات الأمنية ضد جهاز بعيد. وتشمل المشاريع الفرعية المهمة الأخرى قواعد بيانات التعليمات البرمجية، وأرشيف التعليمات البرمجية الخبيثة، وأبحاث الأمن السيبراني.
يوفر إطار عمل Metasploit لمتخصصي الأمن السيبراني مجموعة من الأدوات للتطوير السريع وتصحيح الثغرات الأمنية ، بالإضافة إلى التحقق من الثغرات الأمنية وأداء الأنظمة في حالة وقوع هجوم ناجح.
تم اقتراح واجهة سطر أوامر أساسية لفحص الشبكة واختبار الأنظمة بحثًا عن نقاط الضعف ، بما في ذلك اختبار إمكانية تطبيق برمجيات إكسبلويت الحقيقية. كجزء من إصدارات Community و Pro ، يتم أيضًا توفير واجهة ويب سهلة الاستخدام.
Metasploit 5.0 التحسينات الرئيسية
أضاف هذا الإصدار الجديد وحدة "التهرب"، والتي تسمح للمستخدم بإنشاء ملفات حمولة قابلة للتنفيذ، مما يؤدي إلى تجنب تفعيل برامج مكافحة الفيروسات.
تتيح هذه الوحدة إمكانية إعادة إنتاج ظروف أكثر واقعية عند التحقق من النظام ، مع مراعاة تقنيات مكافحة الفيروسات النموذجية.
على سبيل المثال، يتم استخدام تقنيات مثل تشفير الشفرة البرمجية، وتوليد الشفرة العشوائية، وتنفيذ القفل تحت المحاكي للتهرب من برامج مكافحة الفيروسات.
بالإضافة إلى لغة روبي، يمكن الآن استخدام بايثون وجو لتطوير وحدات خارجية للإطار.
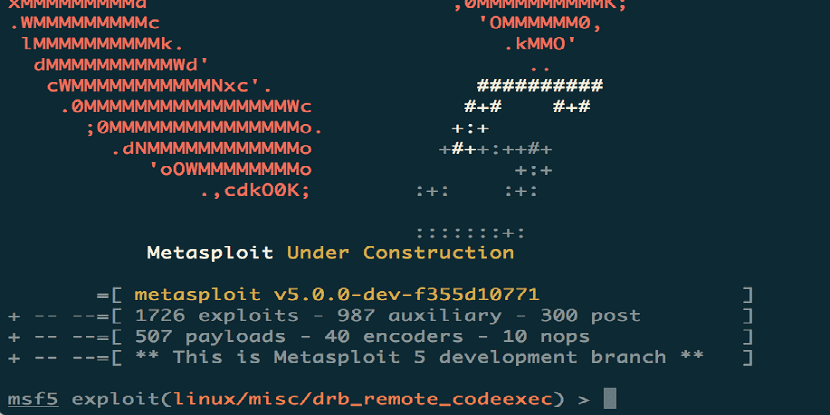
تمت إضافة إطار عمل أساسي لخدمات الويب يقوم بتنفيذ واجهة برمجة تطبيقات REST لأتمتة المهام والعمل مع قواعد البيانات، ويدعم مخططات المصادقة المختلفة، ويوفر فرصًا للتنفيذ المتوازي للعمليات؛
يتميز Metasploit 5.0 بواجهة برمجة تطبيقات (API) مبنية على JSON-RPC ، مما يبسط عملية دمج Metasploit مع مختلف الأدوات ولغات البرمجة.
يمكن للمستخدمين الآن تشغيل خدمة PostgreSQL RESTful الخاصة بهم لتوصيل وحدات تحكم Metasploit متعددة ومجموعات أدوات خارجية.
من ناحية أخرى، يتم توفير إمكانية المعالجة المتوازية للعمليات مع قاعدة البيانات ووحدة التحكم (msfconsole) ، مما يجعل من الممكن تنفيذ بعض عمليات الحزمة على عاتق الخدمة التي تخدم قاعدة البيانات.
بالنسبة إلى الحمولة ، يتم تطبيق مفهوم metashell و meta command "background" ، مما يسمح لك بتشغيل جلسات الخلفية في الخلفية والتنزيلات بعد العملية على الجانب البعيد ، وإدارتها دون استخدام جلسة تستند إلى Meterpreter .
وأخيرًا ، النقطة الأخيرة التي يمكن تسليط الضوء عليها هي أنه تمت إضافة القدرة على فحص مضيفين متعددين باستخدام وحدة واحدة في كل مرة عن طريق تكوين نطاق عنوان IP في خيار RHOSTS أو عن طريق تحديد رابط إلى الملف الذي يحتوي على العناوين بالتنسيق /etc/hosts من خلال عنوان URL "file://"؛
تمت إعادة تصميم محرك البحث ، مما أدى إلى اختصار وقت بدء التشغيل وإزالة قاعدة البيانات من التبعيات.
كيف تحصل على Metasploit 5.0؟
بالنسبة لأولئك المهتمين بتثبيت هذا الإصدار الجديد من Metasploit 5.0، يمكنكم زيارة الموقع الرسمي للمشروع حيث يمكنكم تنزيل الإصدار الذي تحتاجونه.
نظرًا لأن Metasploit يحتوي على نسختين ، مجتمع واحد (مجاني) وإصدار Pro بدعم مباشر من المبدعين.
بالنسبة لمستخدمي نظام لينكس، يمكننا الحصول على هذا الإصدار الجديد عن طريق فتح نافذة طرفية وتشغيل الأمر التالي:
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall && \
chmod 755 msfinstall && \

./msfinstall