

Както много от вас може би знаят, програмата за награди за уязвимости на Chrome възнаграждава тези, които откриват и директно докладват за проблеми със сигурността на браузъра.
Наскоро Google обяви в публикация в блога си за сигурност, че вече като цяло увеличава сумите по „Програмата за награди за уязвимости в Chrome“, като наградата за висококачествени доклади се е увеличила до 30 000 долара, а бонусът за намиране на компромиси в Chrome OS е преоценен на 150 000 долара.
Google казва, че акцентите в увеличението на наградата за грешки включват утрояване на максималната награда за така наречения „основен“ доклад с много малко подробности от 5,000 на 15 000 долара.
Максималното изплащане за т. Нар. „Висококачествен“ доклад с множество информация, която обяснява например как хакерите могат да експлоатират бъга, какъв е произходът му или как може да бъде разрешен, също се удвоява. $ 15,000 30,000 до $ XNUMX XNUMX, според статията в блога на Chrome Security.
Най-големият брой все още се дължи на откриването на уязвимости в Chrome OS, софтуерната платформа на Google за Chromebook или Chromebox.
На това ниво Google също така увеличи наградата си до 150 000 долара за изследователи, които открият атаки, които могат да компрометират Chromebook или Chromebox. Пропуски в сигурността, открити във фърмуера и/или които позволяват на атакуващите да заобиколят заключения екран на Chrome OS, също генерират награди, според публикацията в блога.
Google управлява програмата си за награди за грешки от 2010 г. Към днешна дата Google е получила над 8,500 сигнала за грешки и е платила 5 милиона долара на изследователи. Първата промяна в структурата на наградите е направена през септември 2014 г., четири години след стартирането на програмата.
По това време програмата на Google за грешки в Chrome плаща над 1.25 милиона долара на изследователи по сигурността, които откриват над 700 грешки в браузъра си, но Google установява, че това не е достатъчно. Пет години по-късно броят на съобщенията се е увеличил от 700 на 8.500 XNUMX и Google реши да утрои наградите.
В допълнение към гореспоменатите увеличения, Google също така увеличи наградите за fuzz testing (или случайно тестване) - техника за тестване на софтуер, която ловците на грешки също използват, за да хвърлят случайни данни на входовете.
Софтуерен продукт с цел намиране на проблемни записи. Според публикацията в блога, "Допълнителният бонус за грешки, открити от пушачи, изпълняващи програмата Chrome Fuzzer, също се е удвоил до 1,000 долара."
Увеличението се отрази и на сумите, изплатени на изследователите от програмата за награди за сигурност на Google Play.
Всъщност наградите за грешки при отдалечено изпълнение на код са се увеличили от 5,000 до 20,000 1,000 долара, кражбата на частни незащитени данни от 3,000 до 1,000 долара и достъп до защитени компоненти на приложения от 3,000 до XNUMX долара.
Освен това, ако разкриете уязвимости на участващите разработчици на приложения по "отговорен" начин, ще получите бонус, според Google.
По-долу е новият разширен списък и старата таблица с бонуси за грешки. Допустимите награди за грешки в сигурността обикновено варират от 500 до 150,000 XNUMX долара.
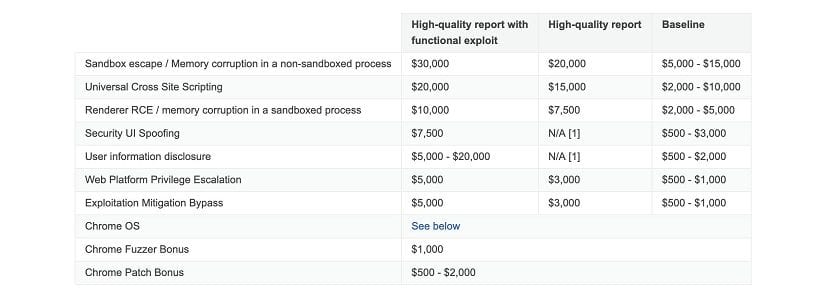
Именно това движение възнамерява докладите да стигнат първо до техните ръце, тъй като не само технологичните компании възнаграждават ловците на грешки, но правителствата и престъпниците плащат и за уязвимости, които те могат да използват в дейности като шпионаж. и кражба на самоличност.
В публикацията в блога си Google също така изясни какво счита за висококачествен доклад и актуализира категориите грешки, за да улесни изследователите.
"Също така изяснихме това, което смятаме за висококачествен доклад, за да помогнем на журналистите да получат възможно най-високата награда и актуализирахме категориите грешки, за да отразяваме по-добре видовете грешки, които се съобщават и което ни интересува повече", каза той. компанията.
Google казва, че това увеличение за ловците на грешки в Chrome ще се прилага за заявления, изпратени след публикацията им в блога. Повече подробности за увеличението можете да намерите тук.
Източник: https://security.googleblog.com/