

TPM: Малко от всичко за Trusted Platform Module. И използването му в Linux!
С неотдавнашното пускане на Windows 11 и публикуването на минималните хардуерни изисквания за компютрите , на които е необходима инсталацията му, терминът „TPM“ технология става все по-популярен . Тази технология е предназначена да осигурява сигурност и функции, свързани с хардуера.
Поради тази причина ще разгледаме малко повече за TPM технологията и нейното използване в GNU/Linux , тъй като тя не е ексклузивна за никоя една операционна система.
Освен това, сега, когато инсталирането на Windows 11 изисква сравнително модерни компютри (на около 5 години) с TPM 2.0 , 64-битови процесори , 4 GB RAM и 64 GB ROM , това открива значително предимство за разширяване на използването на GNU/Linux на повече настолни компютри.
TPM и неговото използване на GNU / Linux
Преди да се задълбочим в подробностите за „TPM“ и неговото използване в GNU/Linux , ще предоставим връзки към предишни публикации, свързани с темата, така че тези, които желаят да проучат по-подробно различните реални приложения на „TPM“, да могат лесно да го направят след приключване на това четене:
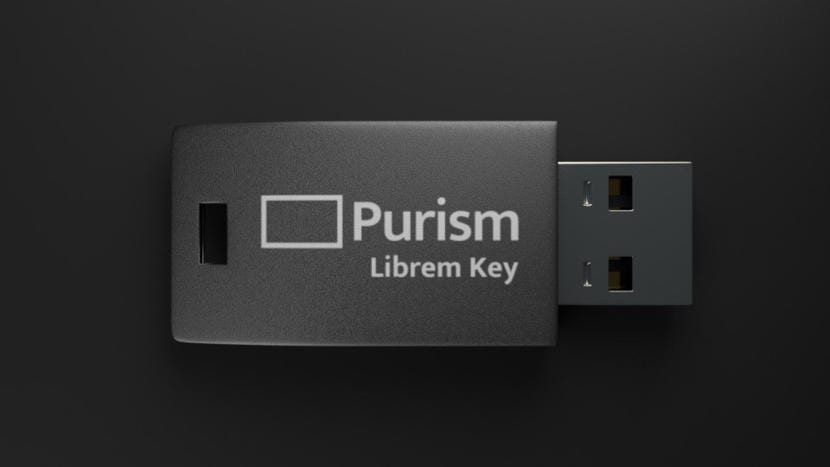
USB ключът за сигурност Librem Key е първият и единствен ключ, базиран на OpenPGP, който предлага интегриран фърмуер Heads със защитено от несанкционирано зареждане зареждане. Той е проектиран да позволи на потребителите на лаптопи Librem да видят дали някой е променял софтуера на компютъра им, когато го стартират.
Ключът Librem използва TPM (Trusted Platform Module) чип с активирани Heads, наличен в новите лаптопи Librem 13 и 15. Според Purism, когато ключът за сигурност е поставен, той мига в зелено, за да покаже на потребителите, че лаптопът не е бил манипулиран, което им позволява да продължат оттам, откъдето са спрели. Ако мига в червено, това означава, че лаптопът е бил манипулиран.


TPM: Модул с доверена платформа
Какво е TPM?
Според Trusted Computing Group (TCG)
Според официалния уебсайт на Trusted Computing Group ( TCG ) , технологията „TPM“ е описана по следния начин:
TPM (Trusted Platform Module) е компютърен чип (микроконтролер), който може сигурно да съхранява артефакти, използвани за удостоверяване на платформата (вашия компютър или лаптоп). Тези артефакти могат да включват пароли, сертификати или ключове за криптиране.
Следователно, TPM чип може да се използва и за съхраняване на измервания на платформата, които помагат да се гарантира нейната непрекъсната надеждност. Удостоверяването (което гарантира, че платформата може да докаже, че е това, което твърди) и атестирането (процес, който помага да се демонстрира, че платформата е надеждна и не е била компрометирана) са необходими стъпки за осигуряване на по-сигурни изчисления във всички среди. Модулите за доверие могат да се използват в компютърни устройства, различни от персонални компютри, като например мобилни телефони или мрежово оборудване.
По-ценна и надеждна информация за технологията „TPM“ на английски език може да бъде получена директно от следните връзки на уебсайта на Trusted Computing Group (TCG) : Връзка 1 и Връзка 2.
„ Trusted Computing Group (TCG) е де факто международен орган по стандартизация, съставен от приблизително 120 компании, които създават спецификации, определящи PC TPM, модули за доверие за други устройства, изисквания за инфраструктура за доверие, API и протоколи, необходими за функционирането на надеждна среда. След като бъдат завършени, тези спецификации се предоставят на технологичната общност за изтегляне от техния уебсайт. “
Според Microsoft
Според статия в официалния раздел с документация на Microsoft , озаглавена „ Общ преглед на технологията за модули на надеждна платформа “ , технологията „TPM“ е описана по следния начин:
„ Технологията Trusted Platform Module (TPM) е проектирана да предоставя хардуерни и защитни функции. TPM чипът е защитен криптографски процесор, предназначен за извършване на криптографски операции. Чипът включва няколко физически механизма за сигурност, които го правят устойчив на несанкционирано отваряне, а функциите му за сигурност предотвратяват извършването на промени от злонамерен софтуер. “
Microsoft добавя, че някои от основните предимства на използването на технологията „TPM“ са следните:
- Генерирайте, съхранявайте и ограничавайте използването на криптографски ключове.
- Използвайте технологията TPM за удостоверяване на устройството на платформата, като използвате уникалния RSA ключ на TPM, който ще бъде записан в себе си.
- Гарантирайте целостта на платформата, като носите и съхранявате мерки за сигурност.
Накрая, Microsoft заявява следното относно технологията „TPM“ :
„ Най-често срещаните TPM функции се използват за измерване на целостта на системата и за създаване и използване на ключове. По време на процеса на зареждане на системата е възможно да се измери и запише в TPM заредения код за зареждане (включително фърмуер и компоненти на операционната система). Измерванията на целостта могат да се използват като доказателство за това как е била стартирана системата и за да се гарантира, че ключът, базиран на TPM, е бил използван само когато е бил използван подходящият софтуер за зареждане на системата. “
Инсталиране и основно използване на GNU / Linux
След като вече имаме ясна представа какво представлява TPM технологията , просто трябва да знаем кои пакети да инсталираме и как да ги използваме . И разбира се, тя трябва да бъде предварително активирана в BIOS/UEFI на вашия компютър , тъй като обикновено е деактивирана по подразбиране.
Инсталация
Най-основните неща за инсталиране на всяка GNU/Linux дистрибуция на компютър, във връзка с TPM технологията , са следните пакети, използващи следната команда :
apt-get install tpm-tools trousersВ някои случаи може да са необходими други свързани пакети като библиотеки, поддръжка за компилация или просто други по-нови пакети, като например tpm2-tools. Което очевидно е предназначено да поддържа TPM 2.0. За да видите подробна информация за тези 3 пакета и други по-свързани, можете да получите достъп до следното връзка в рамките на Официален уебсайт на Debian.
Употреба
За повече полезна информация относно използването на TPM технологията в GNU/Linux , можете да посетите следните връзки
Обобщение
Надяваме се това "полезен малък пост" за технологията «TPM (Trusted Platform Module)»или Модул за сигурна платформа на испански, който е проектиран да предлага функции за сигурност и хардуер; представлява голям интерес и полезност, като цяло «Comunidad de Software Libre y Código Abierto» и от голям принос за разпространението на прекрасната, гигантска и нарастваща екосистема от приложения на «GNU/Linux».
Засега, ако това ви е харесало publicación, Не спирай споделете го с други хора, на любимите ви уебсайтове, канали, групи или общности от социални мрежи или системи за съобщения, за предпочитане безплатни, отворени и / или по-сигурни като Telegram, Сигнал, Мастодон или друг от Fediverse, за предпочитане.
И не забравяйте да посетите нашата начална страница на адрес „ DesdeLinux “ , за да разгледате още новини, както и да се присъедините към нашия официален Telegram канал на DesdeLinux . За допълнителна информация можете да посетите онлайн библиотеки като OpenLibra и JedIT , за да получите достъп и да четете цифрови книги (PDF файлове) по тази или други теми.