
Introducción:
Mis on dnscrypt-proxy?
- DNSCrypt krüpteerib ja autentib kasutaja ja DNS-lahendaja vahelist DNS-liiklust, hoiab ära DNS-päringute kohaliku võltsimise, tagades, et DNS-vastused saadab valitud server. (Wiki)
Mis on dnsmasq?
- dnsmasq pakub selliseid teenuseid nagu DNS-vahemälu ja DHCP-server. Domeeninimeserverina (DNS) võib see DNS-päringuid vahemällu salvestada, et parandada ühenduse kiirust varem külastatud saitidele, ja DHCP-serverina saab dnsmasq-i kasutada sisemiste IP-aadresside ja marsruutide pakkumiseks arvutid kohtvõrgus. Ühte või mõlemat neist teenustest saab rakendada. dnsmasqi peetakse kergeks ja hõlpsasti konfigureeritavaks; See on mõeldud kasutamiseks personaalarvutis või võrgus, kus on vähem kui 50 arvutit. Kaasas on ka PXE-server. (Wiki)
Mida ma kasutasin?
- Kasutatavate konfiguratsioonifailide muutmiseks nano.
- Ma tegin seda alati oma juurkontoga, kuid kui nad on seadistanud sudosaavad nad seda ohutult kasutada.
- Vahemälu kontrollimiseks käsuga dig tuleb see leida sidumistööriistadest
ametlikes hoidlates, pacman -S köitmisvahendid
Paigaldus:
- Juurena või sudo abil meie terminalis või tty installime paketid dnscrypt-proxy ja dnsmasq järgmiselt:
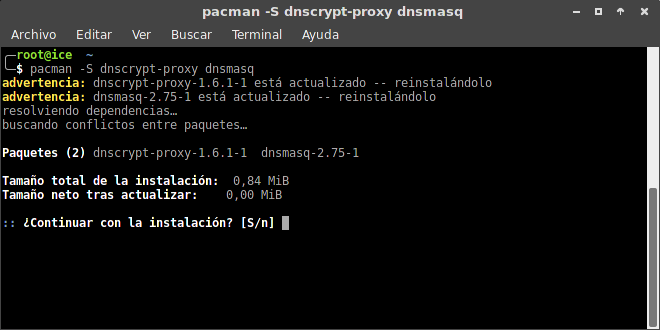
- Hoiatusteade on see, et mul on need juba installitud, peate lihtsalt kinnitama, vajutades Enter:
Seadistus:
1 - Lubame dnscrypt-proxy (pidage meeles root või sudo abil):
2 - Nüüd redigeerime faili / Etc / resolv.conf ja nimeserveris kustutame selle, mis seal on, ja paneme 127.0.0.1 (kui nad soovivad, saavad nad failist varukoopia teha) ja see peaks välja nägema järgmine: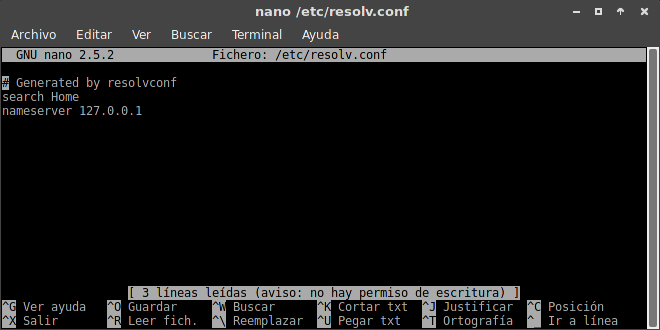
- Võttes arvesse, et NetworkManager kirjutab faili resolv.conf, kaitseme seda järgmise käsuga kirjutamise eest:

3 - Nüüd hakkame otsima serverit, mis on meie asukohale kõige lähemal, kuid võite kasutada vaikimisi serverit, mis on dnscrypt.eu-nl, loendi saab avada localc-ga siin: / usr / share / dnscrypt-proxy / dnscrypt-resolvers.csv meeldib see:
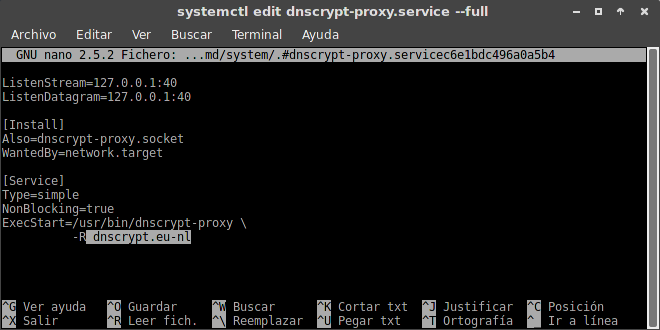
- Kui soovime muuta serverit, mis lahendab vaikimisi DNS-i, saame seda muuta järgmiselt:

- Jaotises [Teenus] faili lõpus muudame hallina valitud valikut ja paigutame juba valitud serveri loendisse:
4 - Vaikimisi kasutab dnscrypt-proxy porti 53, kuna ka dnsmasq teeb seda, seega muudame seda uuesti kasutades:
systemctl edit dnscrypt-proxy.service –full ja jaotises [Socket] jätame selle järgmiselt:
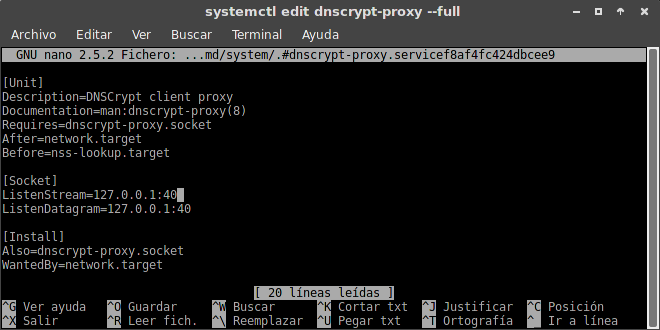 Salvestame muudatused ja sulgeme.
5 – Nüüd seadistame dnsmasqi. Redigeerime faili /etc/dnsmasq.conf ja lisame lõppu järgmised kolm rida:
lahendamata
server = 127.0.0.1 # 40
kuulamisaadress = 127.0.0.1
Salvestame muudatused ja sulgeme.
6 - Nüüd teeme järgmist:
- Taaskäivitame dnscrypt-proxy:
systemctl taaskäivitage dnscrypt-proxy
- Aktiveerime dnsmasq:
systemctl lubab dnsmasq
- Käivitame dnsmasq:
systemctl käivitage dnsmasq
- Taaskäivitame Interneti-ühenduse:
systemctl taaskäivitage NetworkManager
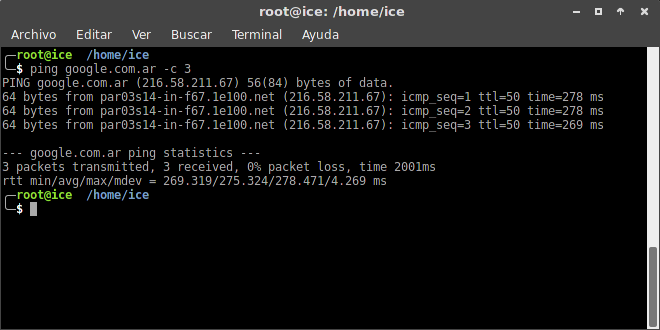
7 – Olgu, nüüd kontrollime, kas see tegelikult töötab, pingides näiteks aadressi google.com.ar:
8 – Kontrollime käsuga dig, kas DNS-vahemälu töötab:
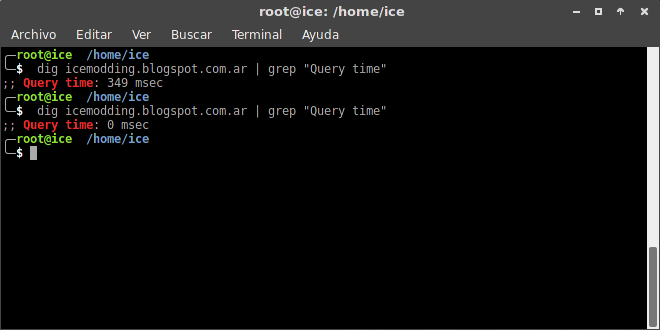 - Siin võtame arvesse, et esimene minu tehtud kaevamine on 349 msek viivitus ja kui ma teen päringu uuesti digiga, siis mis juhtub? 0 msek, seega vahemällu õigesti.
9 – dnscrypt-proxy ja dnsmasq on nüüd konfigureeritud ja töötavad õigesti!
Märkus: Tahan täpsustada pärast mitmes kohas otsimist, see ei töötanud minu jaoks kuidagi, mida nad arhi vikis näitasid, hispaaniakeelne versioon on halvasti tõlgitud (see on küsimus, kas keegi tõlgib hästi või ma teen seda mingil hetkel), nii et ma kasutasin versiooni Inglise. Nii et ma tuginesin põhimõtteliselt nimetatud vikile, kõik neile omased au. Sellisel juhul kasutasin neid samme ja see töötas minu jaoks.
Kõik küsimused või probleemid, millest nad on mulle teada andnud, räägime sellest seni, kuni see töötab!
Värava kallistus!