

TPM : un peu de tout sur Trusted Platform Module. Et son utilisation sous Linux !
Avec la sortie récente de Windows 11 et la publication des configurations matérielles minimales requises pour les ordinateurs qui l'exécutent, le terme « TPM » (module de commande du processeur) a gagné en popularité . Cette technologie est conçue pour offrir des fonctionnalités de sécurité et de gestion du matériel.
Pour cette raison, nous allons explorer un peu la technologie « TPM » et son utilisation sur GNU/Linux , puisqu'elle n'est pas exclusive à un seul système d'exploitation.
De plus, maintenant que l'installation de Windows 11 nécessite des ordinateurs relativement modernes (environ 5 ans) avec TPM 2.0 , des processeurs 64 bits , 4 Go de RAM et 64 Go de ROM , cela ouvre un avantage significatif pour étendre l'utilisation de GNU/Linux sur un plus grand nombre d'ordinateurs de bureau.
TPM et son utilisation sur GNU/Linux
Avant d'aborder en détail le « TPM » et son utilisation sous GNU/Linux , nous fournirons des liens vers des articles précédents sur le sujet, afin que ceux qui souhaitent explorer les diverses applications concrètes du « TPM » puissent le faire facilement après avoir terminé cette lecture :
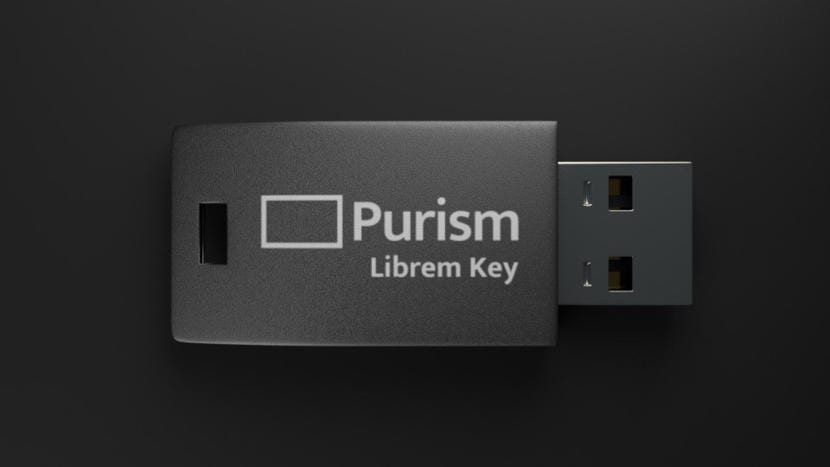
La clé de sécurité USB Librem Key est la première et la seule clé basée sur OpenPGP à intégrer le firmware Heads avec un démarrage inviolable. Elle permet aux utilisateurs d'ordinateurs portables Librem de vérifier, dès le démarrage de leur ordinateur, si quelqu'un a altéré le logiciel de ce dernier.
La Librem Key utilise la puce TPM (Trusted Platform Module) avec la fonction Heads activée, disponible sur les nouveaux ordinateurs portables Librem 13 et 15. Selon Purism, lorsqu'elle est insérée, la clé de sécurité clignote en vert pour indiquer à l'utilisateur que l'ordinateur portable n'a pas été altéré, lui permettant ainsi de reprendre son travail là où il l'avait laissé. Si elle clignote en rouge, cela signifie que l'ordinateur portable a été altéré.


TPM : module de plate-forme de confiance
Qu'est-ce que le TPM ?
Selon Trusted Computing Group (TCG)
Selon le site web officiel du Trusted Computing Group ( TCG ) , la technologie « TPM » est décrite comme suit :
Le TPM (Trusted Platform Module) est une puce informatique (microcontrôleur) capable de stocker en toute sécurité les éléments utilisés pour authentifier la plateforme (votre PC ou ordinateur portable). Ces éléments peuvent inclure des mots de passe, des certificats ou des clés de chiffrement.
Par conséquent, une puce TPM peut également servir à stocker des mesures de la plateforme, contribuant ainsi à garantir sa fiabilité continue. L'authentification (qui permet à la plateforme de prouver son identité) et l'attestation (un processus qui démontre la fiabilité de la plateforme et son intégrité) sont des étapes essentielles pour une sécurité informatique renforcée dans tous les environnements. Les modules de confiance peuvent être utilisés dans des appareils autres que les PC, tels que les téléphones mobiles ou les équipements réseau.
Des informations plus précieuses et fiables sur la technologie « TPM » , en anglais, peuvent être obtenues directement à partir des liens suivants sur le site Web du Trusted Computing Group (TCG) : Lien 1 et Lien 2.
« Le Trusted Computing Group (TCG) est un organisme de normalisation international de facto, composé d'environ 120 entreprises qui élaborent des spécifications définissant les modules TPM pour PC, les modules de confiance pour d'autres périphériques, les exigences en matière d'infrastructure de confiance, les API et les protocoles nécessaires au fonctionnement d'un environnement de confiance. Une fois finalisées, ces spécifications sont mises à la disposition de la communauté technologique pour téléchargement sur leur site web. »
Selon Microsoft
Selon un article de la section documentation officielle de Microsoft , intitulé « Présentation de la technologie Trusted Platform Module » , la technologie « TPM » est décrite comme suit :
« La technologie TPM (Trusted Platform Module) est conçue pour fournir des fonctionnalités matérielles et de sécurité. La puce TPM est un processeur cryptographique sécurisé conçu pour effectuer des opérations cryptographiques. La puce comprend plusieurs mécanismes de sécurité physiques qui la rendent inviolable, et ses fonctionnalités de sécurité empêchent les logiciels malveillants d'y apporter des modifications. »
Microsoft ajoute que voici quelques-uns des principaux avantages de l'utilisation de la technologie « TPM » :
- Générez, stockez et limitez l'utilisation de clés cryptographiques.
- Utilisez la technologie TPM pour l'authentification des appareils de la plate-forme à l'aide de la clé RSA unique du TPM, qui sera écrite sur lui-même.
- Garantir l'intégrité de la plateforme en portant et en stockant des mesures de sécurité.
Enfin, Microsoft déclare ce qui suit à propos de la technologie « TPM » :
« Les fonctions les plus courantes du TPM servent à mesurer l'intégrité du système et à créer et utiliser des clés. Lors du processus de démarrage du système, il est possible de mesurer et d'enregistrer dans le TPM le code de démarrage chargé (y compris le micrologiciel et les composants du système d'exploitation). Les mesures d'intégrité peuvent servir de preuve quant à la manière dont un système a été démarré et permettent de s'assurer que la clé basée sur le TPM n'a été utilisée que lorsque le logiciel approprié a été utilisé pour démarrer le système. »
Installation et utilisation basique sur GNU/Linux
Maintenant que nous comprenons bien ce qu'est la technologie TPM , il nous suffit de savoir quels paquets installer et comment les utiliser . Bien entendu, elle doit être activée au préalable dans le BIOS/UEFI de votre ordinateur , car elle est généralement désactivée par défaut.
Installations préconisées
Les éléments de base à installer sur n'importe quelle distribution GNU/Linux d'un ordinateur, en ce qui concerne la technologie TPM , sont les paquets suivants, à l'aide de la commande suivante :
apt-get install tpm-tools trousersDans certains cas, d'autres packages connexes tels que des bibliothèques, un support de compilation ou simplement d'autres packages plus récents peuvent être nécessaires, tels que, tpm2-tools. Ce qui est évidemment conçu pour soutenir TPM 2.0. Pour voir des informations détaillées sur ces 3 packages et d'autres plus liés, vous pouvez accéder à ce qui suit lien dans le Site officiel de Debian.
Utiliser
Pour plus d'informations utiles sur l'utilisation de la technologie TPM sous GNU/Linux , vous pouvez consulter les liens suivants.
- TPM - Arch Linux Wiki
- Communauté TPM.Dev
- Communauté du logiciel TPM2
- Des pantalons
- Pages de manuel TPM-Tools
Résumé
Nous espérons que "petit message utile » sur la technologie «TPM (Trusted Platform Module)»Qu'il s'agisse d'un vin rare et exotique ou du même vin dans différents millésimes, quel que soit votre choix au Module de plate-forme sécurisée en espagnol, qui est conçu pour offrir des fonctionnalités liées à la sécurité et au matériel ; est d'un grand intérêt et d'une grande utilité, pour l'ensemble «Comunidad de Software Libre y Código Abierto» et d'une grande contribution à la diffusion de l'écosystème merveilleux, gigantesque et croissant d'applications de «GNU/Linux».
Pour l'instant, si vous avez aimé ça publicación, Ne vous arrêtez pas partager avec d'autres, sur vos sites Web, canaux, groupes ou communautés de réseaux sociaux ou systèmes de messagerie préférés, de préférence gratuits, ouverts et / ou plus sécurisés que Telegram, Signal, Mastodonte ou un autre de Fediverse, de préférence.
N'oubliez pas de visiter notre page d'accueil « DesdeLinux » pour découvrir plus d'actualités et de rejoindre notre chaîne Telegram officielle DesdeLinux . Pour plus d'informations, vous pouvez consulter des bibliothèques en ligne telles qu'OpenLibra et JedIT afin d' accéder à des livres numériques (PDF) sur ce sujet et d'autres thèmes.