

Kao što mnogi od vas možda znaju, Chromeov program nagrađivanja za ranjivosti nagrađuje one koji otkriju i izravno prijave sigurnosne probleme preglednika.
Google je nedavno , u objavi na svom blogu o sigurnosti, objavio da sada općenito povećava iznose "Programa nagrađivanja za ranjivosti u Chromeu", pri čemu je nagrada za visokokvalitetne prijave porasla na 30,000 USD, a bonus za pronalaženje kompromitiranih ranjivosti u Chrome OS-u ponovno procijenjen na 150,000 USD.
Google kaže da među glavnim elementima povećanja nagrade za pronađene greške je utrostručenje maksimalne nagrade za takozvano "osnovno" izvješće s vrlo malo detalja s 5,000 na 15 000 dolara.
Dvostruka je i maksimalna isplata za takozvano "visokokvalitetno" izvješće s mnoštvom informacija koje objašnjavaju, na primjer, kako hakeri mogu iskoristiti grešku, koje joj je podrijetlo ili kako je moguće riješiti. Prema članku na blogu Chrome Security od 15,000 do 30,000 dolara.
Najveći iznos i dalje je posljedica otkrića ranjivosti u Chrome OS-u, Googleovoj softverskoj platformi za Chromebookove ili Chromeboxove.
Na ovoj razini, Google je također povećao svoju nagradu na 150,000 dolara za istraživače koji otkriju napade koji mogu ugroziti Chromebook ili Chromebox. Sigurnosni nedostaci pronađeni u firmveru i/ili koji omogućuju napadačima da zaobiđu zaključani zaslon Chrome OS-a također generiraju nagrade, prema objavi na blogu.
Google provodi svoj program nagrađivanja za greške od 2010. Do danas je Google primio preko 8,500 prijava grešaka i isplatio 5 milijuna dolara istraživačima. Prva promjena u strukturi nagrada napravljena je u rujnu 2014., četiri godine nakon pokretanja programa.
U to je vrijeme Googleov program za bugove Chrome platio više od 1.25 milijuna dolara istraživačima sigurnosti koji su u njihovom pregledniku pronašli više od 700 bugova, ali Google je utvrdio da to nije dovoljno. Pet godina kasnije, broj prijava povećao se sa 700 na 8.500 i Google je odlučio utrostručiti nagrade.
Uz gore spomenuta povećanja, Google je također povećao nagrade za fuzz testiranje (ili slučajno testiranje), tehniku testiranja softvera koju lovci na bugove također koriste za bacanje nasumičnih podataka na ulaze.
Softverski proizvod u svrhu pronalaženja unosa problema. Prema objavi na blogu, "Dodatni bonus za programske pogreške koje su pronašli puhači koji pokreću program Chrome Fuzzer također se udvostručio na 1,000 američkih dolara."
Povećanje je utjecalo i na iznose koje je istraživačima isplatio program sigurnosnih nagrada Google Play.
Zapravo, nagrade za pogreške daljinskog izvršavanja koda povećale su se sa 5,000 na 20,000 1,000 američkih dolara, krađa privatnih nesigurnih podataka s 3,000 na 1,000 dolara, a pristup zaštićenim komponentama aplikacija s 3,000 na XNUMX dolara.
Uz to, ako otkrivate ranjivosti programerima koji sudjeluju u programu na "odgovoran" način, dobit ćete bonus, prema Googleu.
Ispod je novi prošireni popis i stara tablica bonusa za greške. Nagrade za prihvatljive sigurnosne pogreške obično se kreću od 500 do 150,000 XNUMX USD.
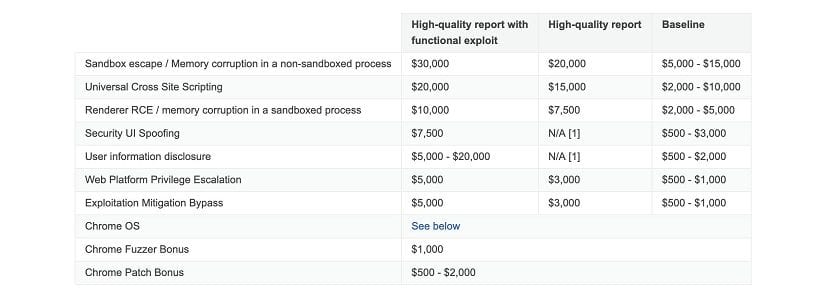
Čini se da ovaj pokret želi prvo dobiti izvještaje u svoje ruke, jer ne samo da tehnološke tvrtke nagrađuju lovce na bugove, već vlade i kriminalci također plaćaju ranjivosti koje mogu koristiti u aktivnostima poput špijunaže i krađe identiteta.
U objavi na blogu, Google je također pojasnio što smatra visokokvalitetnim izvješćem i ažurirao kategorije pogrešaka kako bi istraživačima olakšao rad.
"Također smo pojasnili ono što smatramo visokokvalitetnim izvještajem, kako bi pomogli novinarima da dobiju najveću moguću nagradu, a ažurirali smo i kategorije pogrešaka kako bi bolje odražavale vrste pogrešaka koje se prijavljuju i što nas više zanima", rekao je rekla je tvrtka.
Google kaže da će se ovo povećanje za Chrome lovce na bugove primijeniti na prijave poslane nakon njihovog bloga. Više detalja o povećanju možete pronaći ovdje.
Izvor: https://security.googleblog.com/