
Bevezetés:
Mi az a dnscrypt-proxy?
- DNSCrypt titkosítja és hitelesíti a felhasználó és a DNS-megoldó közötti DNS-forgalmat, megakadályozza a DNS-lekérdezések helyi hamisítását, biztosítva, hogy a választ a kiszolgáló küldje a DNS-válaszokra. (wiki)
Mi az a dnsmasq?
- A dnsmasq olyan szolgáltatásokat nyújt, mint a DNS gyorsítótár és a DHCP szerver. Tartománynév-kiszolgálóként (DNS) gyorsítótárba helyezheti a DNS-lekérdezéseket, hogy javítsa a korábban meglátogatott webhelyekhez való csatlakozási sebességet, és DHCP-kiszolgálóként a dnsmasq használható belső IP-címek és útvonalak megadására a LAN-on lévő számítógépekhez. E szolgáltatások egyike vagy mindkettő megvalósítható. A dnsmasq könnyűnek és könnyen konfigurálhatónak számít; Személyi számítógépen vagy 50 számítógépnél kevesebb hálózaton történő használatra tervezték. Ez egy PXE szervert is tartalmaz. (wiki)
Mit használtam:
- Az általam használt konfigurációs fájlok szerkesztéséhez nano.
- Mindig a root fiókommal tettem, de ha beállítottak sudo, nyugodtan használhatják.
- A gyorsítótár ellenőrzéséhez a dig paranccsal a bind-tools található
a hivatalos adattárakban, pacman -S kötőeszközök
Telepítés:
- Gyökérként, vagy a sudo használatával a terminálunkban vagy a tty-ben a következő módon telepítjük a dnscrypt-proxy és a dnsmasq csomagokat:
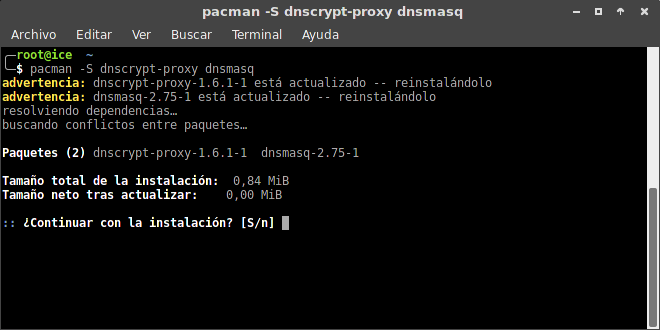
- A figyelmeztető üzenet azért van, mert már telepítettem őket, csak meg kell erősítenie az Enter megnyomásával:
Beállítás:
1.) - Engedélyezzük a dnscrypt-proxy alkalmazást (ne felejtsük el rootként vagy sudo néven használni):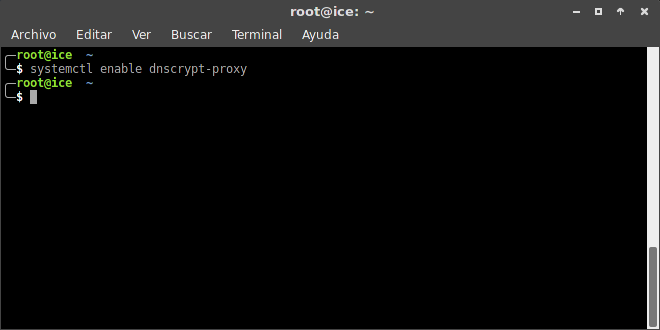
2.) - Most szerkesztjük a fájlt / Etc / resolv.conf és a névkiszolgálóban töröljük, ami van, és betesszük a 127.0.0.1-et (ha akarnak, biztonsági másolatot készíthetnek a fájlról), és így kell kinéznie: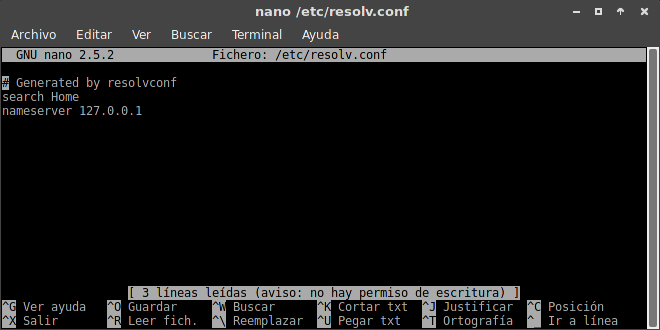
- Figyelembe véve, hogy a NetworkManager a resolv.conf fájlt írja, a következő paranccsal megvédjük az írástól:

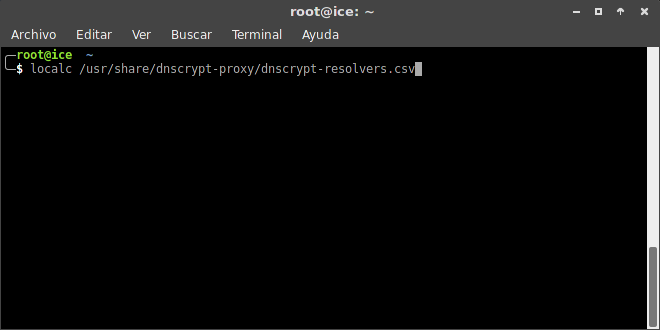
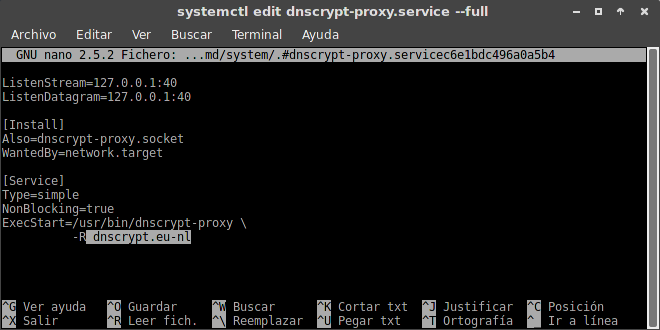
3.) - Most azt akarjuk tenni, hogy keressünk egy olyan kiszolgálót, amely a legközelebb van a tartózkodási helyünkhöz, de használhatja az alapértelmezés szerint érkező szervert, amely a dnscrypt.eu-nl, a lista a localc segítségével nyitható meg: share / dnscrypt-proxy / dnscrypt-resolvers.csv így:
- Ha az alapértelmezett DNS-t feloldó kiszolgálót módosítani szeretnénk, így szerkeszthetjük:

- A [Szolgáltatás] szakasz fájljának végén módosítjuk a szürke színnel kijelölteket, és a már kiválasztott kiszolgálót elhelyezzük a listában:
4.) - Alapértelmezés szerint a dnscrypt-proxy az 53-as portot használja, mivel a dnsmasq is, ezért azt fogjuk tenni, hogy újra megváltoztatjuk a következővel:
systemctl edit dnscrypt-proxy.service –full és a [Socket] részben a következőképpen hagyjuk:
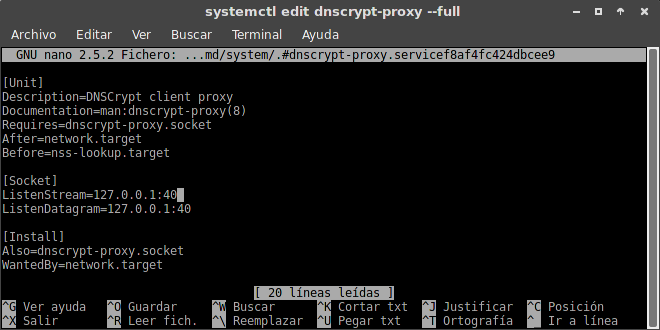 Mentjük a változásokat és bezárjuk.
5 – Most konfiguráljuk a dnsmasq-t. Szerkesszük az /etc/dnsmasq.conf fájlt, és adjuk hozzá a következő három sort a végéhez:
nem megoldott
szerver = 127.0.0.1 # 40
hallgatási cím = 127.0.0.1
Mentjük a változásokat és bezárjuk.
6.) - Most a következőket tesszük:
- Újraindítjuk a dnscrypt-proxy-t:
systemctl indítsa újra a dnscrypt-proxyt
- Aktiváljuk a dnsmasq-ot:
systemctl engedélyezi a dnsmasq-ot
- Végrehajtjuk a dnsmasq-ot:
systemctl start dnsmasq
- Újraindítjuk az internetkapcsolatunkat:
systemctl indítsa újra a NetworkManager programot
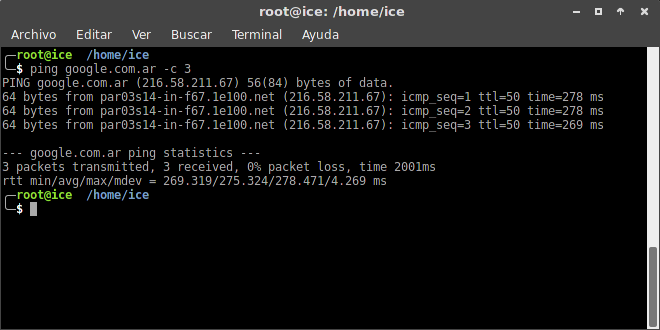
7 – Rendben, most teszteljük, hogy valóban működik-e, például a google.com.ar cím pingelésével:
8 – Ellenőrizzük, hogy a DNS gyorsítótár működik-e a dig paranccsal:
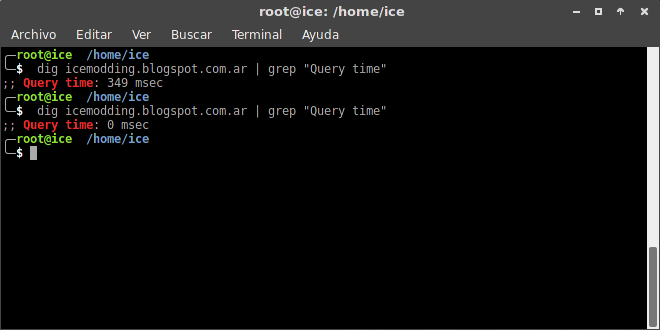 - Itt figyelembe vesszük, hogy az első ásásnál 349 msec késleltetés történik, és amikor újra lekérdezem a dig-et, mi történik? 0 msec, tehát helyesen tárolja a gyorsítótárat.
9 – A dnscrypt-proxy és a dnsmasq most már konfigurálva van és megfelelően működik!
Megjegyzés: Szeretném tisztázni, miután több helyen keresgéltem, nekem ez semmiképp sem működött, amit az arch wikiben mutattak, a spanyol változat rosszul van lefordítva (kérdés lesz, ha valaki jól fordít, vagy valamikor meg fogom csinálni ), ezért az angol verziót használtam. Tehát alapvetően az említett wikire támaszkodtam, minden elismerés számukra. Ebben az esetben ezeket a lépéseket használtam, és nekem ez működött.
Bármilyen kérdéssel vagy kellemetlenséggel tudatták velem, és addig beszélünk róla, amíg nem működik!
Gólölelés!