
Introduzione:
Cos'è dnscrypt-proxy?
- DNSCrypt crittografa e autentica il traffico DNS tra l'utente e il resolver DNS, previene lo spoofing locale delle query DNS, garantendo che le risposte DNS vengano inviate dal server prescelto. (Wiki)
Cos'è dnsmasq?
- dnsmasq fornisce servizi come cache DNS e server DHCP. In qualità di server dei nomi di dominio (DNS), può memorizzare nella cache le query DNS per migliorare le velocità di connessione ai siti visitati in precedenza e, come server DHCP, dnsmasq può essere utilizzato per fornire indirizzi IP interni e percorsi per computer su una LAN. Uno o entrambi questi servizi possono essere implementati. dnsmasq è considerato leggero e facile da configurare; È progettato per l'uso su un personal computer o per l'uso su una rete con meno di 50 computer. Inoltre viene fornito con un server PXE. (Wiki)
Cosa ho usato?:
- Per modificare i file di configurazione che ho usato nano.
- In ogni momento l'ho fatto con il mio account di root, ma se hanno configurato sudo, possono usarlo tranquillamente.
- Per controllare la cache con il comando dig, si trova in bind-tools
all'interno dei repository ufficiali, pacman -S strumenti di rilegatura
Installazione:
- Come root o usando sudo nel nostro terminale o tty installiamo i pacchetti dnscrypt-proxy e dnsmasq come questo:
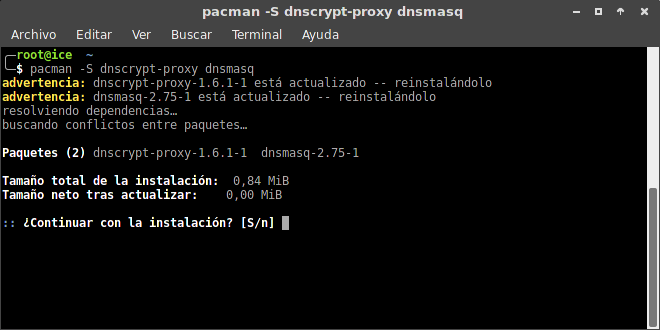
- Il messaggio di avviso è perché li ho già installati, devi solo confermare premendo Invio:
impostazione:
1 - Abilita dnscrypt-proxy (ricorda come root o usa sudo):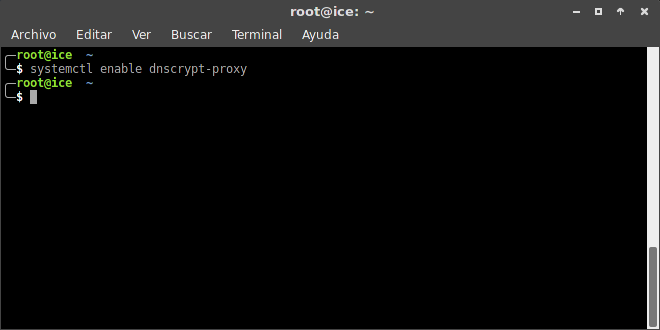
2 - Ora modifichiamo il file /etc/resolv.conf e nel server dei nomi cancelliamo quello che c'è e mettiamo 127.0.0.1 (se vuoi puoi fare un backup del file) e dovrebbe assomigliare a questo: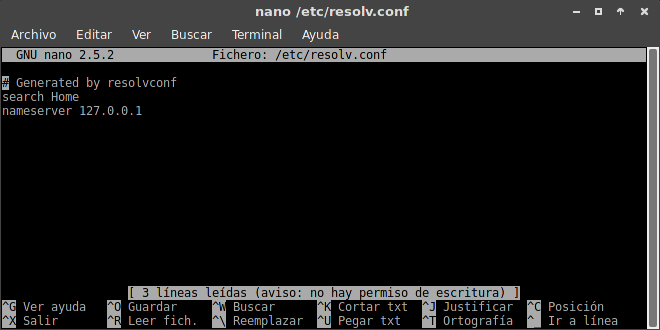
- Tenendo conto che NetworkManager scrive il file resolv.conf, quello che faremo è proteggerlo dalla scrittura con il seguente comando:

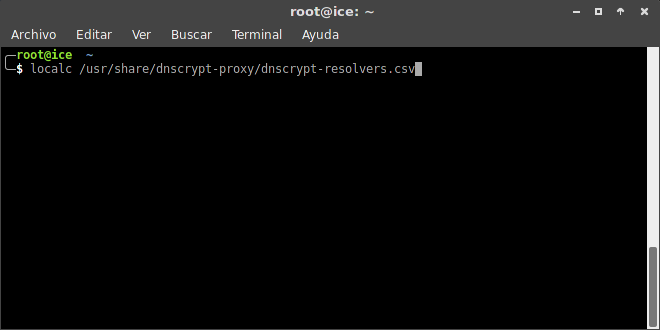
3 - Ora quello che faremo è cercare un server più vicino alla nostra posizione, ma puoi usare quello che viene fornito di default che è dnscrypt.eu-nl, l'elenco può essere aperto con localc è qui: / usr / share / dnscrypt-proxy / dnscrypt-resolvers.csv in questo modo:
- Se vogliamo modificare il server che risolve il DNS predefinito possiamo modificare in questo modo:

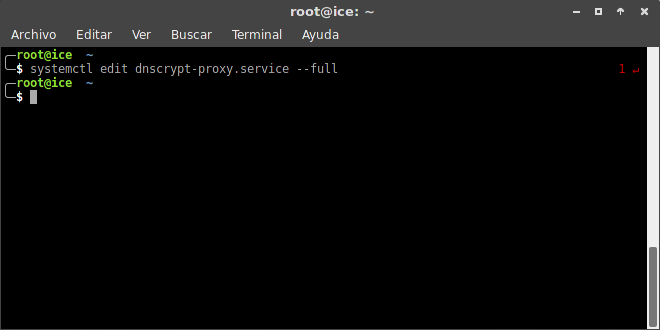
- Alla fine del file nella sezione [Servizio] modifichiamo quanto selezionato in grigio e posizioniamo il server che abbiamo già selezionato nella lista:
4 - Per impostazione predefinita dnscrypt-proxy utilizza la porta 53, poiché anche dnsmasq lo fa, quindi quello che faremo è cambiarlo usando di nuovo con:
systemctl edit dnscrypt-proxy.service –full e nella sezione [Socket] lo lasciamo come segue:
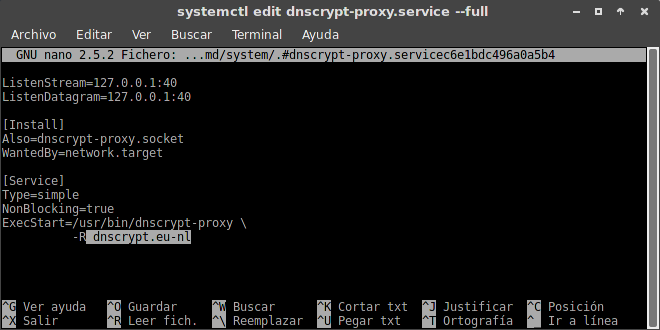
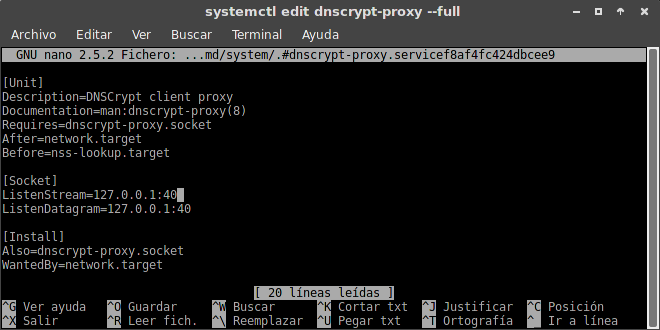 Salviamo le modifiche e chiudiamo.
5 – Ora configuriamo dnsmasq. Modifichiamo il file /etc/dnsmasq.conf e aggiungiamo queste tre righe alla fine:
non risolto
server = 127.0.0.1 # 40
indirizzo-ascolto = 127.0.0.1
Salviamo le modifiche e chiudiamo.
6 - Ora facciamo quanto segue:
- Riavvia dnscrypt-proxy:
systemctl riavvia dnscrypt-proxy
- Attiviamo dnsmasq:
systemctl abilita dnsmasq
- Eseguiamo dnsmasq:
systemctl avvia dnsmasq
- Riavvia la nostra connessione Internet:
systemctl riavvia NetworkManager
7 – Bene, ora verificheremo se funziona effettivamente eseguendo un ping, ad esempio, a google.com.ar:
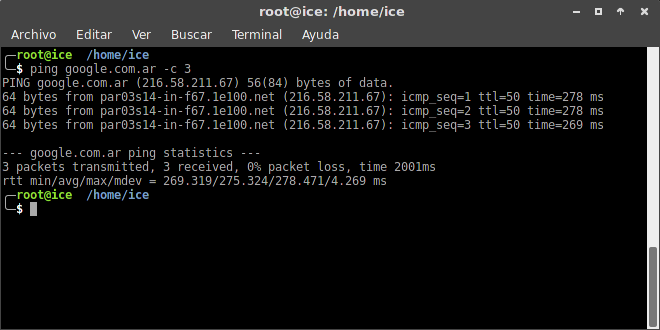
8 – Verifichiamo se la cache DNS funziona con il comando dig:
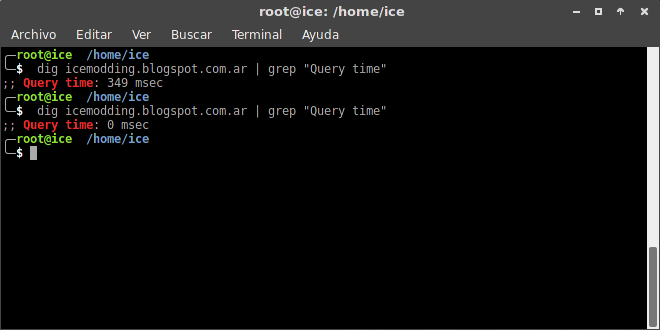 - Qui teniamo conto che al primo dig che faccio c'è un ritardo di 349 msec e quando rifaccio la query con dig, cosa succede? 0 msec, quindi viene memorizzato correttamente nella cache.
9 – dnscrypt-proxy e dnsmasq sono ora configurati e funzionano correttamente!
Nota: Voglio chiarire dopo aver cercato in diversi punti che non ha funzionato per me in alcun modo che hanno mostrato nell'arco wiki, la versione spagnola è tradotta male (sarà una domanda se qualcuno traduce bene o lo farò ad un certo punto) quindi ho usato la versione Inglese. Quindi ho fondamentalmente fatto affidamento su detto wiki, tutti i crediti a loro. In questo caso, questi sono i passaggi che ho usato e ha funzionato per ME.
Qualsiasi domanda o inconveniente mi hanno fatto sapere e ne parleremo fino a quando non funzionerà!
Abbraccio gol!