

כפי שרבים מכם אולי יודעים, תוכנית התגמולים של Chrome על פגיעויות מתגמלת את אלו שמגלים ומדווחים ישירות על בעיות אבטחה בדפדפן.
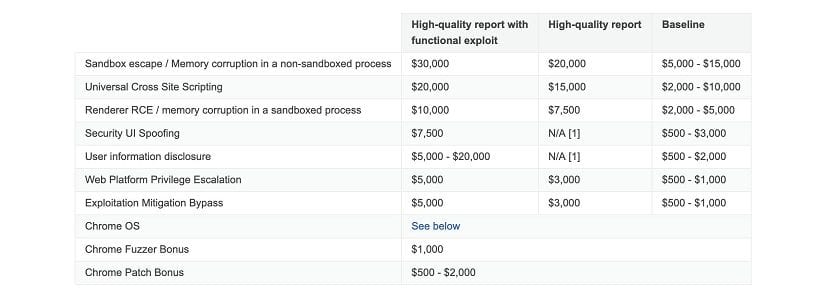
גוגל הודיעה לאחרונה , בפוסט בבלוג האבטחה שלה, כי היא מגדילה כעת באופן כללי את סכומי "תוכנית התגמולים לפגיעויות של Chrome", כאשר התגמול על דוחות איכותיים עלה ל-30,000 דולר ובונוס על מציאת פגיעויות במערכת ההפעלה של Chrome הוערך מחדש ל-150,000 דולר.
גוגל טוענת כי בין הנקודות הבולטות של העלאת פרס הבאגים ניתן למנות שילוש הפרס המקסימלי עבור דוח "בסיסי" עם מעט מאוד פרטים, מ-5,000 דולר ל-15,000 דולר.
התמורה המקסימלית לדו"ח "איכותי" כביכול, עם שפע של מידע המסביר, למשל, כיצד האקרים יכולים לנצל את הבאג, מה מקורו או כיצד ניתן לפתור אותו, הוכפל גם הוא. מ- 15,000 $ ל- 30,000 $, על פי המאמר בבלוג Chrome Security.
הסכום הגדול ביותר עדיין נובע מגילוי פגיעויות במערכת ההפעלה Chrome OS, פלטפורמת התוכנה של גוגל למחשבי Chromebook או Chromebox.
ברמה זו, גוגל גם הגדילה את התגמול שלה ל-150,000 דולר לחוקרים המגלים התקפות שעלולות לפגוע ב-Chromebook או Chromebox. גם פגמי אבטחה שנמצאו בקושחה ו/או המאפשרים לתוקפים לעקוף את מסך הנעילה של מערכת ההפעלה Chrome OS מייצרים תגמולים, על פי פוסט בבלוג.
גוגל מפעילה את תוכנית תגמול הבאגים שלה מאז 2010. עד היום, גוגל קיבלה מעל 8,500 דיווחי באגים ושילמה 5 מיליון דולר לחוקרים. השינוי הראשון במבנה התגמולים בוצע בספטמבר 2014, ארבע שנים לאחר השקת התוכנית.
ובאותה תקופה תוכנית הבאגים של גוגל שילמה יותר מ -1.25 מיליון דולר לחוקרי אבטחה שמצאו יותר מ -700 באגים בדפדפן שלהם, אך גוגל מצאה שזה לא מספיק. חמש שנים לאחר מכן, מספר הדיווחים גדל מ -700 ל -8.500 וגוגל החליטה לשלש את הפרסים.
בנוסף לעליות שהוזכרו לעיל, גוגל גם הגדילה את התגמולים עבור בדיקות fuzz (או בדיקות אקראיות), טכניקה לבדיקת תוכנה שגם ציידי באגים משתמשים בה כדי לזרוק נתונים אקראיים על קלטים.
מוצר תוכנה לצורך איתור ערכים בעייתיים. על פי הפוסט בבלוג, "הבונוס הנוסף לבאגים שנמצאו על ידי פוזרים שמפעילים את תוכנית Chrome Fuzzer הוכפל גם ל -1,000 דולר."
הגידול השפיע גם על הסכומים ששולמו לחוקרים מתוכנית תגמולי האבטחה של גוגל פליי.
למעשה התמורה בגין שגיאות ביצוע קוד מרחוק עלתה מ -5,000 דולר ל -20,000 דולר, גניבת נתונים פרטיים שאינם מאובטחים מ -1,000 דולר ל -3,000 דולר והגישה לרכיבי יישומים מוגנים מ -1,000 דולר ל -3,000 דולר.
כמו כן, אם תגלה פגיעות למפתחי אפליקציות המשתתפות באופן "אחראי", תקבל בונוס, על פי גוגל.
להלן הרשימה המוגברת החדשה וטבלת בונוס הבאגים הישנה. תגמולי באגי אבטחה זכאים נעים בדרך כלל בין 500 ל -150,000 דולר.
וזאת כי התנועה הזו מתכוונת שהדיווחים יגיעו לידיהם תחילה, מכיוון שלא רק חברות טכנולוגיה מתגמלות את ציידי הבאגים, אלא שגם ממשלות ופושעים משלמים עבור פגיעות, בהן הם יכולים להשתמש בפעילות כמו ריגול וגניבת זהות.
בפוסט בבלוג, גוגל גם הבהירה מה היא מחשיבה כדוח איכותי ועדכנה את קטגוריות השגיאות כדי להקל על החוקרים.
"הבהרנו גם את מה שאנחנו רואים כדו"ח איכותי, כדי לעזור לעיתונאים להשיג את הפרס הגבוה ביותר האפשרי, ועדכנו את קטגוריות השגיאות כדי לשקף טוב יותר את סוגי הטעויות המדווחות ומעניינות אותנו יותר", הוא אמר. אמרה החברה.
גוגל אומרת כי עלייה זו עבור ציידי באגים של Chrome תחול על הגשות שהוגשו לאחר פרסום הבלוג שלהם. תוכל למצוא פרטים נוספים על הגידול כאן.
מקור: https://security.googleblog.com/