
Įvadas:
Kas yra „dnscrypt-proxy“?
- DNSCrypt užšifruoja ir patvirtina DNS srautą tarp vartotojo ir DNS sprendiklio, apsaugo nuo vietinių DNS užklausų suklastojimo, užtikrindamas, kad DNS atsakymus siunčia pasirinktas serveris. (Wiki)
Kas yra dnsmasq?
- „dnsmasq“ teikia tokias paslaugas kaip DNS talpykla ir DHCP serveris. Kaip domenų vardų serveris (DNS), jis gali talpinti DNS užklausas, kad pagerintų ryšio greitį su anksčiau aplankytomis svetainėmis, ir, kaip DHCP serverį, „dnsmasq“ gali būti naudojamas vidaus IP adresams ir maršrutams pateikti kompiuteriai LAN. Gali būti įgyvendinta viena ar abi šios paslaugos. „dnsmasq“ laikomas lengvu ir lengvai konfigūruojamu; Jis skirtas naudoti asmeniniame kompiuteryje arba tinkle, kuriame yra mažiau nei 50 kompiuterių. Jis taip pat yra su PXE serveriu. (Wiki)
Ką aš naudojau?
- Norėdami redaguoti naudojamus konfigūracijos failus nanotechnologijų.
- Visada tai dariau naudodamas savo šakninę paskyrą, bet jei jos sukonfigūravo : sudo, jie gali ja saugiai naudotis.
- Norėdami patikrinti talpyklą naudodami komandą „dig“, ji randama „bind-tools“
oficialiose saugyklose, Pacman-S. įrišimo įrankiai
Įrengimas:
- Kaip root arba naudojant „sudo“ savo terminale arba „tty“, mes įdiegiame tokius paketus dnscrypt-proxy ir dnsmasq:
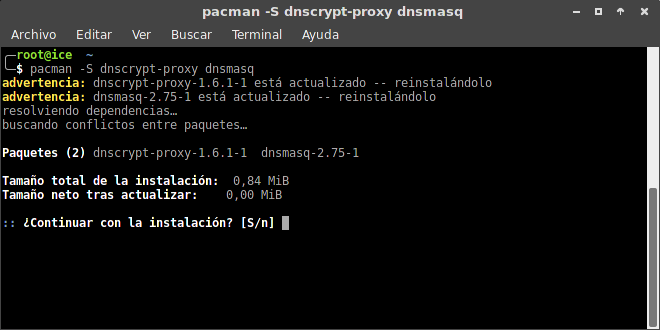
- Įspėjamasis pranešimas yra tas, kad aš juos jau įdiegiau, tiesiog turite patvirtinti paspausdami „Enter“:
Nustatymas:
1 - Įgalinkime „dnscrypt-proxy“ (prisiminkite kaip šakninį arba naudodami „sudo“):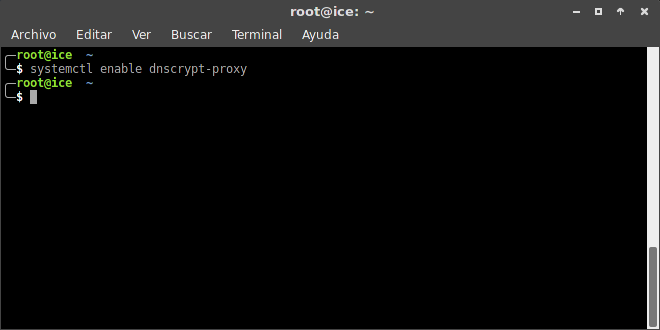
2 - Dabar mes redaguojame failą / Etc / resolv.conf ir vardų serveryje ištriname tai, kas yra, ir įdėjome 127.0.0.1 (jei norite, galite padaryti atsarginę failo kopiją) ir jis turėtų atrodyti taip: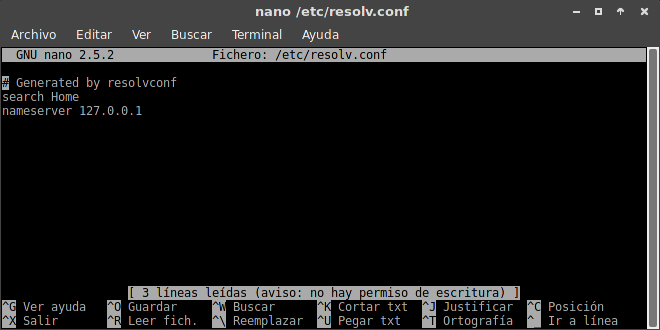
- Atsižvelgiant į tai, kad „NetworkManager“ rašo failą resolv.conf, tai, ką mes padarysime, bus apsaugoti jį nuo rašymo naudojant šią komandą:

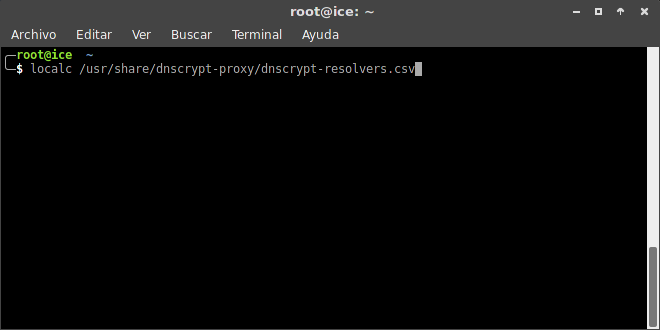
3 - Dabar mes ieškosime serverio, kuris yra arčiausiai mūsų vietos, tačiau galite naudoti tą serverį, kuris pagal numatytuosius nustatymus yra dnscrypt.eu-nl, sąrašą galite atidaryti naudodami „localc“ čia: / usr / share / „dnscrypt-proxy“ / „dnscrypt-resolvers.csv“ patinka:
- Jei norime modifikuoti serverį, kuris išsprendžia numatytąjį DNS, galime redaguoti taip:

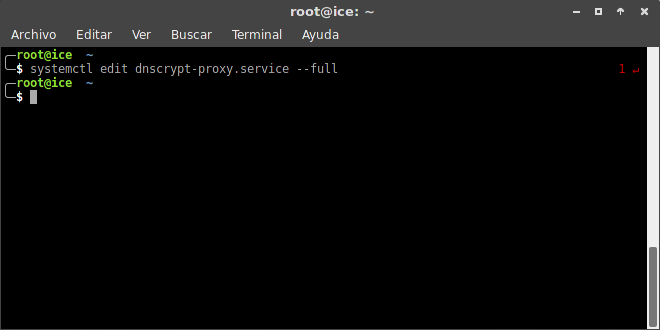
- Failo pabaigoje [tarnyba] skyriuje pakeičiame tai, kas pažymėta pilka spalva, ir sąraše pateikiame jau pasirinktą serverį:
4 - Pagal numatytuosius nustatymus „dnscrypt-proxy“ naudoja 53 prievadą, nes ir „dnsmasq“, todėl tai, ką darysime, vėl pakeisime naudodami:
systemctl edit dnscrypt-proxy.service –full ir skyriuje [Socket] paliekame jį taip:
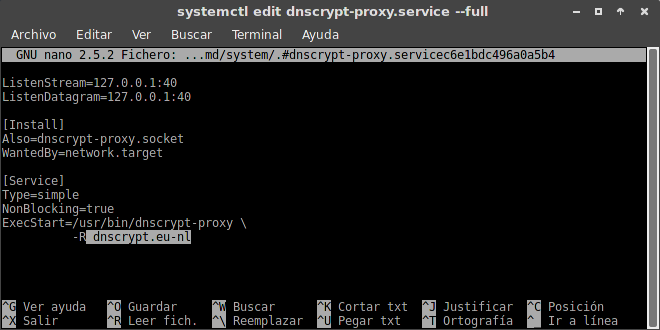
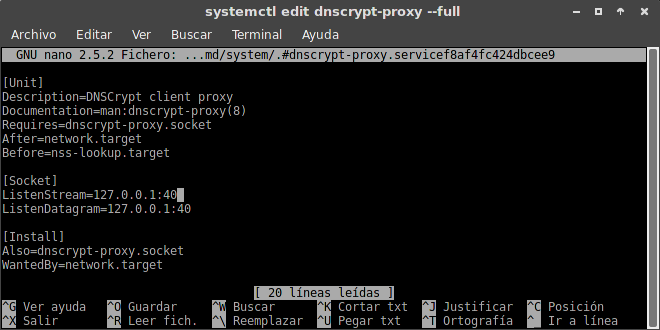 Išsaugome pakeitimus ir uždarome.
5 – Dabar konfigūruojame „dnsmasq“. Redaguokite failą /etc/dnsmasq.conf ir pridėkite šias tris eilutes pabaigoje:
neišspręsta
serveris = 127.0.0.1 # 40
klausymo adresas = 127.0.0.1
Išsaugome pakeitimus ir uždarome.
6 - Dabar mes darome taip:
- Paleidžiame iš naujo „dnscrypt-proxy“:
systemctl paleiskite iš naujo dnscrypt-proxy
- Mes aktyvuojame „dnsmasq“:
systemctl įgalinti dnsmasq
- Mes vykdome dnsmasq:
systemctl pradžia dnsmasq
- Mes iš naujo paleidžiame interneto ryšį:
systemctl paleiskite iš naujo „NetworkManager“
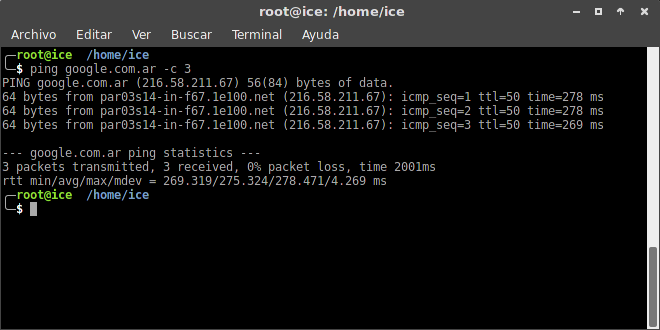
7 – Gerai, dabar patikrinsime, ar jis iš tikrųjų veikia, pavyzdžiui, patikrindami google.com.ar:
8 – Patikriname, ar DNS talpykla veikia, naudodami komandą „dig“:
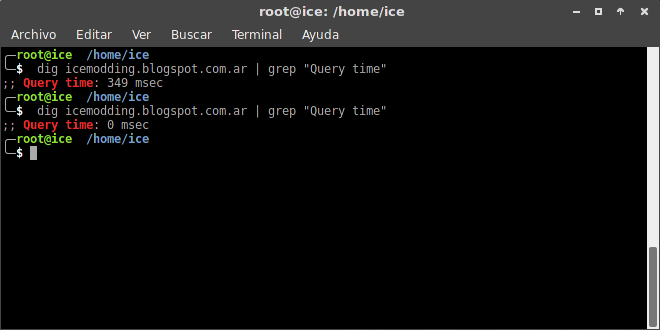 - Čia mes atsižvelgiame į tai, kad pirmą kartą atlikus kėlimą vėluojama 349 ms, o kai darau užklausą dar kartą su „dig“, kas atsitiks? 0 msek, taigi jis talpina teisingai.
9 – „dnscrypt-proxy“ ir „dnsmasq“ dabar sukonfigūruoti ir veikia tinkamai!
dėmesį: Noriu patikslinti, kai ieškojau keliose vietose, tai man niekaip neveikė, ką jie parodė arch wiki, ispanų kalba yra prastai išversta (bus klausimas, ar kas nors gerai išverčia, ar aš tai padarysiu tam tikru momentu), todėl aš naudojau versiją Anglų. Taigi aš iš esmės rėmiausi minėta viki, visi jiems skirti kreditai. Šiuo atveju tai yra žingsniai, kuriuos aš naudojau, ir tai man pasiteisino.
Bet kokius klausimus ar nepatogumus jie man pranešė ir mes apie tai kalbėsime, kol tai pasiteisins!
Įvarčio apkabinimas!