
Ievads:
Kas ir dnscrypt-proxy?
- DNSCrypt šifrē un autentificē DNS trafiku starp lietotāju un DNS risinātāju, novērš vietējo DNS vaicājumu izkrāpšanu, nodrošinot, ka DNS atbildes sūta izvēlētais serveris. (wiki)
Kas ir dnsmasq?
- dnsmasq nodrošina tādus pakalpojumus kā DNS kešatmiņa un DHCP serveris. Kā domēna vārdu serveris (DNS) tas var saglabāt kešatmiņā DNS vaicājumus, lai uzlabotu savienojuma ātrumu ar iepriekš apmeklētajām vietnēm, un kā DHCP serveri dnsmasq var izmantot, lai nodrošinātu iekšējās IP adreses un maršrutus uz datoriem LAN. Var ieviest vienu vai abus no šiem pakalpojumiem. dnsmasq tiek uzskatīts par vieglu un viegli konfigurējamu; Tas ir paredzēts lietošanai personālajā datorā vai tīklā ar mazāk nekā 50 datoriem. Tas nāk arī ar PXE serveri. (wiki)
Ko es izmantoju?
- Lai rediģētu izmantotos konfigurācijas failus nano.
- Es vienmēr to darīju ar savu root kontu, bet, ja viņi ir konfigurējuši sudo, viņi to var droši izmantot.
- Lai pārbaudītu kešatmiņu ar komandu dig, tas ir atrodams iesiešanas rīkos
oficiālajos krātuvēs, Pacman -S iesiešanas rīki
Uzstādīšana:
- Kā root vai izmantojot sudo mūsu terminālā vai tty, mēs instalējam šādus paketus dnscrypt-proxy un dnsmasq:
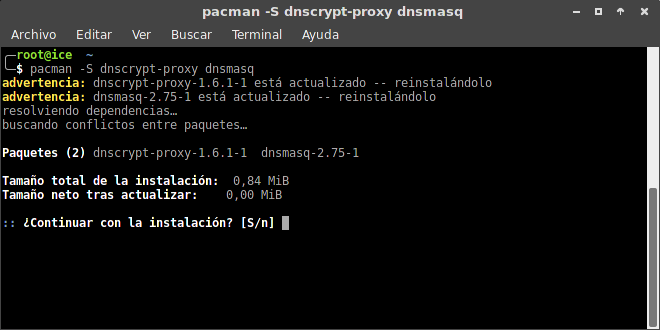
- Brīdinājuma ziņojums ir tāpēc, ka man tie jau ir instalēti, jums tas ir jāapstiprina, nospiežot Enter:
Iestatījums:
1 - Iespējosim dnscrypt-proxy (atcerieties kā root vai izmantojot sudo):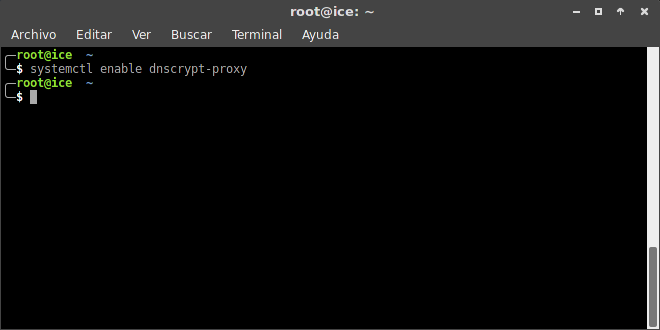
2 - Tagad mēs rediģējam failu / Etc / resolv.conf un vārda serverī mēs izdzēšam to, kas tur ir, un ievietojam 127.0.0.1 (ja vēlaties, varat izveidot faila dublējumu), un tam vajadzētu izskatīties šādi: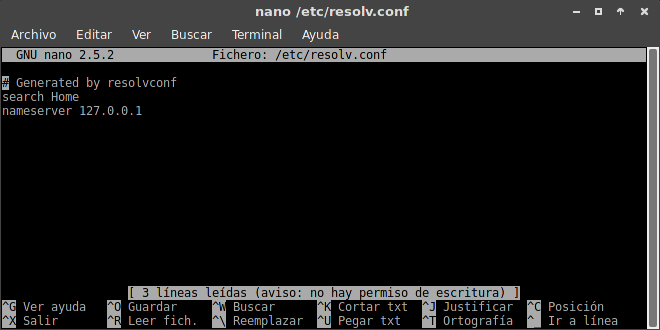
- Ņemot vērā to, ka NetworkManager raksta failu resolv.conf, mēs to darīsim, aizsargājot to pret rakstīšanu, izmantojot šādu komandu:

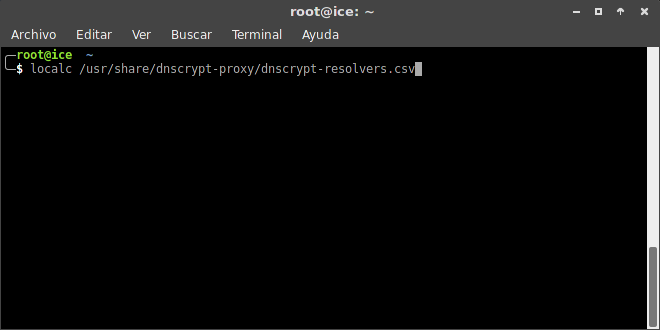
3 - Tagad mēs meklēsim serveri, kas ir vistuvāk mūsu atrašanās vietai, taču jūs varat izmantot serveri, kas pēc noklusējuma ir dnscrypt.eu-nl, sarakstu var atvērt ar localc šeit: / usr / share / dnscrypt-proxy / dnscrypt-resolvers.csv šādi:
- Ja mēs vēlamies modificēt serveri, kas atrisina noklusējuma DNS, mēs varam rediģēt šādi:

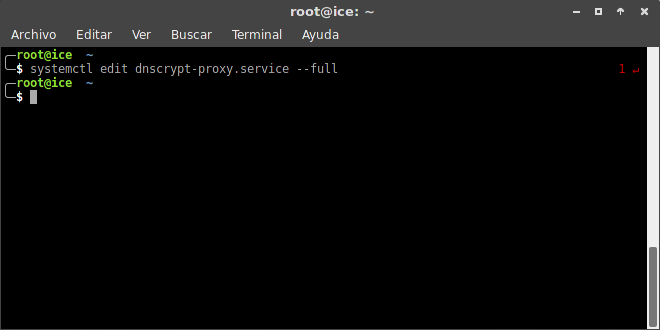
- Faila beigās sadaļā [Pakalpojums] mēs mainām to, kas ir atlasīts pelēkā krāsā, un sarakstā atlasām serveri, kuru jau esam izvēlējušies:
4 - Pēc noklusējuma dnscrypt-proxy izmanto 53. portu, jo arī dnsmasq to dara, tāpēc mēs to darīsim, mainot to vēlreiz ar:
systemctl edit dnscrypt-proxy.service –full un sadaļā [Socket] mēs to atstājam šādi:
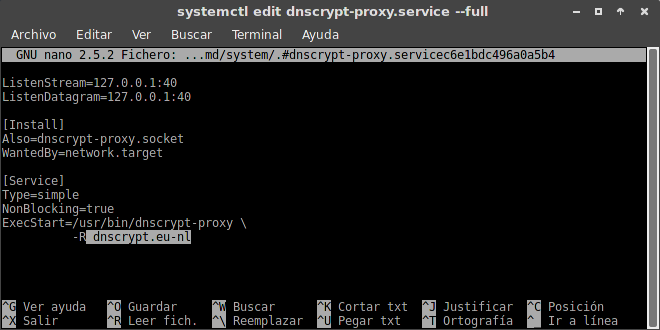
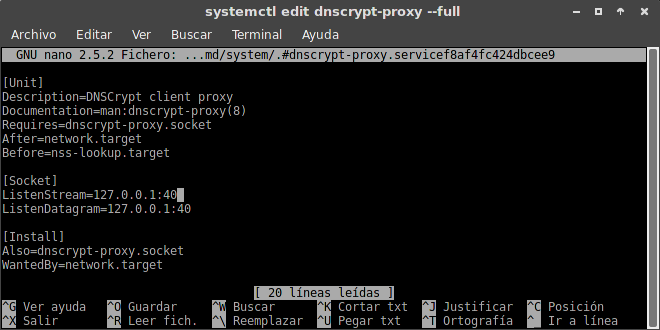 Mēs saglabājam izmaiņas un aizveram.
5. — Tagad mēs konfigurējam dnsmasq. Rediģēsim failu /etc/dnsmasq.conf un beigās pievienosim šīs trīs rindiņas:
nav atrisināts
serveris = 127.0.0.1 # 40
klausīšanās adrese = 127.0.0.1
Mēs saglabājam izmaiņas un aizveram.
6 - Tagad mēs rīkojamies šādi:
- Mēs restartējam dnscrypt-proxy:
systemctl restartējiet dnscrypt-proxy
- Mēs aktivizējam dnsmasq:
systemctl iespējot dnsmasq
- Mēs izpildām dnsmasq:
systemctl startēt dnsmasq
- Mēs restartējam interneta savienojumu:
restartējiet restart NetworkManager
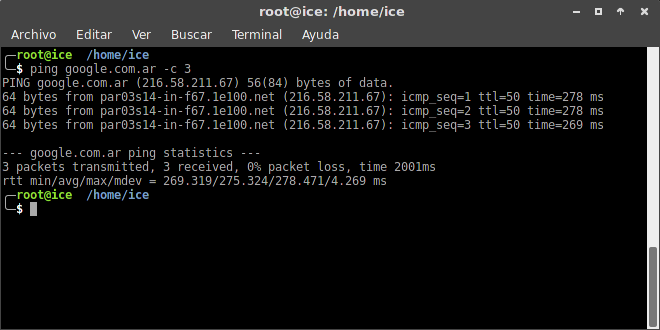
7. — Labi, tagad pārbaudīsim, vai tas tiešām darbojas, nosūtot ping, piemēram, uz google.com.ar:
8. – Mēs pārbaudām, vai DNS kešatmiņa darbojas ar komandu dig:
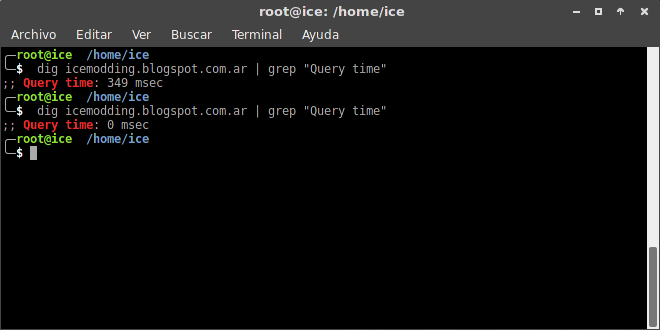 - Šeit mēs ņemam vērā, ka pirmais manis izraktā laika kavējums ir 349 ms, un, kad es atkal veicu vaicājumu ar dig, kas notiek? 0 msek, tāpēc tas tiek pareizi saglabāts kešatmiņā.
9 — dnscrypt-proxy un dnsmasq tagad ir konfigurēti un darbojas pareizi!
Piezīme: Es gribu precizēt pēc tam, kad meklēju vairākās vietās, tas man nekādā ziņā nedarbojās, kā viņi parādīja arka wiki, spāņu valodas versija ir slikti tulkota (būs jautājums, vai kāds labi tulko vai es kādā brīdī to izdarīšu), tāpēc Es izmantoju versiju angļu valodā. Tāpēc es būtībā paļāvos uz minēto wiki, visi viņu kredīti. Šajā gadījumā šīs ir manis izmantotās darbības, un tas man darbojās.
Visi jautājumi vai problēmas, par kuriem viņi man paziņoja, un mēs par to runāsim, līdz tas darbosies!
Vārtu apskāviens!