

Ja vēlaties izveidot VPN serveri, ļaujiet man pateikt, ka ir lieliska iespēja, ko varat izmantot sava mērķa sasniegšanai: Firezone projekts izstrādā VPN serveri, lai organizētu piekļuvi resursdatoriem iekšējā tīklā, kas ir izolēts no lietotāju ierīcēm, kas atrodas ārējos tīklos.
Projekta mērķis ir sasniegt augstu drošības līmeni un vienkāršot VPN ieviešanas procesu.
Par Firezone
Projektu izstrādā Cisco drošības automatizācijas inženieris , kura mērķis bija radīt risinājumu, kas automatizē darbu ar resursdatora konfigurāciju un novērš problēmas, ar kurām nācās saskarties, organizējot drošu piekļuvi VPC mākonī.
Firezone darbojas kā saskarne gan WireGuard kodola modulim , gan netfilter kodola apakšsistēmai. Tā izveido WireGuard saskarni (pēc noklusējuma ar nosaukumu wg-firezone) un netfilter tabulu, pievienojot maršrutēšanas tabulai atbilstošos maršrutus. Citas programmas, kas modificē Linux maršrutēšanas tabulu vai netfilter ugunsmūri, var traucēt Firezone darbību.
Firezone varat iedomāties kā OpenVPN Access Server atvērtā pirmkoda ekvivalentu, kas ir izveidots uz WireGuard, nevis OpenVPN.
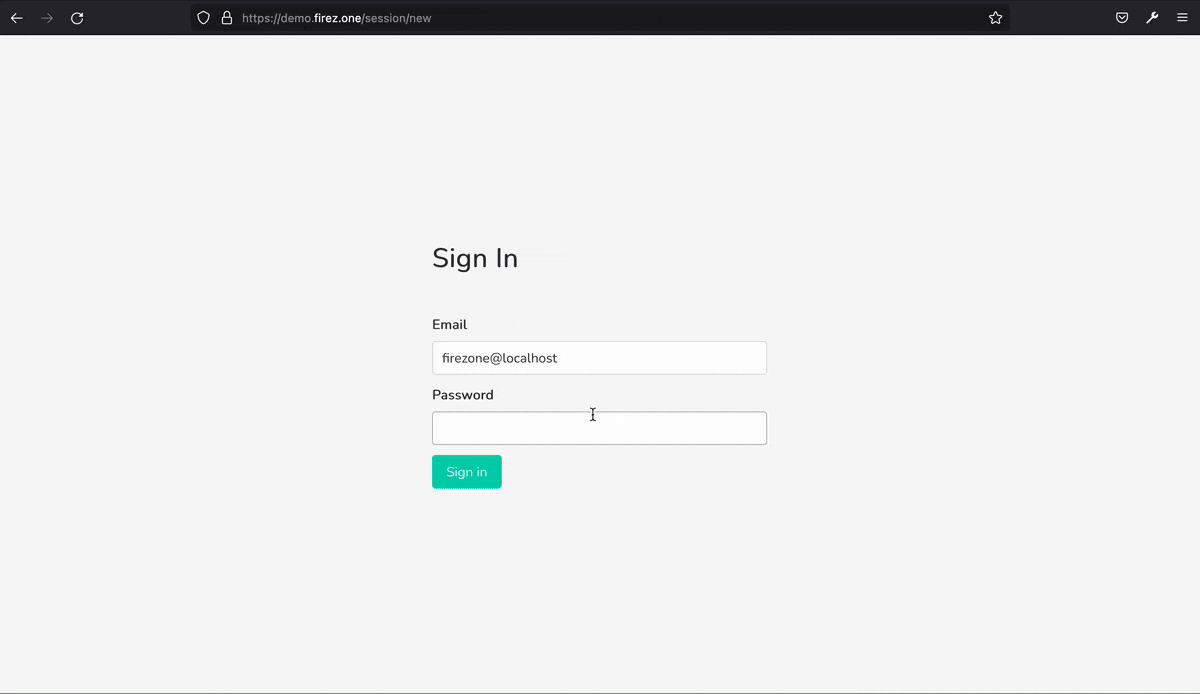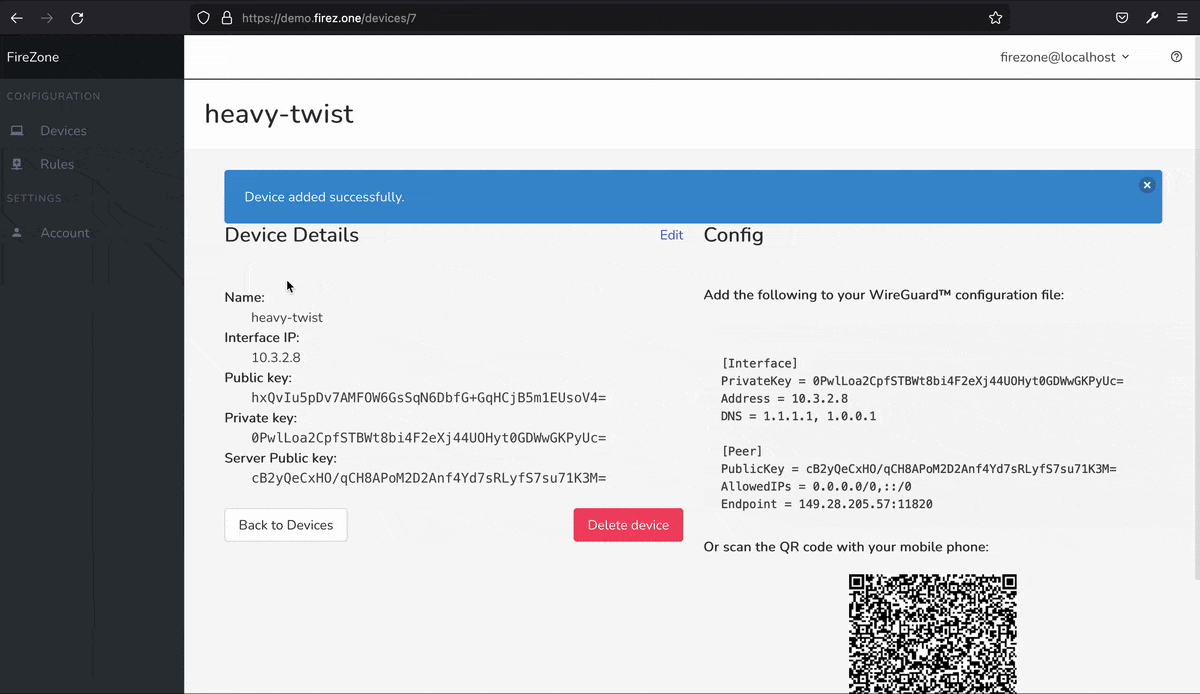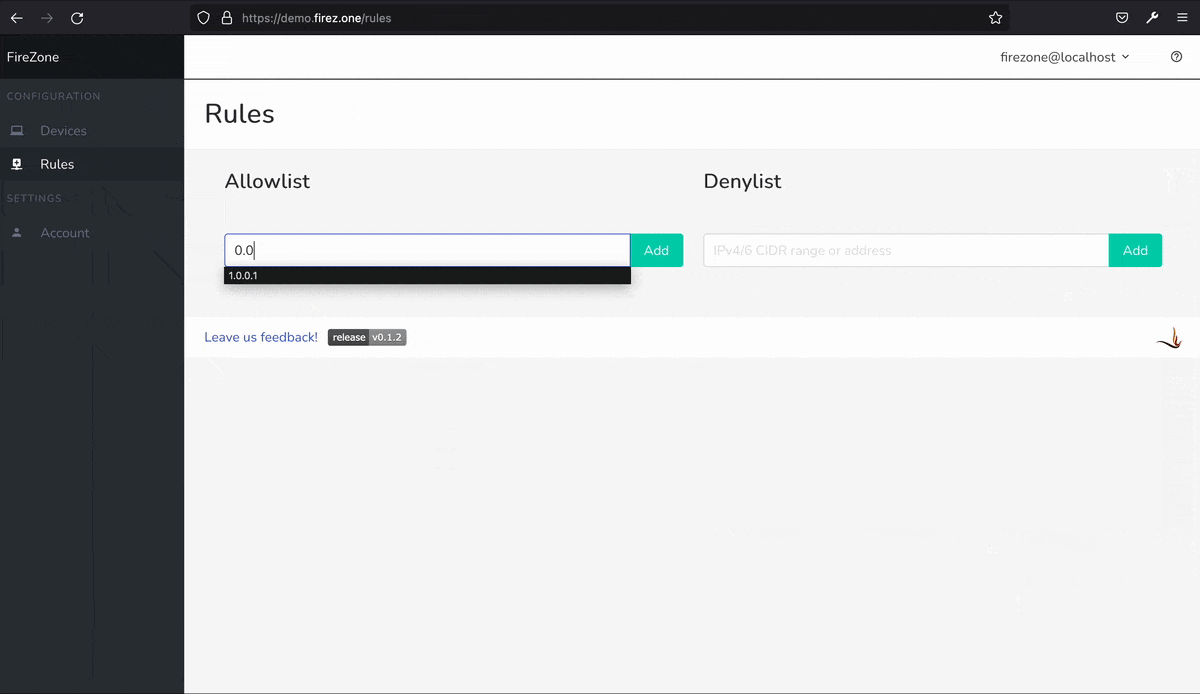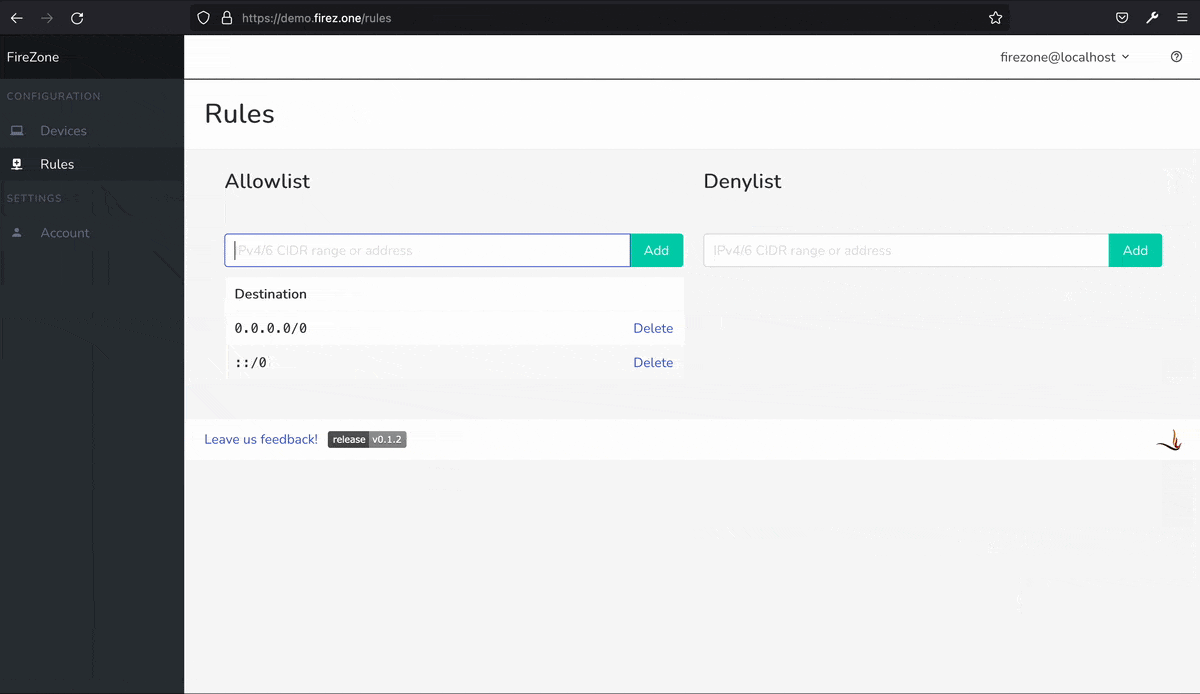
WireGuard tiek izmantots, lai organizētu saziņas kanālus pakalpojumā Firezone . Firezone ir arī iebūvēta ugunsmūra funkcionalitāte, kas izmanto nftables.
Pašreizējā formā ugunsmūra darbību ierobežo izejošās datplūsmas bloķēšana uz konkrētiem resursdatoriem vai apakštīkliem iekšējos vai ārējos tīklos. Tas ir tāpēc, ka Firezone ir beta programmatūra, tāpēc pagaidām tās lietošana ir ieteicama, tikai ierobežojot tīkla piekļuvi tīmekļa lietotāja saskarnei, lai izvairītos no tās pakļaušanas publiskajam internetam.
Firezone ir nepieciešams derīgs SSL sertifikāts un atbilstošs DNS ieraksts, lai darbotos ražošanā, ko var ģenerēt un pārvaldīt, izmantojot rīku Let's Encrypt, lai ģenerētu bezmaksas SSL sertifikātu.
Administrēšanas pusē ir minēts, ka to var izdarīt, izmantojot tīmekļa saskarni vai komandrindas režīmā utilītu firezone-ctl. Tīmekļa saskarne ir veidota uz Admin One Bulma platformas.
Pašlaik visi Firezone komponenti darbojas vienā serverī, taču sākotnēji projekts tiek izstrādāts, ņemot vērā modularitāti, un nākotnē ir plānota iespēja izplatīt tīmekļa saskarnes, VPN un ugunsmūra komponentus dažādos resursdatoros.
Plānos minēta arī uz DNS balstīta reklāmu bloķētāja integrācija, atbalsts resursdatora un apakštīkla bloķēšanas sarakstiem, iespēja autentificēties, izmantojot LDAP/SSO, un papildu lietotāju pārvaldības iespējas.
No minētajām Firezone funkcijām:
- Ātri: izmantojiet WireGuard, lai tas būtu 3–4 reizes ātrāks nekā OpenVPN.
- Nav atkarību: visas atkarības ir sagrupētas, pateicoties Chef Omnibus.
- Vienkārši: iestatīšana aizņem dažas minūtes. Pārvaldiet, izmantojot vienkāršu CLI API.
- Drošs: darbojas bez privilēģijām. Lietots HTTPS.
- Šifrēti sīkfaili.
- Iekļauts ugunsmūris — izmanto Linux nftables, lai bloķētu nevēlamu izejošo trafiku.
Instalēšanai tiek piedāvātas rpm un deb pakotnes dažādām CentOS, Fedora, Ubuntu un Debian versijām, kuru instalēšanai nav nepieciešamas ārējas atkarības, jo visas nepieciešamās atkarības jau ir iekļautas, izmantojot Chef Omnibus rīkkopa.
Lai darbotos, nepieciešama tikai Linux distributīva versija ar Linux kodola versiju 4.19 vai vecāku un kodola modulis, kas kompilēts ar WireGuard VPN . Pēc autora domām, VPN servera palaišanu un konfigurēšanu var veikt tikai dažu minūšu laikā. Tīmekļa saskarnes komponenti darbojas ar neprivileģētu lietotāja kontu, un piekļuve ir iespējama tikai caur HTTPS.
Firezone sastāv no vienas izplatāmas Linux pakotnes, kuru varat instalēt un pārvaldīt. Projekta kods ir rakstīts Elixir un Ruby, un tas tiek izplatīts saskaņā ar Apache 2.0 licenci.
Visbeidzot, ja vēlaties uzzināt vairāk par šo vai vēlaties sekot instalēšanas instrukcijām, varat to izdarīt, izmantojot šo saiti.