

TPM: Sedikit mengenai Modul Platform Dipercayai Dan penggunaannya di Linux!
Dengan keluaran Windows 11 baru-baru ini dan penerbitan keperluan perkakasan minimum untuk komputer yang menjalankannya, istilah teknologi "TPM" telah menjadi semakin popular . Teknologi ini direka bentuk untuk menyediakan ciri keselamatan dan berkaitan perkakasan.
Atas sebab ini, kita akan meneroka sedikit tentang teknologi "TPM" dan penggunaannya pada GNU/Linux , memandangkan ia tidak eksklusif untuk mana-mana satu sistem pengendalian.
Tambahan pula, memandangkan pemasangan Windows 11 memerlukan komputer yang agak moden (kira-kira 5 tahun) dengan TPM 2.0 , CPU 64-bit , RAM 4 GB dan ROM 64 GB , ini membuka kelebihan yang ketara untuk meluaskan penggunaan GNU/Linux pada lebih banyak komputer desktop.
TPM dan penggunaannya di GNU / Linux
Sebelum membincangkan butiran "TPM" dan penggunaannya pada GNU/Linux , kami akan menyediakan pautan ke catatan terdahulu yang berkaitan dengan topik ini, supaya mereka yang ingin meneroka pelbagai aplikasi "TPM" di dunia sebenar boleh berbuat demikian dengan mudah selepas selesai membaca ini:
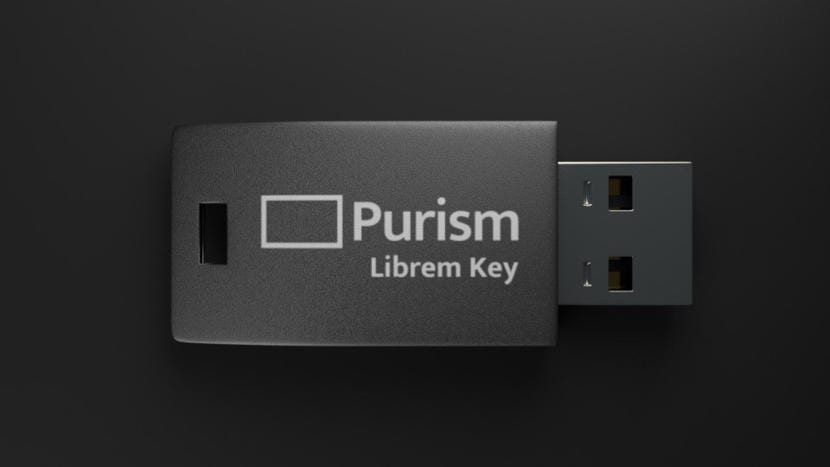
Kekunci Keselamatan USB Librem Key ialah kunci berasaskan OpenPGP pertama dan satu-satunya yang menawarkan firmware Heads bersepadu dengan but kalis gangguan. Ia direka bentuk untuk membolehkan pengguna komputer riba Librem melihat sama ada seseorang telah mengusik perisian komputer mereka semasa mereka memulakan komputer mereka.
Kekunci Librem menggunakan cip TPM (Modul Platform Dipercayai) dengan Heads diaktifkan, tersedia dalam komputer riba Librem 13 dan 15 baharu. Menurut Purism, apabila kunci keselamatan dimasukkan, ia berkelip hijau untuk menunjukkan kepada pengguna bahawa komputer riba tidak diusik, membolehkan mereka meneruskan dari tempat mereka berhenti. Jika ia berkelip merah, ia bermakna komputer riba telah diusik.


TPM: Modul Platform Dipercayai
Apa itu TPM?
Menurut Trusted Computing Group (TCG)
Menurut laman web rasmi Trusted Computing Group ( TCG ) , Teknologi "TPM" diterangkan seperti berikut:
" TPM (Modul Platform Dipercayai) ialah cip komputer (mikropengawal) yang boleh menyimpan artifak yang digunakan untuk mengesahkan platform (PC atau komputer riba anda) dengan selamat. Artifak ini boleh termasuk kata laluan, sijil atau kunci penyulitan."
Oleh itu, cip TPM juga boleh digunakan untuk menyimpan ukuran platform yang membantu memastikan kebolehpercayaannya yang berterusan. Pengesahan (yang memastikan platform boleh membuktikan ia adalah seperti yang didakwa) dan pengesahan (proses yang membantu menunjukkan platform boleh dipercayai dan tidak dikompromikan) adalah langkah yang perlu untuk memastikan pengkomputeran yang lebih selamat merentasi semua persekitaran. Modul kepercayaan boleh digunakan dalam peranti pengkomputeran selain PC, seperti telefon bimbit atau peralatan rangkaian.
Maklumat yang lebih berharga dan boleh dipercayai tentang Teknologi "TPM" , dalam bahasa Inggeris, boleh didapati terus daripada pautan berikut di laman web Trusted Computing Group (TCG) : Pautan 1 dan Pautan 2.
" Kumpulan Pengkomputeran Dipercayai (TCG) ialah badan piawaian antarabangsa de facto yang terdiri daripada kira-kira 120 syarikat yang mencipta spesifikasi yang mentakrifkan TPM PC, modul kepercayaan untuk peranti lain, keperluan infrastruktur kepercayaan, API dan protokol yang diperlukan untuk persekitaran yang dipercayai berfungsi. Setelah selesai, spesifikasi ini disediakan kepada komuniti teknologi untuk dimuat turun dari laman web mereka. "
Menurut Microsoft
Menurut sebuah artikel dalam bahagian dokumentasi rasmi Microsoft , yang bertajuk " Gambaran Keseluruhan Teknologi Modul Platform Dipercayai " , Teknologi "TPM" diterangkan seperti berikut:
" Teknologi Modul Platform Dipercayai (TPM) direka bentuk untuk menyediakan ciri-ciri berkaitan perkakasan dan keselamatan. Cip TPM ialah pemproses kriptografi selamat yang direka bentuk untuk melaksanakan operasi kriptografi. Cip ini merangkumi beberapa mekanisme keselamatan fizikal yang menjadikannya kalis gangguan dan ciri keselamatannya menghalang perisian berniat jahat daripada membuat perubahan. "
Microsoft menambah bahawa beberapa kelebihan utama menggunakan teknologi "TPM" adalah seperti berikut:
- Menjana, menyimpan dan mengehadkan penggunaan kunci kriptografi.
- Gunakan teknologi TPM untuk pengesahan peranti platform dengan menggunakan kunci RSA unik TPM, yang akan ditulis sendiri.
- Menjamin integriti platform yang membawa dan menyimpan langkah-langkah keselamatan.
Akhir sekali, Microsoft menyatakan perkara berikut tentang teknologi "TPM" :
" Fungsi TPM yang paling biasa digunakan untuk pengukuran integriti sistem dan untuk penciptaan serta penggunaan kunci. Semasa proses but sistem, adalah mungkin untuk mengukur dan merekodkan kod but yang dimuatkan (termasuk firmware dan komponen sistem pengendalian) dalam TPM. Pengukuran integriti boleh digunakan sebagai bukti bagaimana sistem dimulakan dan untuk memastikan bahawa kunci berasaskan TPM hanya digunakan apabila perisian yang sesuai digunakan untuk but sistem. "
Pemasangan dan penggunaan asas pada GNU / Linux
Sekarang kita mempunyai pemahaman yang jelas tentang apa itu teknologi TPM , kita hanya perlu tahu pakej mana yang hendak dipasang dan cara menggunakannya . Dan sudah tentu, ia mesti diaktifkan terlebih dahulu dalam BIOS/UEFI komputer anda , kerana ia biasanya dinyahdayakan secara lalai.
Pemasangan
Perkara paling asas untuk dipasang pada mana-mana pengedaran GNU/Linux pada komputer, berhubung dengan teknologi TPM , ialah pakej berikut yang menggunakan arahan berikut :
apt-get install tpm-tools trousersDalam beberapa kes, pakej lain yang berkaitan seperti perpustakaan, sokongan kompilasi, atau pakej baru yang lain mungkin diperlukan, seperti, tpm2-tools. Yang jelas dirancang untuk menyokong TPM 2.0. Untuk melihat maklumat terperinci mengenai 3 pakej ini dan lain-lain yang lebih berkaitan, anda boleh mengakses yang berikut link dalam Laman web rasmi Debian.
Uso
Untuk maklumat lanjut yang berguna tentang penggunaan Teknologi TPM pada GNU/Linux , anda boleh mengakses pautan berikut
Ringkasan
Kami harap ini "jawatan kecil yang berguna" mengenai teknologi «TPM (Trusted Platform Module)», atau Modul Platform Selamat dalam bahasa Sepanyol, yang direka untuk menawarkan ciri-ciri keselamatan dan perkakasan; sangat menarik dan bermanfaat, untuk keseluruhannya «Comunidad de Software Libre y Código Abierto» dan memberi sumbangan besar kepada penyebaran ekosistem aplikasi yang hebat, raksasa dan berkembang «GNU/Linux».
Buat masa ini, jika anda menyukai ini publicación, Jangan berhenti kongsi dengan orang lain, di laman web, saluran, kumpulan atau komuniti rangkaian sosial atau sistem pesanan kegemaran anda, lebih baik percuma, terbuka dan / atau lebih selamat seperti Telegram, Isyarat, Mastodon atau yang lain dari Fediverse, lebih baik.
Dan ingatlah untuk melayari laman utama kami di " DesdeLinux " untuk meneroka lebih banyak berita, serta menyertai saluran Telegram DesdeLinux rasmi kami . Untuk maklumat lanjut, anda boleh melayari perpustakaan dalam talian seperti OpenLibra dan JedIT untuk mengakses dan membaca buku digital (PDF) mengenai topik ini atau topik lain.