

Hvis du vil opprette en VPN-server, la meg fortelle deg at det finnes et utmerket alternativ du kan bruke for å nå målet ditt: Firezone-prosjektet utvikler en VPN-server for å organisere tilgang til verter på et internt nettverk isolert fra brukerenheter som ligger på eksterne nettverk.
Prosjektet har som mål å oppnå et høyt sikkerhetsnivå og forenkle VPN-implementeringsprosessen.
Om Firezone
Prosjektet utvikles av en sikkerhetsautomatiseringsingeniør hos Cisco , som ønsket å lage en løsning som automatiserer arbeidet med vertskonfigurasjon og eliminerer problemene de måtte møte når de organiserte sikker tilgang til VPC-er i skyen.
Firezone fungerer som et grensesnitt for både WireGuard-kjernemodulen og netfilter-kjerneundersystemet. Den oppretter et WireGuard-grensesnitt (som standard kalt wg-firezone) og en netfilter-tabell, og legger til de riktige rutene i rutingstabellen. Andre programmer som endrer Linux-rutingstabellen eller netfilter-brannmuren kan forstyrre Firezones drift.
Firezone kan betraktes som en åpen kildekode til OpenVPN Access Server, bygget på toppen av WireGuard i stedet for OpenVPN.
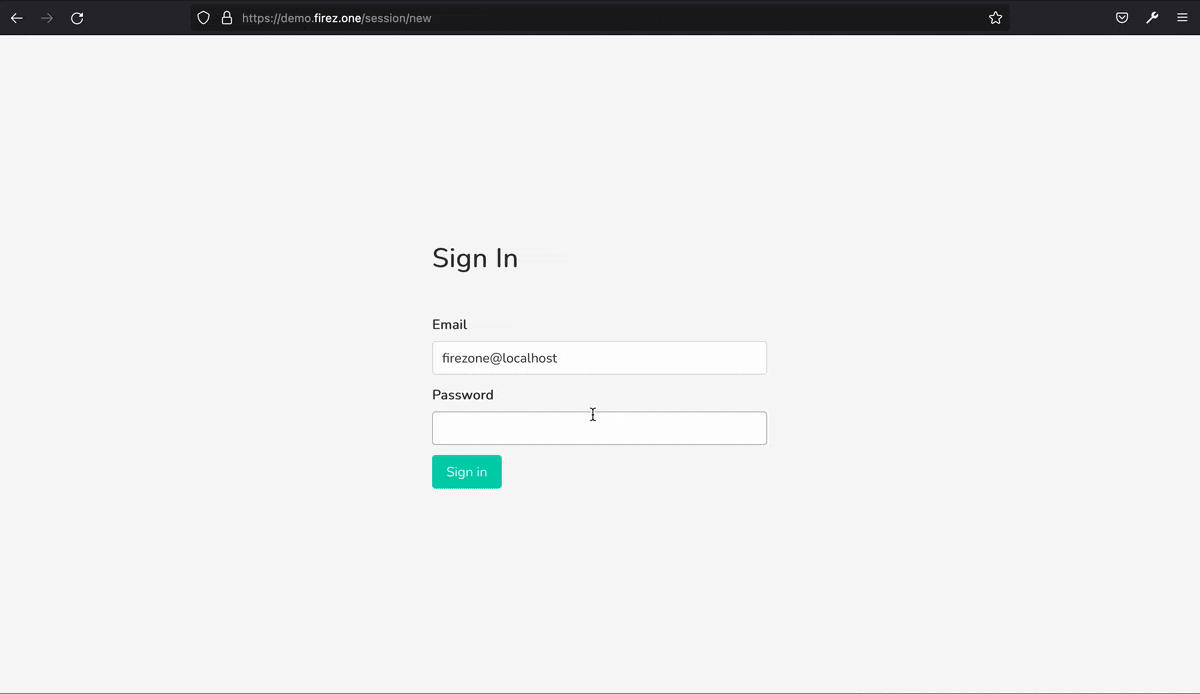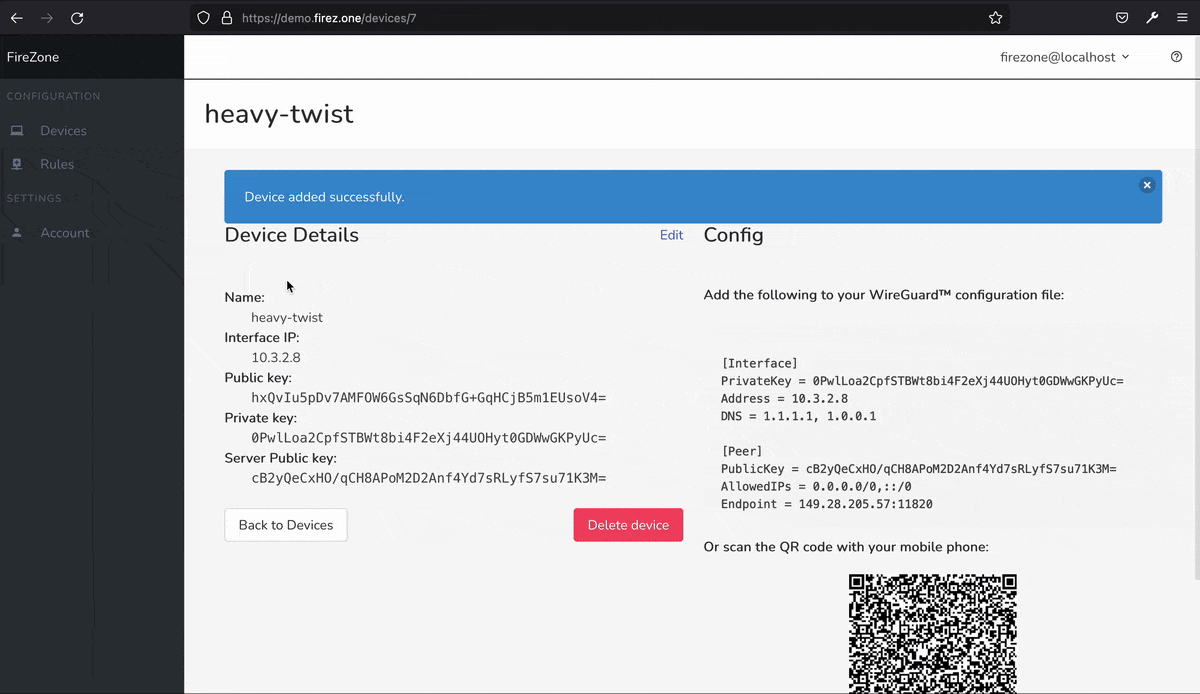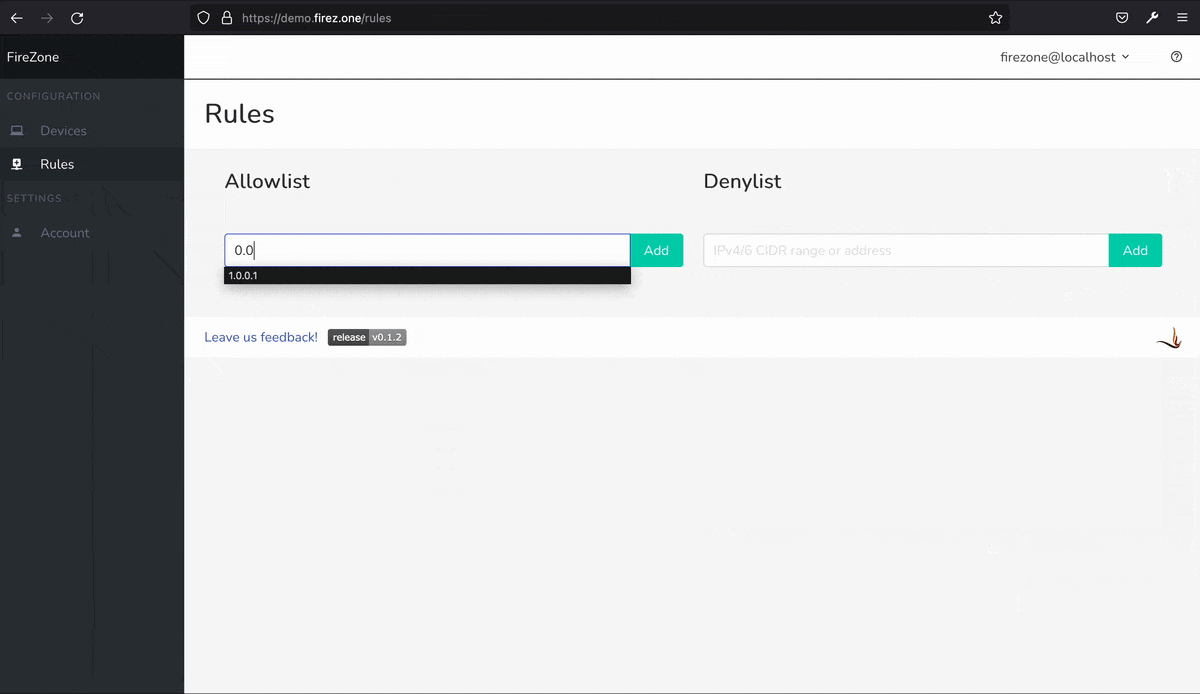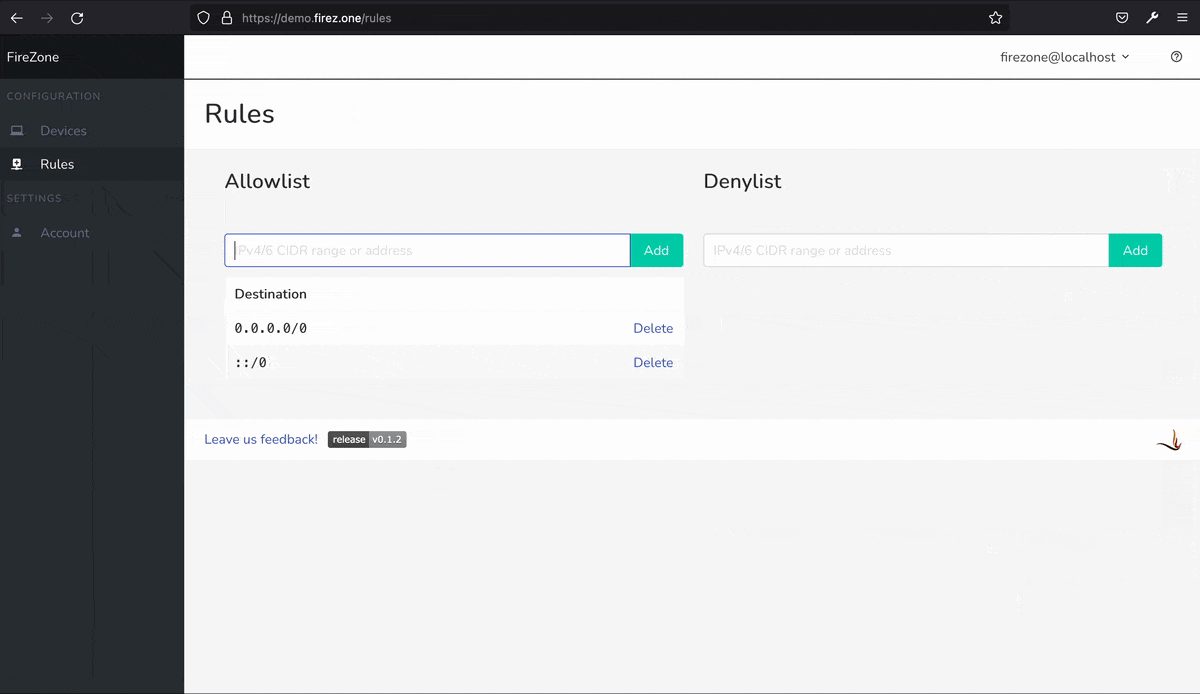
WireGuard brukes til å organisere kommunikasjonskanaler i Firezone . Firezone har også innebygd brannmurfunksjonalitet som bruker nftables.
I sin nåværende form er brannmuren begrenset ved å blokkere utgående trafikk til bestemte verter eller delnett på interne eller eksterne nettverk. Dette er fordi Firezone er betaprogramvare, så foreløpig anbefales bruken kun ved å begrense nettverkstilgang til nettgrensesnittet for å unngå å eksponere det for det offentlige internett.
Firezone krever et gyldig SSL -sertifikat og en matchende DNS -post for å kjøre i produksjon, som kan genereres og administreres av Let's Encrypt -verktøyet for å generere et gratis SSL -sertifikat.
På administrasjonssiden nevnes det at dette gjøres via webgrensesnittet eller i kommandolinjemodus ved hjelp av firezone-ctl-verktøyet. Webgrensesnittet er bygget på Admin One Bulma-plattformen.
For øyeblikket kjører alle Firezone-komponenter på samme server, men prosjektet utvikles i utgangspunktet med tanke på modularitet, og i fremtiden er det planlagt muligheten til å distribuere komponenter for webgrensesnittet, VPN og brannmur på tvers av forskjellige verter.
Planene nevner også integrering av en DNS-basert annonseblokkering, støtte for blokkeringslister for verts- og delnett, muligheten til å autentisere via LDAP / SSO og flere brukeradministrasjonsfunksjoner.
Av de nevnte egenskapene til Firezone:
- Rask: Bruk WireGuard til å være 3-4 ganger raskere enn OpenVPN.
- Ingen avhengigheter: alle avhengigheter er gruppert takket være Chef Omnibus.
- Enkelt: tar noen minutter å sette opp. Administrer gjennom et enkelt CLI API.
- Trygt: fungerer uten privilegier. HTTPS er brukt.
- Krypterte informasjonskapsler.
- Brannmur inkludert - Bruker Linux nftables for å blokkere uønsket utgående trafikk.
For installasjon tilbys rpm- og deb-pakker for forskjellige versjoner av CentOS, Fedora, Ubuntu og Debian, hvis installasjon ikke krever eksterne avhengigheter, siden alle nødvendige avhengigheter allerede er inkludert i Chef Omnibus-verktøysettet.
For å fungere krever den bare en Linux-distribusjon med Linux-kjerneversjon 4.19 eller tidligere og en kjernemodul kompilert med WireGuard VPN . Ifølge forfatteren kan det å starte og konfigurere en VPN-server gjøres på bare noen få minutter. Nettgrensesnittkomponentene kjører under en uprivilegert brukerkonto, og tilgang er kun mulig via HTTPS.
Firezone består av en enkelt distribuerbar Linux -pakke som kan installeres og administreres av brukeren. Prosjektkoden er skrevet i Elixir og Ruby, og distribueres under Apache 2.0 -lisensen.
Til slutt, hvis du er interessert i å lære mer om dette eller ønsker å følge installasjonsinstruksjonene, kan du gjøre det fra følgende lenke.