

Cybersikkerhet er et felt som har fått mye oppmerksomhet i bedriftsmiljøer den siste tiden.
Selv om det er sant at dette problemet alltid har vært viktig for bedrifter, har nye områder, som skytjenester, løsepengevirus og sårbarhetene Meltdown og Spectre, skapt bekymringer på nivåer vi aldri har sett maken til.
I et nylig intervju med Linux.com diskuterte Greg Kroah-Hartman, en Linux-kjerneutvikler, sikkerhet i Linux-kjernen og hvordan de håndterer sikkerhetsproblemer som har oppstått.
Sikkerhet først i Linux
Greg Kroah-Hartman, en av de tunge hitters i Linux-kjerneutvikling, uttalte til Linux.com-nettstedet om hvordan man skal håndtere og fikse sikkerhetsproblemer.
Han snakket om hvordan de håndterer og løser sikkerhetsproblemer , og ut fra det han selv erkjente, ser det ut til at opprinnelsen deres noen ganger kommer fra de mest uventede steder.
For eksempel løste Kroah-Hartman en feil feil for en tid tilbake, men tre år senere oppdaget Red Hat at det faktisk var en sårbarhet.
Dette ble gift med en uttalelse fra Linus Torvalds, der han sa at de fleste sikkerhetsfeil var feil.
I et Q&A videointervju med Linux Foundation snakker Greg Kroah-Hartman om problemene med Meltdown og Spectre og hvorfor Linux-kjernen, til tross for at han har funnet en rekke feil som er funnet i den, fra hans perspektiv, er det tryggere.
Swapnil Bhartiya ga Linux Foundation et kort videointervju med Greg Kroah-Hartman, som nærmest driver "kjernevirksomheten" under Linus fravær.
Kjerneutvikleren bekreftet at Linux-sikkerhet er et svært viktig problem og har høy prioritet i utviklingen.
Dette er delvis fordi "Linux driver verden." For eksempel lagrer flere og flere sensitive data på smarttelefonene sine og vil ikke at tredjeparter skal få tilgang til det.
På spørsmål om hvilket kjernelag som plaget ham mest, kalte Kroah-Hartman ut Meltdown og Spectre-feilene.
For mye ansvar for utviklere
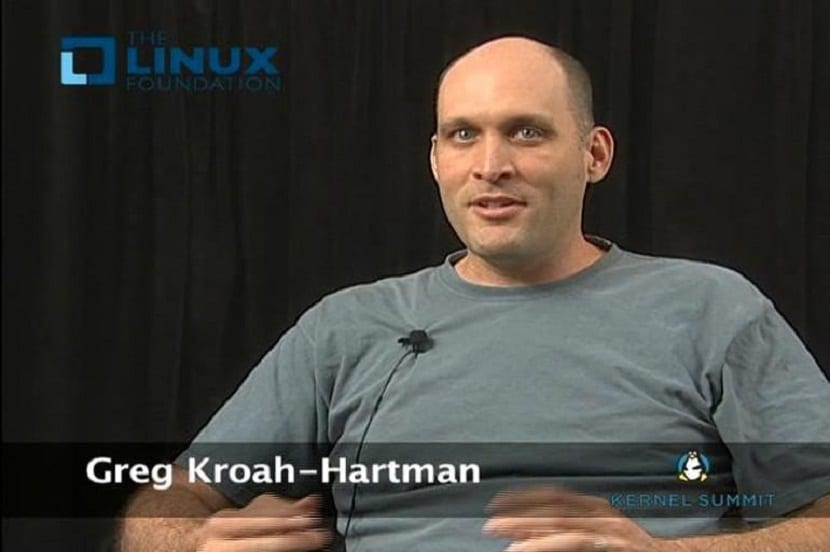
Det som plager utviklere er at de må fikse noe de ikke ser på som innenfor sitt ansvarsområde, nemlig maskinvaren.
Vanligvis jobber du i kjernen rundt "black box CPU" rundt. Men prosessorer vil bruke flere og flere triks for å forbedre ytelsen. Disse triksene vil av og til falle på beina til utviklerne, og kjernen må løse disse problemene.
Alt i alt var Kroah-Hartman overbevist om at kjernen er sikrere. Blant annet vil testinfrastrukturen som har blitt utviklet gjennom årene bidra til å forhindre at det dukker opp feil når en kjerneoppdatering slippes offentlig.
Det faktum at fuzzere som Googles Syzcaller finner en rekke feil i kjernen, kan forklares med at sikkerhetsforskere i dag tester dypere nivåer av kjernen for å oppdage feil som aldri har blitt testet for før.
På disse nivåene er det feil som noen ganger allerede eksisterer i lang tid. Så langt har bare noen få mennesker sett på denne koden.
Så Kroah-Hartman vil ikke si "verden brenner", men takket være sofistikert testing er utviklere nå veldig flinke til å finne kjernefeil.
Programmereren understreket at de «gjør mer testing» for å sikre maksimal sikkerhet for Linux-kjernen, og at de i den siste runden med sikkerhetsrettinger jobbet i fire måneder alene fordi de var underlagt embargo.
Men etter en komplisert prosess erkjenner han at "ting ser absolutt opp."
Den gode nyheten for fagpersoner er at denne økte bekymringen åpner for nye jobbmuligheter ettersom cybersecurity-spesialister vil bli stadig mer ettertraktet.