

Pentmenu: Et bash-skript for rekognosering og DOS-angrep
Av og til benytter vi anledningen til å utforske et gratis verktøy med åpen kildekode innen cybersikkerhet, spesielt innen hacking og penetrasjonstesting . Derfor benytter vi i dag anledningen til å introdusere deg for et annet interessant og nyttig verktøy av denne typen, kalt «Pentmenu».
Så hva er Pentmenu? Kort sagt er det et lite Linux-skript skrevet i Bash Shell , laget av brukeren rekognosering og DoS-angrep . Og selvfølgelig gjør det alt dette på en enkel måte, ved hjelp av en flott valgmeny for rask og enkel nettverksrekognosering, og dermed for å utføre de nødvendige angrepene.

Hacking Tools 2023: Ideell for bruk på GNU/Linux
Men før vi begynner dette innlegget om dette interessante hacking- og penetrasjonstestverktøyet kalt «Pentmenu» , anbefaler vi at du utforsker det forrige relaterte innlegget :

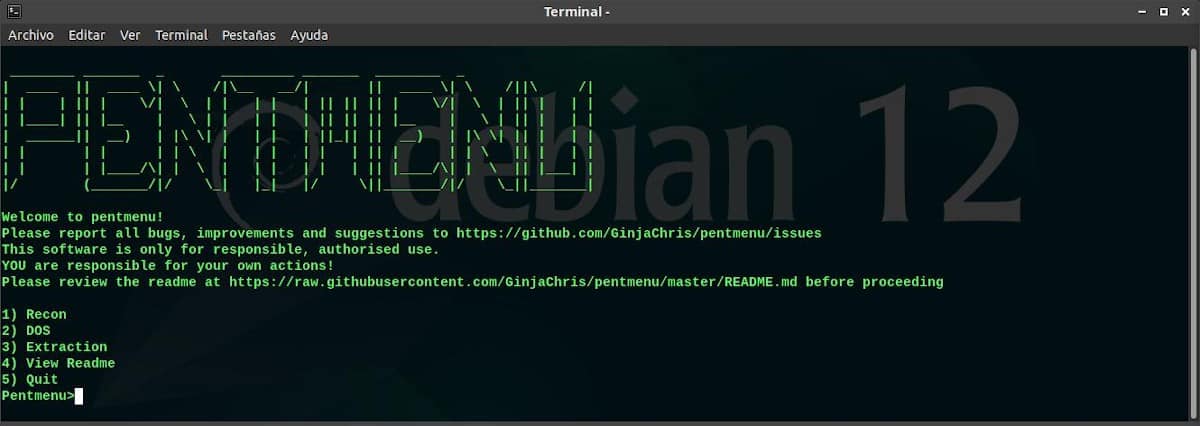
Pentmenu: Hacking og pentesting verktøy
Utforsker Pentmenu på GNU/Linux
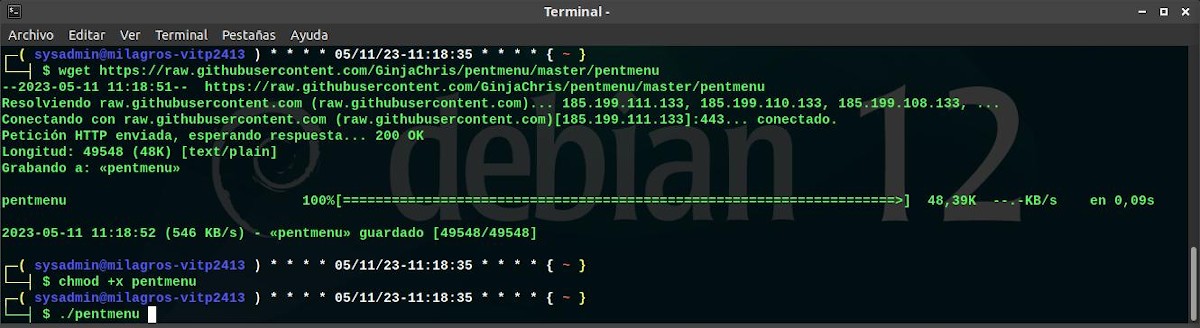
For å laste ned, utforske og lære om Pentmenu-verktøyet bruker vi vår vanlige Respin MilagrOS. Fremgangsmåten for å gjøre dette er den som finnes på den offisielle GitHub-siden , og den er som følger:
Lad
wget https://raw.githubusercontent.com/GinjaChris/pentmenu/master/pentmenuinnvilgelse av tillatelser
chmod +x pentmenuExecution
./pentmenu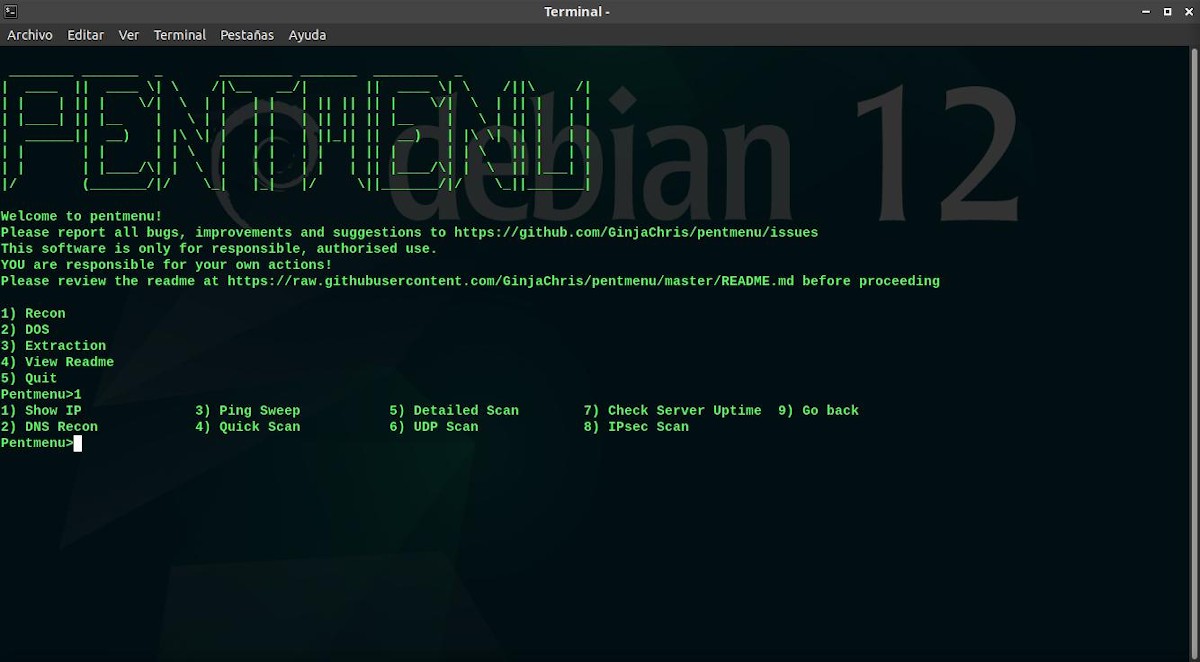
Meny 1: Recon (gjenkjenningsmoduler)
Denne menyen eller modulen tilbyr følgende funksjoner:
- Vis IP: Dette alternativet bruker curl-kommandoen til å søke etter den eksterne IP-en til datamaskinen vår.
- DNS-gjenkjenning: Dette alternativet retter seg mot passiv gjenkjenning, og utfører følgelig et DNS-oppslag og et whois-oppslag av målet.
- Ping feie: Dette alternativet bruker nmap-kommandoen til å utføre et ICMP-ekko (ping) mot målverten eller nettverket.
- Quick Scan: Dette alternativet fungerer som en TCP-portskanner, ved å bruke nmap-kommandoen til å se etter åpne porter ved å bruke TCP SYN-skanningen.
- detaljert skanning: Dette alternativet bruker nmap-kommandoen til å identifisere aktive verter, åpne porter, forsøk på å identifisere operativsystemet, skrive bannere og mer.
- UDP -skanning: Dette alternativet bruker nmap-kommandoen til å søke etter åpne UDP-porter. Følgelig skanner alle UDP-porter til destinasjonsverten.
- Sjekk Server Oppetid: Dette alternativet beregner oppetiden til målverten ved å spørre etter en åpen TCP-port med hping3. Nøyaktigheten av resultatene kan variere eller fungerer kanskje ikke fra maskin til maskin.
- IPsec-skanning: Dette alternativet er ment å prøve å identifisere tilstedeværelsen av en IPsec VPN-server ved å bruke ike-scan og ulike fase 1-forslag.
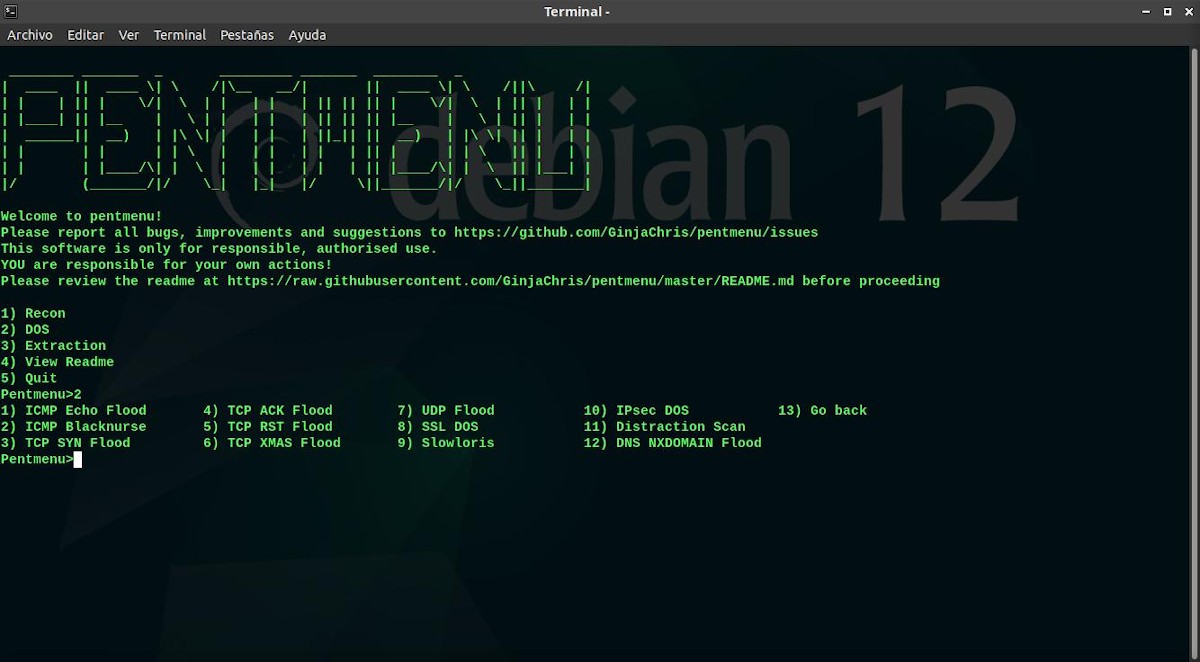
Meny 2: DOS (DOS-angrepsmoduler)
- ICMP ekkoflom: Dette alternativet bruker hping3 CLI-applikasjonen til å starte en tradisjonell ICMP-ekkoflom mot en målvert.
- ICMP Blacknurse Flood: Dette alternativet bruker hping3 CLI-applikasjonen til å starte en tradisjonell ICMP Blacknurse-flom mot en målvert.
- TCP SYN Flood: Dette alternativet sender en flom av TCP SYN-pakker ved hjelp av hping3. Men, jaHvis den ikke finner hping3, prøv å bruke nmap-nping-verktøyet i stedet.
- TCP ACK Flood: Dette alternativet tilbyr de samme alternativene som SYN Flood, men setter TCP ACK (Acknowledgement)-flagget i stedet.
- TCP RST-flom: Dette alternativet tilbyr de samme alternativene som SYN Flood, men setter TCP RST (Reset)-flagget i stedet.
- TCP XMAS Flood: Dette alternativet tilbyr de samme alternativene som SYN Flood og ACK Flood, men den sender pakker med alle TCP-flagg satt (CWR, ECN, URG, ACK, PSH, RST, SYN, FIN).
- UDP-flom: Dette alternativet tilbyr de samme alternativene som SYN Flood, men sender i stedet UDP-pakker til den angitte vert:porten.
- SSL TO: Dette alternativet bruker OpenSSL til å forsøke et DOS-angrep mot en destinasjonsvert:port. Den gjør dette ved å åpne mange tilkoblinger og få serveren til å utføre dyre håndtrykkberegninger.
- slowloris: Dette alternativet bruker netcat-programmet til å sende HTTP-hoder sakte til destinasjonshost:port med den hensikt å sulte den for ressurser.
- IPsec DOS: Dette alternativet bruker ike-scan-programmet for å prøve å oversvømme den spesifiserte IP-en med hovedmodus og aggressive modus fase 1-pakker fra tilfeldige kilde-IP-er.
- DistractionScan: Dette alternativet det utløser faktisk ikke et DOS-angrep, men starter ganske enkelt flere TCP SYN-skanninger, ved hjelp av hping3, fra en forfalsket IP etter eget valg.
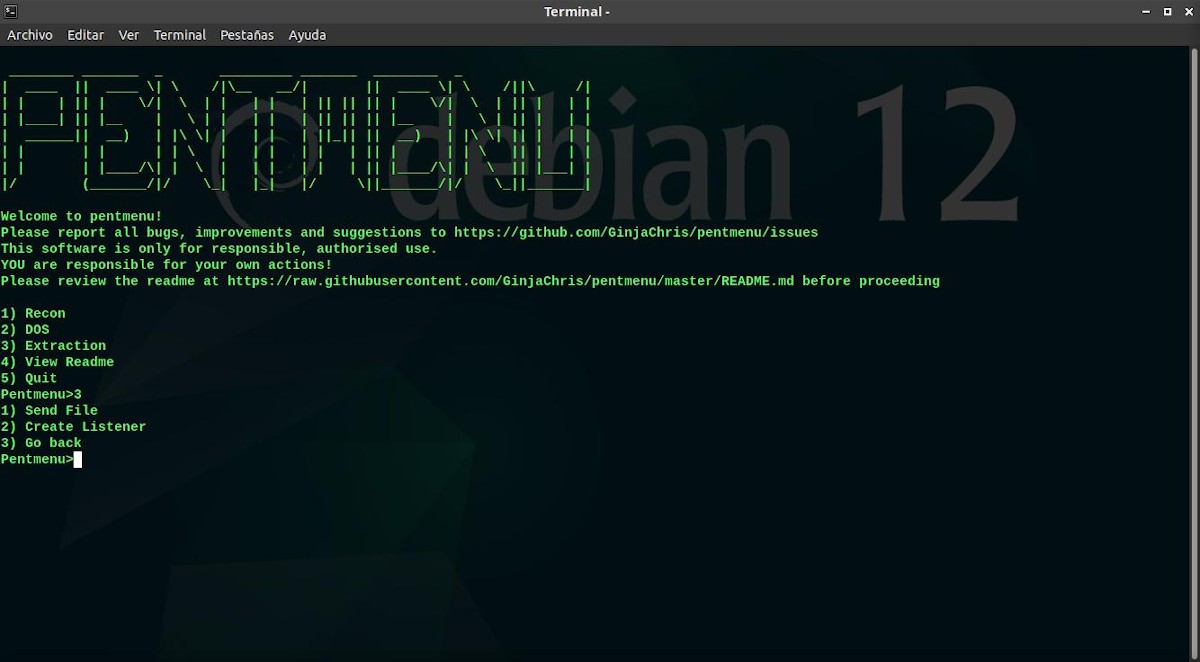
Meny 3: Uttrekk
- Send fil: Denne modulen bruker netcat-programmet til å sende data med TCP eller UDP. som vanligvis er ekstremt nyttig for å trekke ut data fra målverter.
- Opprett lytter: Denne modulen bruker netcat til å åpne en lytter på en konfigurerbar TCP- eller UDP-port. Noe som vanligvis er ekstremt nyttig for å teste syslog-tilkobling, motta filer eller sjekke aktiv skanning på nettverket.
Til slutt lar meny 4 (Vis Readme) oss se lokalt, mer detaljert, alt som er beskrevet ovenfor, noe som også finnes på GitHub. Og meny 5 (Avslutt) er i utgangspunktet for å avslutte og lukke programmet.

Oppsummering
Kort sagt, Pentmenu er et av mange gratis verktøy for hacking og penetrasjonstesting med åpen kildekode som er tilgjengelige for læring og praktisering av cybersikkerhetsaktiviteter. Men som med mange andre verktøy vi har diskutert her eller andre steder, bør dette verktøyet brukes ansvarlig og med full autorisasjon. Derfor er alle handlinger som gjøres med det brukerens eget ansvar. Hvis noen prøver det eller har prøvd det før, oppfordrer vi deg til å dele din erfaring i kommentarfeltet.
Til slutt, husk å besøke hjemmesiden vår og bli med i den offisielle Telegram- kanalen vår for å utforske flere nyheter, guider og veiledninger. Du kan også bli med i denne gruppen for å diskutere og lære mer om ethvert IT-tema som dekkes her.