

După cum mulți dintre voi știți, programul de recompense pentru vulnerabilități din Chrome îi recompensează pe cei care descoperă și raportează direct problemele de securitate ale browserului.
Google a anunțat recent , într-o postare pe blogul său de securitate, că va crește acum, în general, sumele aferente „Programului de recompense pentru vulnerabilități Chrome”, recompensa pentru rapoarte de înaltă calitate crescând la 30,000 de dolari, iar un bonus pentru găsirea de compromisuri în Chrome OS fiind reevaluat la 150,000 de dolari.
Google spune că printre aspectele importante ale creșterii recompensei pentru erori se numără triplarea recompensei maxime pentru un așa-numit raport „de bază” cu foarte puține detalii, de la 5,000 USD la 15,000 USD.
Beneficiul maxim pentru un așa-numit raport „de înaltă calitate”, cu o multitudine de informații care explică, de exemplu, modul în care hackerii pot exploata bug-ul, care este originea acestuia sau cum poate fi rezolvat, este, de asemenea, dublat. De la 15,000 $ la 30,000 $, conform articolului de pe blogul Chrome Security.
Cea mai mare parte se datorează în continuare descoperirii unor vulnerabilități în Chrome OS, platforma software a Google pentru Chromebookuri sau Chromebox-uri.
La acest nivel, Google a mărit, de asemenea, recompensa la 150,000 de dolari pentru cercetătorii care descoperă atacuri ce pot compromite un Chromebook sau un Chromebox. Deficiențele de securitate găsite în firmware și/sau care permit atacatorilor să ocolească ecranul de blocare al sistemului de operare Chrome generează, de asemenea, recompense, conform postării de pe blog.
Google derulează programul său de recompense pentru erori din 2010. Până în prezent, Google a primit peste 8,500 de raportări de erori și a plătit 5 milioane de dolari cercetătorilor. Prima modificare a structurii de recompense a fost făcută în septembrie 2014, la patru ani de la lansarea programului.
Și la acel moment, programul Google de erori Chrome plătea mai mult de 1.25 milioane de dolari cercetătorilor în domeniul securității care au găsit peste 700 de erori în browserul lor, dar Google a constatat că acest lucru nu era suficient. Cinci ani mai târziu, numărul de rapoarte a crescut de la 700 la 8.500 și Google a decis să tripleze premiile.
Pe lângă creșterile menționate mai sus, Google a mărit și recompensele pentru testarea fuzz (sau testarea aleatorie), o tehnică de testare a software-ului pe care vânătorii de erori o folosesc și pentru a trimite date aleatorii la intrări.
Un produs software în scopul localizării intrărilor problematice. Potrivit postării de pe blog, „Bonusul suplimentar pentru bug-uri găsite de fuzzere-urile care rulează programul Chrome Fuzzer s-a dublat și la 1,000 de dolari”.
Creșterea a afectat și sumele plătite cercetătorilor prin programul de recompense de securitate Google Play.
De fapt, recompensele pentru erorile de executare a codului de la distanță au crescut de la 5,000 la 20,000 de dolari, furtul datelor private nesecurizate de la 1,000 la 3,000 USD și accesul la componentele aplicației protejate de la 1,000 la 3,000 USD.
În plus, dacă dezvăluiți vulnerabilitățile dezvoltatorilor de aplicații participanți într-un mod „responsabil”, veți primi un bonus, potrivit Google.
Mai jos este noua listă augmentată și vechiul tabel de bonusuri pentru erori. Recompensele eligibile pentru bug-uri de securitate variază de obicei de la 500 USD la 150,000 USD.
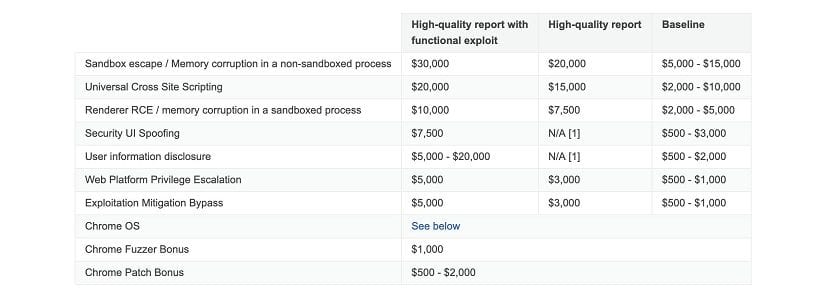
Și această mișcare intenționează ca rapoartele să ajungă mai întâi la mâna lor, deoarece nu doar companiile de tehnologie recompensează vânătorii de insecte, ci și guvernele și infractorii plătesc pentru vulnerabilități, pe care le pot folosi în activități precum spionajul. și furt de identitate.
În postarea de pe blog, Google a clarificat și ce consideră un raport de înaltă calitate și a actualizat categoriile de erori pentru a facilita procesul pentru cercetători.
„Am clarificat, de asemenea, ceea ce considerăm că este un raport de înaltă calitate, pentru a ajuta jurnaliștii să obțină cea mai mare recompensă posibilă și am actualizat categoriile de erori pentru a reflecta mai bine tipurile de erori care sunt raportate și care ne interesează mai mult”, a spus el. compania.
Google spune că această creștere pentru vânătorii de erori Chrome se va aplica trimiterilor trimise după postarea lor pe blog. Puteți găsi mai multe detalii despre creștere aici.
Sursă: https://security.googleblog.com/