

Securitatea cibernetică este un domeniu care a câștigat multă importanță în mediile corporative în ultima vreme.
Deși este adevărat că această problemă a fost întotdeauna importantă pentru companii, noi domenii, precum cloud computing-ul, ransomware-ul și vulnerabilitățile Meltdown și Spectre, au stârnit îngrijorări la niveluri nemaivăzute până acum.
Într -un interviu recent acordat Linux.com, Greg Kroah-Hartman, dezvoltator de kernel Linux, a discutat despre securitatea kernelului Linux și despre modul în care acesta abordează problemele de securitate apărute.
Securitate Mai întâi în Linux
Greg Kroah-Hartman, unul dintre cei mai importanți jucători din dezvoltarea kernel-ului Linux, a dat o declarație site-ului Linux.com despre cum să rezolve și să rezolve problemele de securitate.
El a vorbit despre modul în care gestionează și rezolvă problemele de securitate și, din câte a recunoscut el însuși, se pare că uneori originea lor provine din cele mai neașteptate locuri.
De exemplu, Kroah-Hartman a remediat o eroare defectă cu ceva timp în urmă, dar trei ani mai târziu, Red Hat a descoperit că era de fapt o vulnerabilitate.
Aceasta s-a căsătorit cu o declarație făcută de Linus Torvalds, în care spunea că cele mai multe defecte de securitate erau bug-uri.
Într-un interviu video de întrebări și răspunsuri cu Linux Foundation, Greg Kroah-Hartman vorbește despre problemele cu Meltdown și Spectre și de ce Linux Kernel, în ciuda faptului că a găsit o varietate de bug-uri găsite în el, din perspectiva sa, este mai sigur.
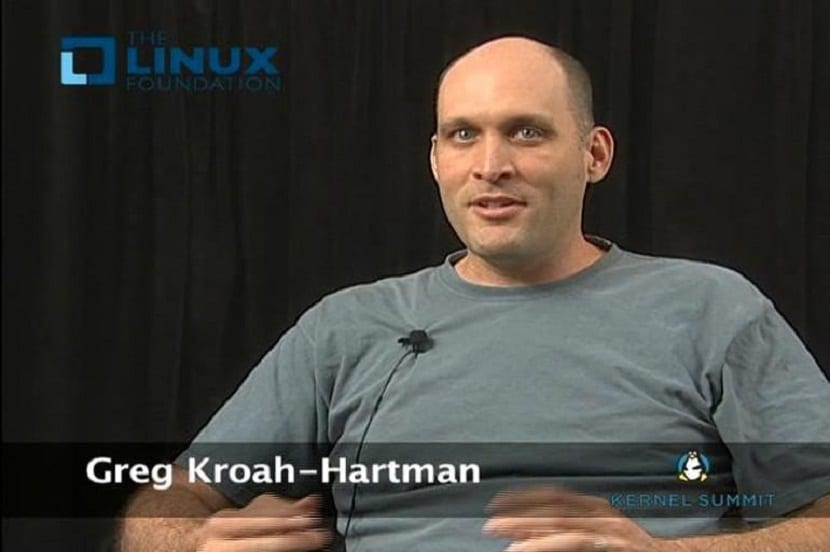
Swapnil Bhartiya a oferit Fundației Linux un scurt interviu video cu Greg Kroah-Hartman, care conduce practic „afacerea de bază” în absența lui Linus.
Dezvoltatorul kernelului a confirmat că securitatea Linux este o problemă foarte importantă și are o prioritate ridicată în cadrul dezvoltării sale.
Acest lucru se datorează parțial faptului că „Linux alimentează lumea”. De exemplu, din ce în ce mai mulți oameni stochează date sensibile pe smartphone-urile lor și nu doresc ca terțe părți să le acceseze.
Când a fost întrebat care strat de nucleu l-a deranjat cel mai mult, Kroah-Hartman a chemat erorile Meltdown și Spectre.
Prea multă responsabilitate pentru dezvoltatori
Ceea ce îi deranjează pe dezvoltatori este că trebuie să repare ceva ce nu consideră că este în sfera lor de responsabilitate, și anume hardware-ul.
De obicei, lucrați în nucleu în jurul „CPU cutiei negre” din jur. Dar procesoarele ar folosi din ce în ce mai multe trucuri pentru a îmbunătăți performanța. Aceste trucuri ar cădea ocazional pe picioarele dezvoltatorilor, iar nucleul ar trebui să rezolve aceste probleme.
Per total, Kroah-Hartman a fost convinsă că kernelul este mai sigur. Printre altele, infrastructura de testare dezvoltată de-a lungul anilor va ajuta la prevenirea apariției erorilor atunci când un patch pentru kernel este lansat publicului.
Faptul că specialiștii în fuzzeri precum Syzcaller de la Google găsesc o serie de erori în Kernel poate fi explicat prin faptul că cercetătorii în securitate testează astăzi niveluri mai profunde ale Kernelului pentru a detecta erori care nu au mai fost testate până acum.
La aceste niveluri există erori care uneori există deja de mult timp. Până în prezent, doar câteva persoane s-au uitat la acest cod.
Așadar, Kroah-Hartman nu ar spune că „lumea este pe foc”, dar datorită testelor sofisticate, dezvoltatorii sunt acum foarte buni în găsirea erorilor din nucleu.
Programatorul a subliniat că „efectuează mai multe teste” pentru a asigura securitatea maximă a kernelului Linux și că în ultima rundă de corecții de securitate au lucrat doar timp de patru luni, deoarece acestea erau sub embargo.
Dar după un proces complicat, el recunoaște că „lucrurile cu siguranță privesc în sus”.
Vestea bună pentru profesioniști este că această preocupare sporită deschide noi oportunități de locuri de muncă, deoarece specialiștii în securitate cibernetică vor fi tot mai căutați.