
Introducere:
Ce este dnscrypt-proxy?
- DNSCrypt criptează și autentifică traficul DNS între utilizator și rezolvatorul DNS, previne falsificarea locală a interogărilor DNS, asigurându-se că răspunsurile DNS sunt trimise de serverul ales. (Wiki)
Ce este dnsmasq?
- dnsmasq oferă servicii precum cache DNS și server DHCP. Ca server de nume de domeniu (DNS), poate memora în cache interogări DNS pentru a îmbunătăți viteza de conectare la site-urile vizitate anterior și, ca server DHCP, dnsmasq poate fi utilizat pentru a furniza adrese IP interne și rute către calculatoare pe o rețea LAN. Unul sau ambele servicii pot fi implementate. dnsmasq este considerat ușor și ușor de configurat; Este conceput pentru a fi utilizat pe un computer personal sau pentru a fi utilizat într-o rețea cu mai puțin de 50 de computere. De asemenea, vine cu un server PXE. (Wiki)
Ce am folosit?:
- Pentru a edita fișierele de configurare pe care le-am folosit nano.
- În orice moment am făcut-o cu contul meu root, dar dacă s-au configurat sudo, îl pot folosi în liniște.
- Pentru a verifica cache-ul cu comanda dig, acesta se găsește în bind-tools
în cadrul depozitelor oficiale, pacman -S instrumente de legare
Instalare:
- Ca root sau folosind sudo în terminalul sau tty, instalăm pachetele dnscrypt-proxy și dnsmasq ca acesta:
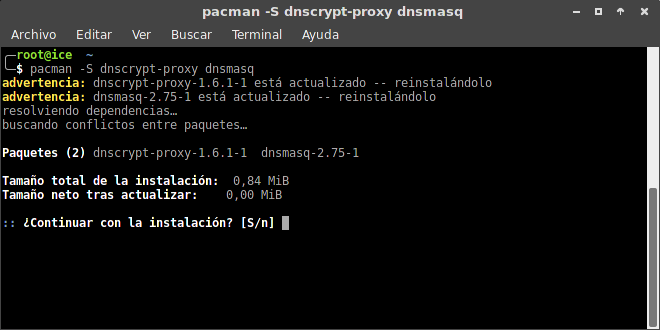
- Mesajul de avertizare se datorează faptului că le-am instalat deja, trebuie doar să confirmați apăsând Enter:
Setare:
1 - Să activăm dnscrypt-proxy (amintiți-vă ca root sau folosind sudo):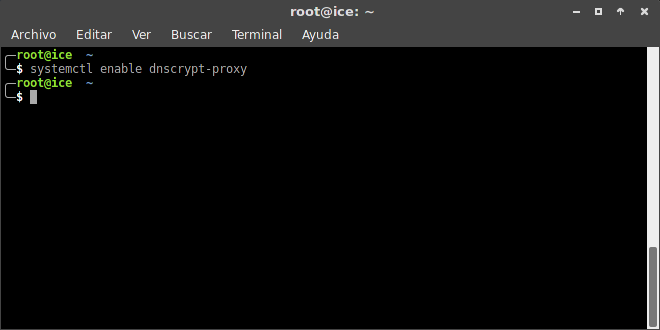
2 - Acum edităm fișierul /etc/resolv.conf iar în serverul de nume ștergem ceea ce este acolo și punem 127.0.0.1 (dacă doriți, puteți face o copie de rezervă a fișierului) și ar trebui să arate astfel: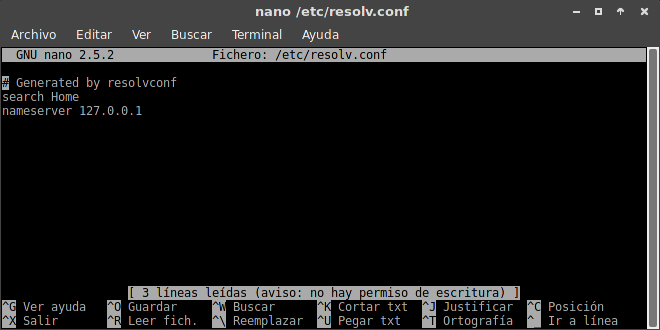
- Având în vedere că NetworkManager scrie fișierul resolv.conf, ceea ce vom face este să îl protejăm împotriva scrierii cu următoarea comandă:

3 - Acum, ceea ce vom face este să căutăm un server care este cel mai aproape de locația noastră, dar îl puteți folosi pe cel care vine în mod implicit, care este dnscrypt.eu-nl, lista poate fi deschisă cu localc este aici: / usr / share / dnscrypt-proxy / dnscrypt-resolvers.csv ca acesta:
- Dacă dorim să modificăm serverul care rezolvă DNS-ul implicit, putem edita astfel:

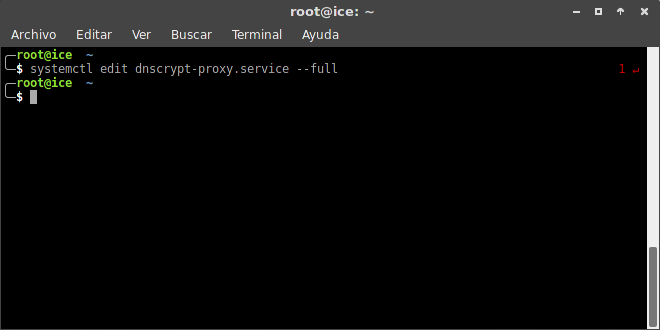
- La sfârșitul fișierului din secțiunea [Service] modificăm ceea ce este selectat în gri și plasăm serverul pe care l-am selectat deja în listă:
4 - În mod implicit, dnscrypt-proxy folosește portul 53, deoarece și dnsmasq o face, deci ceea ce vom face este să-l schimbăm folosind din nou cu:
systemctl editează dnscrypt-proxy.service –full și în secțiunea [Socket] îl lăsăm după cum urmează:
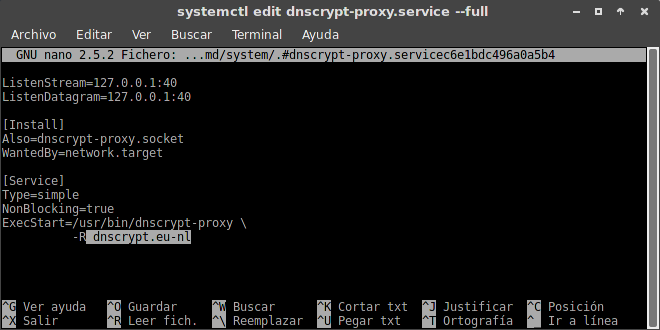
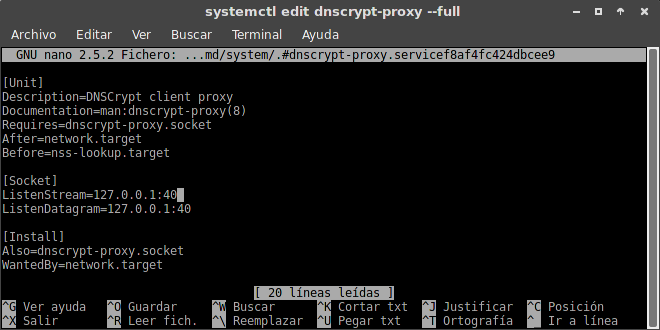 Salvăm modificările și închidem.
5 – Acum configurăm dnsmasq. Să edităm fișierul /etc/dnsmasq.conf și să adăugăm aceste trei linii la sfârșit:
nerezolvat
server = 127.0.0.1 # 40
asculta-adresa = 127.0.0.1
Salvăm modificările și închidem.
6 - Acum facem următoarele:
- Repornim dnscrypt-proxy:
systemctl reporniți dnscrypt-proxy
- Activăm dnsmasq:
systemctl activate dnsmasq
- Executăm dnsmasq:
systemctl pornește dnsmasq
- Ne repornim conexiunea la internet:
systemctl reporniți NetworkManager
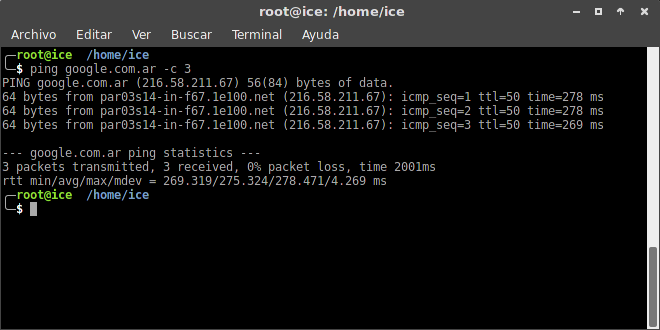
7 – Ok, acum vom testa dacă funcționează, dând un ping, de exemplu, la adresa google.com.ar:
8 – Verificăm dacă memoria cache DNS funcționează cu comanda dig:
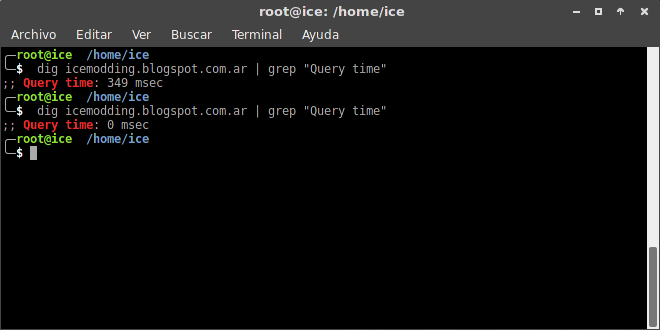 - Aici luăm în considerare faptul că prima săpătură pe care o fac acolo este o întârziere de 349 msec și când fac din nou interogarea cu săpătură, ce se întâmplă? 0 msec, deci se cache corect.
9 – dnscrypt-proxy și dnsmasq sunt acum configurate și funcționează corect!
Nota: Vreau să clarific, după ce am căutat în mai multe locuri, nu mi-a funcționat în niciun fel că au arătat în arch wiki, versiunea spaniolă este prost tradusă (va fi o întrebare dacă cineva traduce bine sau o voi face la un moment dat) așa că am folosit versiunea Engleză. Deci, practic m-am bazat pe wiki-ul menționat, toate creditele lor. În acest caz, aceștia sunt pașii pe care i-am folosit și a funcționat pentru MINE.
Orice întrebare sau inconvenient pe care mi l-au anunțat și vom vorbi despre asta până când va funcționa!
Îmbrățișare gol!