

Kybernetická bezpečnosť je oblasť, ktorá v poslednom čase získala v korporátnom prostredí veľký význam.
Hoci je pravda, že tento problém bol pre spoločnosti vždy dôležitý, nové oblasti, ako napríklad cloud computing, ransomvér a zraniteľnosti Meltdown a Spectre, vyvolali obavy na úrovni, akú sme doteraz nevideli.
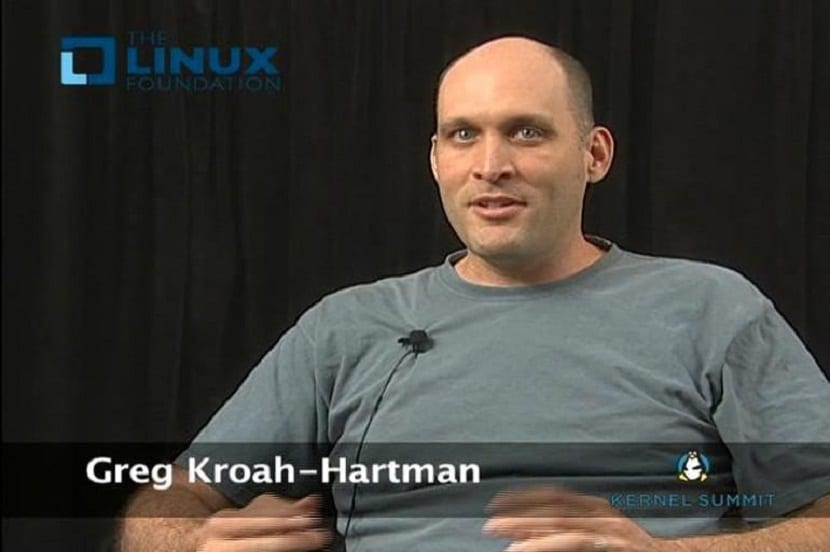
V nedávnom rozhovore pre Linux.com hovoril Greg Kroah-Hartman, vývojár linuxového jadra, o bezpečnosti v linuxovom jadre a o tom, ako riešia vzniknuté bezpečnostné problémy.
Zabezpečenie na prvom mieste v systéme Linux
Greg Kroah-Hartman, jeden z významných vývojových pracovníkov vo vývoji linuxových jadier, prehlásil web Linux.com o tom, ako riešiť a opraviť bezpečnostné problémy.
Hovoril o tom, ako riešia bezpečnostné problémy a ako ich riešia , a z toho, čo sám uznal, sa zdá, že ich pôvod niekedy pochádza z najneočakávanejších miest.
Napríklad Kroah-Hartman pred časom opravil chybnú chybu, ale o tri roky neskôr Red Hat zistil, že ide skutočne o zraniteľnosť.
Toto sa vydalo za vyhlásenie Linusa Torvaldsa, v ktorom uviedol, že väčšinou bezpečnostné chyby sú chyby.
Vo videorozhovore s Q&A rozhovorom s nadáciou Linux Foundation Greg Kroah-Hartman hovorí o problémoch s Meltdown a Spectre a o tom, prečo Linux Kernel, napriek tomu, že v ňom bolo nájdených množstvo chýb, je z jeho pohľadu bezpečnejšie.
Swapnil Bhartiya poskytol nadácii Linux krátke videorozhovor s Gregom Kroah-Hartmanom, ktorý počas Linusovej neprítomnosti v skutočnosti vykonáva „hlavný biznis“.
Vývojár jadra potvrdil, že bezpečnosť Linuxu je veľmi dôležitá otázka a má v rámci jeho vývoja vysokú prioritu.
Je to čiastočne preto, že „Linux poháňa svet“. Napríklad čoraz viac ľudí ukladá citlivé údaje do svojich inteligentných telefónov a nechce, aby k nim mali prístup tretie strany.
Na otázku, ktorá vrstva jadra ho trápila najviac, Kroah-Hartman zavolal chyby Meltdown a Spectre.
Príliš veľká zodpovednosť pre vývojárov
Vývojárov trápi, že musia opravovať niečo, čo nepovažujú za svoju zodpovednosť, a to hardvér.
Zvyčajne pracujete v jadre okolo „čiernej skrinky“. CPU by však používali čoraz viac trikov na zlepšenie výkonu. Tieto triky by vývojárom občas padli na nohy a jadro by muselo tieto problémy vyriešiť.
Celkovo bol Kroah-Hartman presvedčený, že jadro je bezpečnejšie. Okrem iného, testovacia infraštruktúra, ktorá bola vyvinutá v priebehu rokov, pomôže predchádzať objavovaniu chýb po vydaní záplaty jadra pre verejnosť.
Skutočnosť, že fuzzery ako Syzcaller od spoločnosti Google nachádzajú v jadre množstvo chýb, možno vysvetliť tým, že bezpečnostní výskumníci dnes testujú hlbšie úrovne jadra, aby odhalili chyby, na ktoré sa doteraz nikdy netestovalo.
Na týchto úrovniach existujú chyby, ktoré niekedy už existujú dlho. Na tento kód sa zatiaľ pozrelo iba pár ľudí.
Kroah-Hartman by teda nepovedal, že „svet horí“, ale vďaka sofistikovanému testovaniu sú vývojári teraz v hľadaní chýb jadra veľmi dobrí.
Programátor zdôraznil, že „robia viac testov“, aby zabezpečili maximálnu bezpečnosť linuxového jadra, a že v poslednom kole bezpečnostných opráv pracovali štyri mesiace len preto, že na ne bolo uvalené embargo.
Po zložitom procese však uznáva, že „veci sa určite pozerajú hore“.
Dobrou správou pre profesionálov je, že tento zvýšený záujem otvára nové pracovné príležitosti, pretože odborníci na kybernetickú bezpečnosť budú čoraz viac vyhľadávaní.