

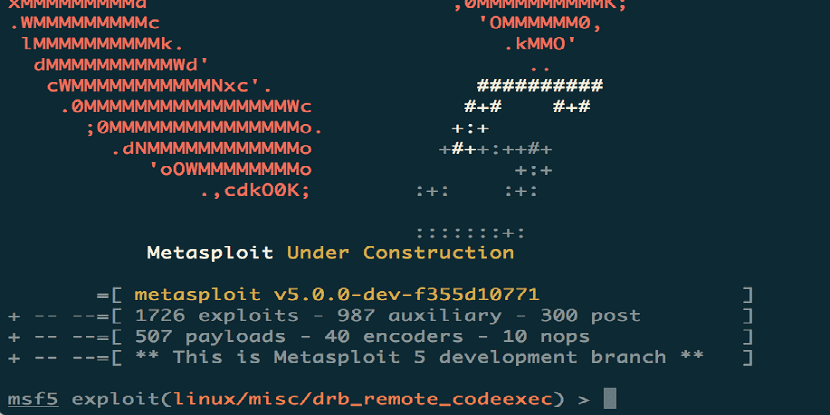
Tetë vjet pas formimit të degës së fundit të rëndësishme, platforma e analizës së dobësive, Metasploit Framework, lançohet në versionin e saj më të përditësuar 5.0.
Aktualisht, paketa Metasploit Framework përfshin 3795 module me zbatimin e shfrytëzimeve të ndryshme dhe metodave të sulmit.
Projekti mirëmban gjithashtu një bazë të dhënash që përmban afërsisht 136710 dobësi. Kodi i Metasploit është shkruar në Ruby dhe shpërndahet sipas licencës BSD. Modulet mund të zhvillohen në Ruby, Python dhe Go.
Metasploit është një projekt me burim të hapur për sigurinë kompjuterike , i cili ofron informacion në lidhje me dobësitë e sigurisë dhe ndihmon në testimin e depërtimit ("Pentesting") dhe zhvillimin e nënshkrimeve për sistemet e zbulimit të ndërhyrjeve.
Nënprojekti i saj më i njohur është Metasploit Framework, një mjet për zhvillimin dhe ekzekutimin e shfrytëzimeve kundër një makine në distancë. Nënprojekte të tjera të rëndësishme përfshijnë bazat e të dhënave të opcode-it, një arkiv shellcode dhe kërkime mbi sigurinë.
Korniza Metasploit u ofron specialistëve të sigurisë kibernetike një sërë mjetesh për zhvillimin e shpejtë dhe debuggimin e dobësive , si dhe për verifikimin e dobësive dhe performancën e sistemeve në rast të një sulmi të suksesshëm.
Interfaceshtë propozuar një ndërfaqe themelore e rreshtit të komandës për të skanuar rrjetin dhe sistemet e provës për dobësitë, duke përfshirë testimin e zbatueshmërisë së shfrytëzimeve reale. Si pjesë e botimeve të Komunitetit dhe Pro, ofrohet gjithashtu një ndërfaqe intuitive e uebit.
Përmirësime të mëdha Metasploit 5.0
Ky version i ri shtoi modulin "shmangie", i cili i lejon përdoruesit të krijojë skedarë të ekzekutueshëm, duke shmangur aktivizimet e antivirusit.
Moduli bën të mundur riprodhimin e kushteve më realiste gjatë verifikimit të sistemit , duke marrë parasysh teknikat tipike të programeve keqdashëse antivirus.
Për shembull, teknika të tilla si enkriptimi i shellcode, rastësimi i kodit dhe ekzekutimi i bllokimit nën emulator përdoren për të shmangur antivirusin.
Përveç gjuhës Ruby, Python dhe Go tani mund të përdoren për të zhvilluar module të jashtme për Framework-un.
Është shtuar gjithashtu një kornizë bazë e shërbimeve web që zbaton një REST API për të automatizuar detyrat dhe për të punuar me bazat e të dhënave, mbështet skema të ndryshme autentifikimi dhe ofron mundësi për ekzekutim paralel të operacioneve;
Metasploit 5.0 përmban një API të implementuar të bazuar në JSON-RPC , i cili thjeshton integrimin e Metasploit me mjete dhe gjuhë programimi të ndryshme.
Përdoruesit tani mund të drejtojnë shërbimin e tyre PostgreSQL RESTful për të lidhur shumë konsola Metasploit dhe grupe të jashtme të veglave.
Nga ana tjetër, ofrohet mundësia e përpunimit paralel të operacioneve me bazën e të dhënave dhe konsolën (msfconsole) , gjë që bën të mundur kryerjen e ekzekutimit të disa operacioneve të paketave mbi supet e shërbimit që i shërben bazës së të dhënave.
Për ngarkesën, zbatohet koncepti i metashell dhe komanda meta "sfond", e cila ju lejon të ekzekutoni seanca sfondi në sfond dhe shkarkime pas operacionit në anën e largët, dhe t'i menaxhoni ato pa përdorur një sesion të bazuar në Meterpreter.
Së fundmi , pika e fundit që mund të theksohet është se aftësia për të kontrolluar shumë hostë me një modul në të njëjtën kohë u shtua duke konfiguruar diapazonin e adresave IP në opsionin RHOSTS ose duke specifikuar një lidhje për skedarin me adresat në formatin /etc/hosts përmes URL-së "file://";
Motori i kërkimit është ridizajnuar, i cili shkurtoi kohën e fillimit dhe hoqi bazën e të dhënave nga varësitë.
Si të merrni Metasploit 5.0?
Për ata që janë të interesuar të instalojnë këtë version të ri të Metasploit 5.0, mund të shkojnë në faqen zyrtare të projektit ku mund të shkarkojnë versionin që ju nevojitet.
Meqenëse Metasploit ka dy versione, një komunitet (falas) dhe versionin Pro me mbështetje të drejtpërdrejtë nga krijuesit.
Për ata prej nesh që janë përdorues të Linux-it, mund ta marrim këtë version të ri duke hapur një terminal dhe duke ekzekutuar:
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall && \
chmod 755 msfinstall && \

./msfinstall