
Unë jam një nga ata që pëlqejnë të përtërijnë dhe të mësojnë gjëra të reja, jo shumë kohë më parë më duhej të instaloja dhe konfiguroja një server FTP dhe vendosa ta bëja ndryshe nga sa bëja gjithmonë.
Në këtë rast, zgjodha një shërbim FTP me përdorues virtualë, përdorues që do të ruhen në një skedar të enkriptuar (emri i përdoruesit, fjalëkalimi, cilësimet, etj.), të gjitha me Pure FTPd.
Këtu do t'ju tregoj se si ta bëni atë ... mirë, le të fillojmë
Para së gjithash, specifikoni që komandat në këtë tutorial janë të destinuara për distros si Debian ose bazuar në to, megjithatë nëse dikush përdor një distro tjetër në serverin e tyre ata duhet të instalojnë të njëjtat paketa dhe të përdorin cilësimet e vendosura më poshtë, e vetmja gjë që duhet të ndryshojë është komanda e instalimit.
1. Së pari duhet të instalojmë Pure FTPd:
apt-get install pure-ftpd
Do ta përfundojë prodhimin në diçka si kjo:

2. Shërbimi është aktivizuar tashmë, por është i padobishëm nëse nuk e kemi konfiguruar siç duhet. Le të themi se kemi një skedar konfigurimi të gjatë, por pothuajse standard; ai përmban gjërat e zakonshme, duke përcaktuar që përdoruesit anonimë nuk lejohen, etj.
cd /etc/pure-ftpd/ && wget http://ftp.desdelinux.net/pure-ftpd.conf
3. Në rregull, le të supozojmë se dosja jonë FTP është /var/www/ftp/ dhe duam të krijojmë një përdorues që mund të ngarkojë informacione në dosjen /var/www/ftp/sysadmin/. Le të vendosim sa vijon në një terminal:
pure-pw useradd sysadmin -u 2001 -g 2001 -d /var/www/ftp/sysadmin/
Kjo do të thotë sa vijon:
pure-pw: Komanda e përdorur për të manipuluar përdoruesit e Pure-FTPd
useradd: Ne tregojmë se do të shtojmë një përdorues
sysadmin: Përdoruesi që dua të krijoj
-u 2001: ID-ja e përdoruesit e atij përdoruesi
-g 2001: GroupID i atij përdoruesi
-d / var / www / ftp / sysadmin /: Dosja që do të jetë shtëpia e atij përdoruesi, domethënë, ku ata do të ngarkojnë gjërat
Kur futni rreshtin e mëparshëm, ajo do t'ju kërkojë fjalëkalimin e atij përdoruesi.
4. Tani duhet të rifreskoni skedarin e bazës së të dhënave të përdoruesit. Për ta bërë këtë, shkoni te dosja /etc/pure-ftpd/ (cd /etc/pure-ftpd) dhe shkruani sa vijon në terminal:
pure-pw mkdb
5. Tani duhet të nisim Pure-FTPd, por duke specifikuar që do të përdorim skedarin e përdoruesve virtualë. Së pari, le ta ndalojmë shërbimin:
/etc/init.d/pure-ftpd stop
Atëherë do të sigurohemi që nuk do të fillojë normalisht:
chmod -x /etc/init.d/pure-ftpd
Dhe tani ne fillojmë shërbimin në mënyrën tonë:
/usr/sbin/pure-ftpd -j -lpuredb:/etc/pure-ftpd/pureftpd.pdb
6. Nëse provoni të përdorni një aplikacion si FileZilla, do të shihni se mund të lidheni pa probleme me përdoruesin e krijuar; megjithatë, nuk do të jeni në gjendje të kopjoni asgjë ose të krijoni drejtori. Kjo ndodh sepse dosja /var/www/ftp/sysadmin/ (drejtoria kryesore e përdoruesit në këtë shembull) nuk ka lejet e duhura. Kjo mund të rregullohet me:
chown -R 2001:2001 /var/www/ftp/sysadmin/
Mos harroni, Uid dhe Gid 2001 është ai i përdoruesit që krijuam, ne e krijuam atë me komandën në hapin e mëparshëm 3
7. Për të ndaluar shërbimin, thjesht shtypni [Ctrl]+[C] në të njëjtin terminal ose në një terminal tjetër bëni sa vijon:
killall pure-ftpd
Tani do të tregojmë se shërbimi do të fillojë automatikisht me sistemin kur fillon serveri, për këtë ne modifikojmë skedarin /etc/rc.local dhe para vijës së fundit që thotë "dalja 0" vendosim komandën me të cilën fillojmë shërbimin FTP:
/usr/sbin/pure-ftpd -j -lpuredb:/etc/pure-ftpd/pureftpd.pdb
Me fjalë të tjera, do të dukej kështu:
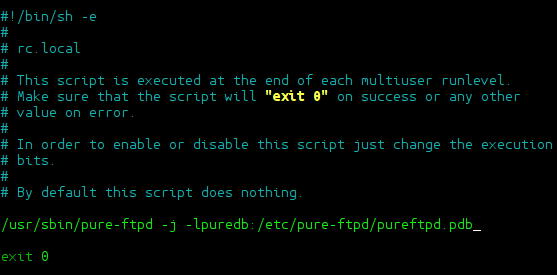
Ju mund ta modifikoni skedarin me nano, vi ose redaktorin tuaj të preferuar, ose nëse preferoni, kopjoni dhe ngjisni këtë komandë që do ta bëjë punën tuaj më të lehtë:
perl -pi -e "s[exit 0][/usr/sbin/pure-ftpd -j -lpuredb:/etc/pure-ftpd/pureftpd.pdb]g" /etc/rc.local && echo "exit 0" >> /etc/rc.local
…po po… siç lexoni, “lehtëso”, është një komandë e gjerë po, por thjesht po zëvendëson tekstin me perl dhe një jehonë të padëmshme
8. Pasi të keni mbaruar këtë, rinisni serverin dhe do të shihni që shërbimi pure-ftpd tani është nisur dhe gati për t'u ekzekutuar
Si të fshini përdoruesit?
Siç e përmenda më parë, komanda pure-pw është ajo që na duhet për të manipuluar përdoruesit. Për të fshirë një përdorues (për shembull, administratorin e sistemit), do të përdornim komandën e mëposhtme:
cd /etc/pure-ftpd/
pure-pw userdel sysadmin
pure-pw mkdb
Mos harroni se sa herë që bëni një ndryshim në një përdorues, duhet të rigjeneroni skedarin e bazës së të dhënave virtuale të përdoruesve, ai është i vendosur në / etc / pure-ftpd / dhe gjenerohet / azhurnohet me pure-pw mkdb
Gjithsesi miq mendoj se nuk ka shumë më shumë për të shtuar, ju ftojmë të lexoni ndihmën e pure-pw sepse na lejon shumë më tepër sesa ato që ju tregova këtu (ky është vetëm një tutorial i shkurtër dhe pothuajse themelor).
Një apo dy vjet më parë isha një nga ata që lidha gjithçka me OpenLDAP ose MySQL, por me kalimin e kohës kuptova se kaq shumë lidhje me bazat e të dhënave që janë serverë si të tillë gjenerojnë konsum që shpesh nuk mund ta përballojmë, prandaj, përdorimi plotësisht i alternativa praktike të tilla si përdorimi i bazave të të dhënave në skedarët e vetë aplikacionit, si në këtë rast të Pure-FTPd .pdb
Çdo dyshim ose pyetje do të përpiqem ta ndihmoj sa më shumë që të mundem.
Përshëndetje dhe hack hakim i lumtur!