

Као што многи од вас можда знају, програм награђивања рањивости у Chrome-у награђује оне који открију и директно пријаве безбедносне проблеме прегледача.
Компанија Гугл је недавно , у објави на свом блогу о безбедности, објавила да сада генерално повећава износе „Програма награђивања рањивости у Chrome-у“, при чему је награда за квалитетне извештаје повећана на 30,000 долара, а бонус за проналажење компромиса у Chrome OS-у поново процењен на 150,000 долара.
Гугл каже да међу најважнијим аспектима повећања награде за грешке је утростручавање максималне награде за такозвани „основни“ извештај са врло мало детаља са 5,000 на 15,000 долара.
Двострука је и максимална исплата за такозвани извештај „високог квалитета“, са мноштвом информација које објашњавају, на пример, како хакери могу да искористе грешку, како потичу или како је могуће решити. Према чланку на блогу Цхроме Сецурити, од 15,000 до 30,000 долара.
Највећи износ је и даље последица открића рањивости у Chrome OS-у, Google-овој софтверској платформи за Chromebook-ове или Chromebox-ове.
На овом нивоу, Гугл је такође повећао своју награду на 150,000 долара за истраживаче који открију нападе који могу угрозити Chromebook или Chromebox. Безбедносни пропусти пронађени у фирмверу и/или који омогућавају нападачима да заобиђу закључани екран Chrome OS-а такође генеришу награде, наводи се у објави на блогу.
Гугл покреће свој програм награђивања за грешке од 2010. године. До данас је Гугл примио преко 8,500 пријава грешака и исплатио 5 милиона долара истраживачима. Прва промена структуре награђивања направљена је у септембру 2014. године, четири године након покретања програма.
У то време је Гоогле-ов програм за грешке у Цхроме-у платио више од 1.25 милиона долара истраживачима безбедности који су у свом прегледачу пронашли више од 700 грешака, али Гоогле је открио да то није довољно. Пет година касније, број извештаја се повећао са 700 на 8.500 и Гоогле је одлучио да награде утростручи.
Поред горе поменутих повећања, Гугл је такође повећао награде за фуз тестирање (или насумично тестирање), технику за тестирање софтвера коју ловци на грешке такође користе за бацање насумичних података на улазе.
Софтверски производ у сврху проналажења проблематичних уноса. Према објави на блогу, „Додатни бонус за грешке које су пронашли чувари који покрећу програм Цхроме Фуззер такође се удвостручио на 1,000 долара“.
Повећање је утицало и на износе које је истраживачима исплатио програм Гоогле Плаи безбедносних награда.
У ствари, награде за грешке у извршењу даљинског кода повећале су се са 5,000 на 20,000, крађа приватних незаштићених података са 1,000 на 3,000, а приступ заштићеним компонентама апликација са 1,000 на 3,000 долара.
Поред тога, ако откријете рањивости програмерима који учествују на „одговоран“ начин, добићете бонус, наводи Гоогле.
Испод је нова проширена листа и стара табела бонуса за грешке. Прихватљиве награде за безбедносне грешке обично се крећу од 500 до 150,000 XNUMX америчких долара.
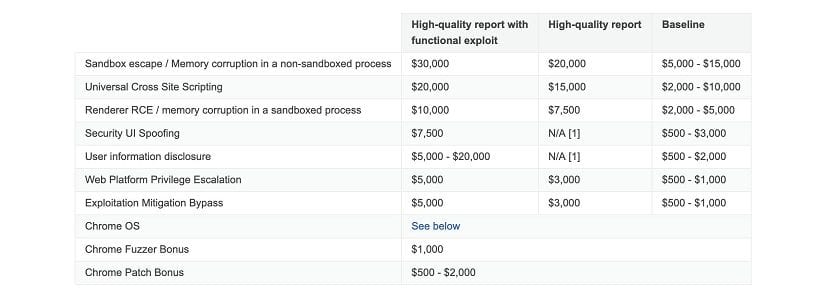
Чињеница је да овај покрет намерава да извештаји прво дођу до њихових руку, јер не само да технолошке компаније награђују ловце на грешке, већ владе и криминалци такође плаћају рањивости које могу да користе у активностима попут шпијунаже и крађе идентитета.
У објави на блогу, Гугл је такође појаснио шта сматра висококвалитетним извештајем и ажурирао категорије грешака како би истраживачима олакшао рад.
„Такође смо разјаснили оно што сматрамо висококвалитетним извештајем, како би помогли новинарима да добију највећу могућу награду, а ажурирали смо и категорије грешака како би боље одражавале врсте грешака које се пријављују и што нас више занима“, рекао је он. рекао је.компанија.
Гоогле каже да ће се ово повећање за Цхроме ловце на грешке применити на пријаве послате након њиховог блога. Више детаља о повећању можете пронаћи овде.
Извор: https://security.googleblog.com/