

Ang Docker ay isang open-source na proyekto na nag-a-automate ng pag-deploy ng mga aplikasyon sa loob ng mga software container , na nagbibigay ng karagdagang layer ng abstraction at automation para sa application virtualization sa maraming operating system.
Gumagamit ang Docker ng mga tampok sa paghihiwalay ng mapagkukunan ng kernel ng Linux, tulad ng mga cgroup at namespace, upang payagan ang mga independiyenteng "lalagyan".
Sa ganitong paraan, nagbibigay ang Docker na ang mga lalagyan na ito ay tumatakbo sa loob ng iisang halimbawa ng Linux, na iniiwasan ang overhead ng pagsisimula at pagpapanatili ng mga virtual machine.
Ang suporta sa kernel ng Linux para sa mga namespaces ay naghiwalay ng pagtingin ng isang application sa operating environment nito.
Kasama ang mga proseso ng puno, network, mga ID ng gumagamit, at naka-mount na mga file system, habang ang mga kernel cgroup ay nagbibigay ng paghihiwalay ng mapagkukunan, kabilang ang CPU, memorya, block I / O, at network.
Bagong bersyon ng Docker 18.09
Iniharap ang isang bersyon ng Docker 18.09 isolated Linux container management toolkit, na nagbibigay ng isang high-level na API para sa pagmamanipula ng mga container sa indibidwal na antas ng paghihiwalay ng aplikasyon.
Pinapayagan ka ng Docker na maglunsad ng di-makatwirang mga proseso sa paghihiwalay mode at pagkatapos ay ilipat at i-clone ang mga lalagyan na nilikha para sa mga prosesong ito sa iba pang mga server, inaalis ang lahat ng gawain sa paglikha, pagpapanatili, at pagpapanatili ng mga lalagyan.
Simula sa Docker 18.09, nakinabang ang oras ng suporta sa paglabas dahil pinahaba ito ng mga developer mula 4 patungong 7 buwan dahil sa modernisasyon ng siklo ng pag-unlad ng Docker Community Edition.
Isa pang tampok ng bagong Docker release na ito ay ang pag-update ng core runtime para sa container management sa containererd 1.2.
Pinatatag nito ang paggamit ng mekanismo ng pamamahala ng lalagyan ng gRPC at tiniyak ang pagiging tugma sa platform ng Kubernetes 1.12 at pinahusay na suporta para sa unibersal na mga imahe para sa iba't ibang mga arkitektura (multi-arch).
Sa kabilang banda, pinalalawak ng Docker 18.09 ang mga kakayahan ng isang bagong build backend (na nagbibigay ng functionality ng utos na "docker build"). Pinapayagan nito ang mga awtomatikong operasyon sa pagkolekta ng basura na sumusuporta sa mga nested job release at hindi nangangailangan ng pahintulot ng root user sa panahon ng operasyon.
Mga pagpapabuti sa BuildKit
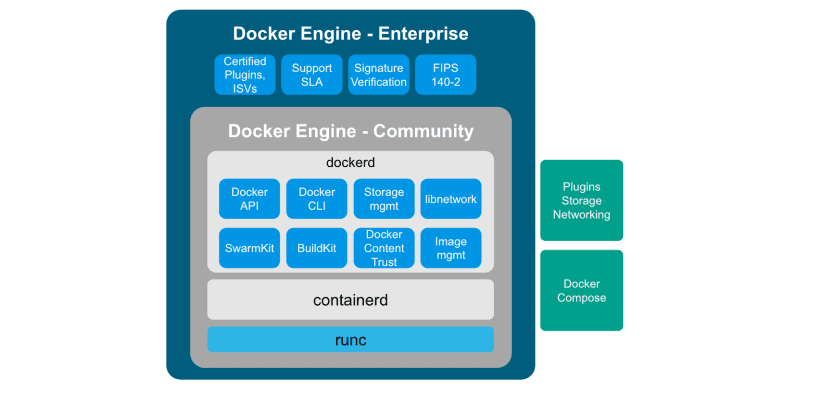
Kasama rin sa Docker 18.09 ang opsyong pagpapaliban ng BuildKit. Ito ay isang bagong arkitektura ng pagbuo na nagpapabuti sa pagganap, pamamahala ng imbakan, at kakayahang mapalawak, habang nagdaragdag din ng ilang mahahalagang bagong tampok.
Mga pagpapabuti sa pagganap: Kasama sa BuildKit ang isang muling idisenyo na pagsabay at modelo ng pag-cache na ginagawang mas mabilis, mas tumpak, at mas madaling dalhin.
Dahil sa pagbabagong ito at pagkakahanay ng arkitektura, pinapayagan na rin ngayon ng mga developer ng Docker ang pag-upgrade ng engine mula sa bersyong Community patungo sa Enterprise engine sa pamamagitan lamang ng simpleng pag-activate ng lisensya.
Para sa kasalukuyang mga gumagamit ng bersyon ng Komunidad ng Docker, ang paglipat na ito ay nangangahulugang pag-unlock ng maraming mga tampok sa seguridad ng enterprise at pag-access sa suporta sa klase ng enterprise ng Docker at pinalawak na mga patakaran sa pagpapanatili.
Kung ikukumpara sa nakaraang bersyon
Binago ang code upang isaayos ang parallel execution ng trabaho at binago ang caching model, na naging posible upang mapabilis nang malaki ang assembly.
Halimbawa, kapag sinusubukan ang proyekto ng Dockerfile na itinakda ng Moby na bilis ay tumaas mula 2 hanggang 9,5 beses dahil sa sabay na pagpapatupad ng maraming mga mounting yugto, hindi pinapansin ang mga hindi nagamit na hakbang at mga karagdagang data file sa pagitan ng mga hanay sa view ng konteksto.
Idinagdag ang kakayahang mag-embed ng mga sikreto sa Dockerfile at ligtas na ilipat ang mga ito habang isinasagawa ang proseso ng pagbuo , nang hindi iniimbak ang mga ito sa mga nagresultang imahe at hindi ini-install ang mga ito sa build cache.
Ang kakayahang ipasa ang mga ssh ssh-agent socket ay ipinapatupad, halimbawa, upang kumonekta sa mga pribadong repositoryo gamit ang isang umiiral na koneksyon sa pamamagitan ng ssh-agent.
Maaari na ngayong pamahalaan nang hiwalay ang assembly cache mula sa mga imahe.
Nagdagdag ng bagong utos na "docker builder prune" upang i-clear ang cache at ang kakayahang tukuyin ang mga patakaran sa paglilinis at higit pa.
Kung nais mong matuto nang higit pa tungkol dito, maaari mong bisitahin ang sumusunod na link.