

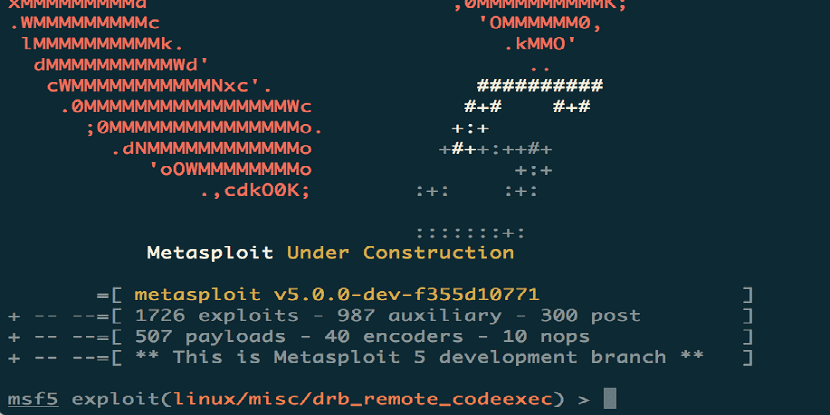
Walong taon matapos mabuo ang huling mahalagang sangay, ang plataporma ng pagsusuri ng kahinaan, ang Metasploit Framework, ay inilunsad sa pinakabago nitong bersyon na 5.0.
Sa kasalukuyan, ang pakete ng Metasploit Framework ay may kasamang 3795 na mga module na may pagpapatupad ng iba't ibang mga exploit at mga pamamaraan ng pag-atake.
Ang proyekto ay nagpapanatili rin ng isang database na naglalaman ng humigit-kumulang 136710 na mga kahinaan. Ang code ng Metasploit ay nakasulat sa Ruby at ipinamamahagi sa ilalim ng lisensya ng BSD. Ang mga module ay maaaring i-develop sa Ruby, Python, at Go.
Ang Metasploit ay isang open-source na proyekto para sa seguridad ng computer , na nagbibigay ng impormasyon tungkol sa mga kahinaan sa seguridad at tumutulong sa penetration testing ("Pentesting") at sa pagbuo ng mga lagda para sa mga intrusion detection system.
Ang pinakakilalang subproyekto nito ay ang Metasploit Framework, isang kasangkapan para sa pagbuo at pagpapatupad ng mga exploit laban sa isang remote na makina. Kabilang sa iba pang mahahalagang subproyekto ang mga database ng opcode, isang archive ng shellcode, at pananaliksik sa seguridad.
Ang Metasploit Framework ay nagbibigay sa mga espesyalista sa cybersecurity ng isang hanay ng mga tool para sa mabilis na pag-develop at pag-debug ng mga kahinaan , pati na rin para sa pag-verify ng mga kahinaan at performance ng mga system sakaling magkaroon ng matagumpay na pag-atake.
Ang isang pangunahing interface ng command line ay iminungkahi upang i-scan ang network at mga test system para sa mga kahinaan, kabilang ang pagsubok sa kakayahang magamit ng mga tunay na pagsasamantala. Bilang bahagi ng mga edisyon ng Komunidad at Pro, isang intuitive na interface ng web ay ibinigay din.
Metasploit 5.0 pangunahing mga pagpapahusay
Idinagdag sa bagong release na ito ang "evasion" module, na nagpapahintulot sa user na lumikha ng mga executable payload file, na umiiwas sa mga antivirus activation.
Ginagawang posible ng modyul na kopyahin ang mas makatotohanang mga kondisyon kapag bineberipika ang sistema , isinasaalang-alang ang mga karaniwang pamamaraan ng antivirus malware.
Halimbawa, ang mga pamamaraan tulad ng shellcode encryption, code randomization, at lock execution sa ilalim ng emulator ay ginagamit upang maiwasan ang antivirus.
Bukod sa wikang Ruby, maaari nang gamitin ang Python at Go upang bumuo ng mga panlabas na modyul para sa Framework.
Isang pangunahing balangkas ng mga serbisyo sa web ang naidagdag din na nagpapatupad ng isang REST API upang i-automate ang mga gawain at magtrabaho sa mga database, sumusuporta sa iba't ibang mga scheme ng pagpapatotoo, at nag-aalok ng mga pagkakataon para sa parallel na pagpapatupad ng mga operasyon;
Nagtatampok ang Metasploit 5.0 ng isang ipinatupad na API batay sa JSON-RPC , na nagpapadali sa pagsasama ng Metasploit sa iba't ibang mga tool at mga lengguwahe ng programming.
Maaari nang magpatakbo ang mga gumagamit ng kanilang sariling PostgreSQL RESTful na serbisyo upang ikonekta ang maraming mga console ng Metasploit at mga panlabas na toolkit.
Sa kabilang banda, ang posibilidad ng parallel processing ng mga operasyon kasama ang database at ang console (msfconsole) ay ibinibigay , na ginagawang posible ang pagpapatupad ng ilang mga operasyon ng pakete sa mga balikat ng serbisyo na nagsisilbi sa database.
Para sa payload, ang konsepto ng metashell at ang meta command na "background" ay ipinatupad, na nagbibigay-daan sa iyo upang magpatakbo ng mga background session sa background at mag-download pagkatapos ng operasyon sa remote na bahagi, at pamahalaan ang mga ito nang hindi gumagamit ng session na batay sa Meterpreter .
Panghuli , ang huling puntong maaaring i-highlight ay ang kakayahang suriin ang maraming host gamit ang isang module nang sabay-sabay ay idinagdag sa pamamagitan ng pag-configure ng hanay ng IP address sa opsyong RHOSTS o sa pamamagitan ng pagtukoy ng link sa file na may mga address sa format na /etc/hosts sa pamamagitan ng URL na "file://";
Ang search engine ay muling idisenyo, na binawasan ang oras ng pagsisimula at inalis ang database mula sa mga dependency.
Paano makukuha ang Metasploit 5.0?
Para sa mga interesadong i-install ang bagong bersyong ito ng Metasploit 5.0, maaari kayong pumunta sa opisyal na website ng proyekto kung saan ninyo maaaring i-download ang bersyong kailangan ninyo.
Dahil ang Metasploit ay may dalawang bersyon, isang pamayanan (libre) at ang bersyon ng Pro na may direktang suporta mula sa mga tagalikha.
Para sa mga gumagamit ng Linux, maaari nating makuha ang bagong bersyong ito sa pamamagitan ng pagbubukas ng terminal at pagpapatakbo ng:
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall && \
chmod 755 msfinstall && \

./msfinstall