

Birçoğunuzun bildiği gibi, Chrome'un güvenlik açığı ödül programı, tarayıcı güvenlik açıklarını keşfeden ve doğrudan bildirenleri ödüllendiriyor.
Google, güvenlik blogunda yayınladığı bir yazıda, "Chrome Güvenlik Açığı Ödül Programı"ndaki ödül miktarlarını genel olarak artırdığını duyurdu . Buna göre, yüksek kaliteli raporlar için ödül 30,000 dolara, Chrome OS'te güvenlik açığı bulma bonusu ise 150,000 dolara yükseltildi.
Google, hata ödüllerindeki artışın en önemli noktalarından birinin, çok az ayrıntı içeren "temel" raporlar için azami ödülün 5,000 dolardan 15,000 dolara çıkarılması olduğunu belirtiyor .
"Yüksek kaliteli" rapor olarak adlandırılan ve örneğin bilgisayar korsanlarının bu hatadan nasıl yararlanabileceği, kaynağının ne olduğu veya nasıl çözülebileceği gibi çok sayıda bilgiyi açıklayan maksimum ödül de iki katına çıkar. Chrome Güvenliği blog makalesine göre 15,000 ila 30,000 ABD Doları arasında.
En büyük kayıp hala Google'ın Chromebook'lar veya Chromebox'lar için yazılım platformu olan Chrome OS'deki güvenlik açıklarının keşfinden kaynaklanıyor .
Bu aşamada Google, Chromebook veya Chromebox'ları tehlikeye atabilecek saldırıları keşfeden araştırmacılar için verdiği ödülü 150,000 dolara çıkardı. Blog yazısına göre, aygıt yazılımında bulunan ve/veya saldırganların Chrome OS kilit ekranını atlamasına olanak tanıyan güvenlik açıkları da ödül kazandırıyor.
Google, hata ödül programını 2010 yılından beri yürütüyor. Bugüne kadar Google, 8,500'den fazla hata raporu aldı ve araştırmacılara 5 milyon dolar ödedi. Ödül yapısındaki ilk değişiklik, programın başlatılmasından dört yıl sonra, Eylül 2014'te yapıldı.
O dönemde Google'ın Chrome hata programı, tarayıcısında 1.25'den fazla hata bulan güvenlik araştırmacılarına 700 milyon dolardan fazla para ödedi, ancak Google bunun yeterli olmadığını keşfetti. Beş yıl sonra rapor sayısı 700'den 8.500'e çıktı ve Google ödülleri üç katına çıkarmaya karar verdi.
Yukarıda belirtilen artışlara ek olarak, Google, hata avcılarının da girdilere rastgele veri eklemek için kullandığı bir yazılım test tekniği olan fuzz testi (veya rastgele test) için de ödülleri artırdı .
Sorunlu girişlerin yerini tespit etmeye yönelik bir yazılım ürünü. Blog gönderisine göre, "Chrome Fuzzer programını çalıştıran fuzzer'lar tarafından bulunan hatalara yönelik ekstra bonus da ikiye katlanarak 1,000 dolara çıktı."
Artış aynı zamanda Google Play güvenlik ödül programı tarafından araştırmacılara ödenen tutarları da etkiledi.
Aslında, uzaktan kod yürütmeye ilişkin hata ödülleri 5,000 ABD Dolarından 20,000 ABD Dolarına, güvenli olmayan özel verilerin çalınması 1,000 ABD Dolarından 3,000 ABD Dolarına ve korumalı uygulama bileşenlerine erişim 1,000 ABD Dolarından 3,000 ABD Dolarına çıktı.
Ayrıca Google'a göre, katılımcı uygulama geliştiricilerine güvenlik açıklarını "sorumlu" bir şekilde açıklarsanız bir bonus alacaksınız.
Aşağıda yeni genişletilmiş liste ve eski hata bonus tablosu bulunmaktadır. Uygun hata ödülleri genellikle 500 ila 150,000 ABD Doları arasında değişir.
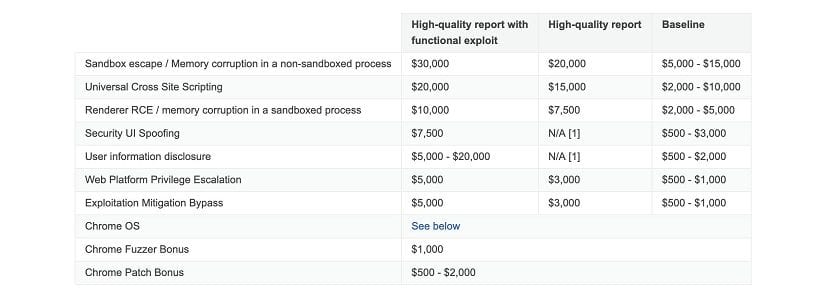
Ve bu hareket, raporların ilk önce sizin elinize ulaşmasını amaçlıyor, çünkü yalnızca teknoloji şirketleri böcek avcılarını ödüllendirmekle kalmıyor, aynı zamanda hükümetler ve suçlular da casusluk ve kimlik hırsızlığı gibi faaliyetlerde kullanabilecekleri güvenlik açıkları için para ödüyor.
Google , blog yazısında yüksek kaliteli bir raporun ne anlama geldiğini de açıkladı ve araştırmacılar için kolaylık sağlamak amacıyla hata kategorilerini güncelledi.
"Gazetecilerin mümkün olan en yüksek ödülü almasına yardımcı olmak için yüksek kaliteli habercilik olarak neyi değerlendirdiğimizi de netleştirdik ve rapor edilen hata türlerini daha iyi yansıtacak şekilde hata kategorilerini güncelledik ve bu bizi en çok ilgilendiren şey." dedi şirket.
Google, Chrome hata avcılarına yönelik bu artışın, blog gönderisinden sonra gönderilen gönderimler için geçerli olacağını söylüyor. Artışla ilgili daha fazla ayrıntıyı burada bulabilirsiniz.
Kaynak: https://security.googleblog.com/