
Введення:
Що таке dnscrypt-proxy?
- DNSCrypt шифрує та аутентифікує DNS-трафік між користувачем та засобом розпізнавання DNS, запобігає локальному спуфінгу запитів DNS, забезпечуючи надсилання відповідей DNS вибраним сервером. (Wiki)
Що таке dnsmasq?
- dnsmasq надає такі послуги, як кеш DNS та DHCP-сервер. Як сервер доменних імен (DNS) він може кешувати DNS-запити для покращення швидкості з'єднання з раніше відвіданими сайтами, а як DHCP-сервер dnsmasq може використовуватися для надання внутрішніх IP-адрес та маршрутів до комп’ютери в локальній мережі. Можна застосувати одну або обидві ці послуги. dnsmasq вважається легким і простим у налаштуванні; Він призначений для використання на персональному комп’ютері або для використання в мережі з менше ніж 50 комп’ютерами. Він також постачається з сервером PXE. (Wiki)
Що я використовував?:
- Для редагування файлів конфігурації, якими я користувався нано.
- Завжди я робив це зі своїм кореневим обліковим записом, але якщо вони налаштовані Суду, вони можуть спокійно ним користуватися.
- Щоб перевірити кеш за допомогою команди dig, він знаходиться в bind-tools
в офіційних сховищах, pacman -S інструменти для прив’язки
Установка:
- Як root або використовуючи sudo у нашому терміналі або tty, ми встановлюємо пакети dnscrypt-proxy та dnsmasq наступним чином:
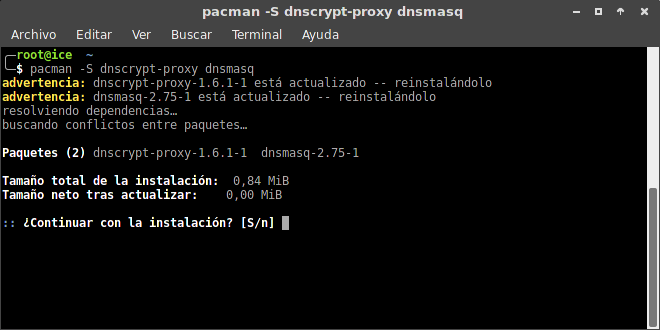
- Попереджувальне повідомлення полягає в тому, що я їх уже встановив, вам просто потрібно підтвердити, натиснувши Enter:
Налаштування:
1 - Давайте увімкнемо dnscrypt-proxy (пам’ятаємо як root або використовуючи sudo):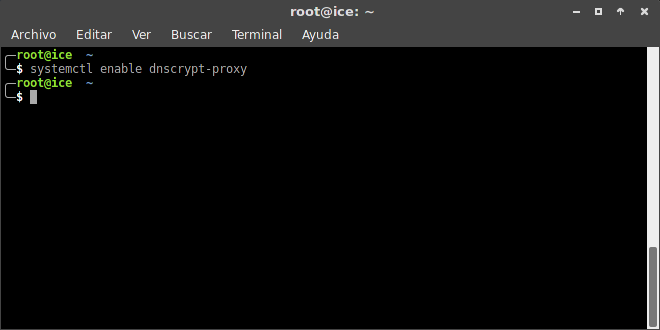
2 - Тепер редагуємо файл / Etc / resolv.conf а на сервері імен ми видаляємо те, що є, і ставимо 127.0.0.1 (якщо вони хочуть, вони можуть зробити резервну копію файлу), і це повинно виглядати так: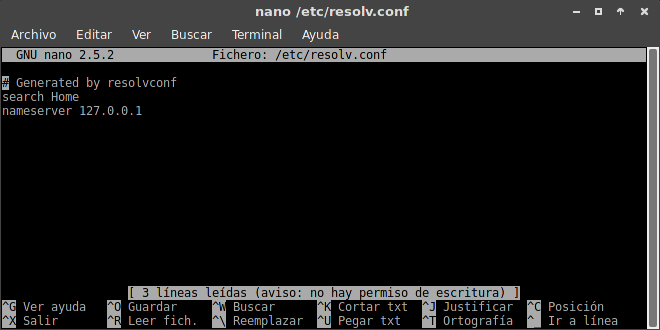
- Беручи до уваги те, що NetworkManager пише файл resolv.conf, ми збираємося захистити його від запису наступною командою:

3 - Тепер ми будемо шукати сервер, який є найближчим до нашого місцезнаходження, але ви можете використовувати той, який за замовчуванням - dnscrypt.eu-nl, список можна відкрити за допомогою localc тут: / usr / share / dnscrypt-proxy / dnscrypt-resolvers.csv ось так:
- Якщо ми хочемо змінити сервер, який вирішує DNS за замовчуванням, ми можемо редагувати так:

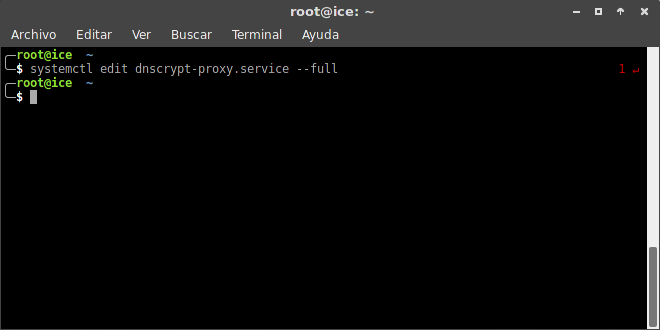
- В кінці файлу в розділі [Сервіс] ми модифікуємо вибране сірим кольором і розміщуємо сервер, який ми вже вибрали у списку:
4 - За замовчуванням dnscrypt-proxy використовує порт 53, оскільки це робить і dnsmasq, тому ми збираємося змінити його за допомогою:
systemctl редагуйте dnscrypt-proxy.service –full і в розділі [Socket] ми залишаємо це так:
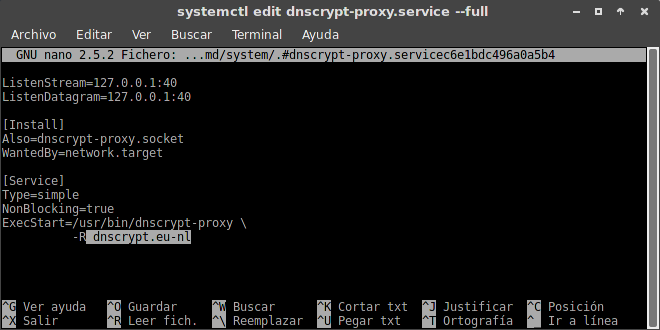
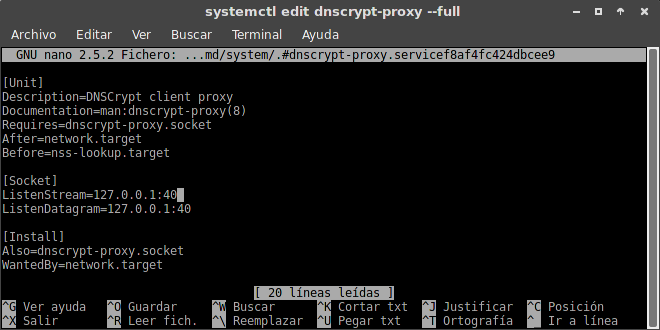 Зберігаємо зміни та закриваємо.
5 – Тепер налаштовуємо dnsmasq. Давайте відредагуємо файл /etc/dnsmasq.conf і додамо в кінці ці три рядки:
не вирішено
сервер = 127.0.0.1 # 40
адреса прослуховування = 127.0.0.1
Зберігаємо зміни та закриваємо.
6 - Тепер ми робимо наступне:
- Ми перезапускаємо dnscrypt-proxy:
systemctl перезапустіть dnscrypt-proxy
- Ми активуємо dnsmasq:
systemctl увімкнути dnsmasq
- Ми виконуємо dnsmasq:
systemctl запустити dnsmasq
- Ми перезапускаємо підключення до Інтернету:
systemctl перезапустіть NetworkManager
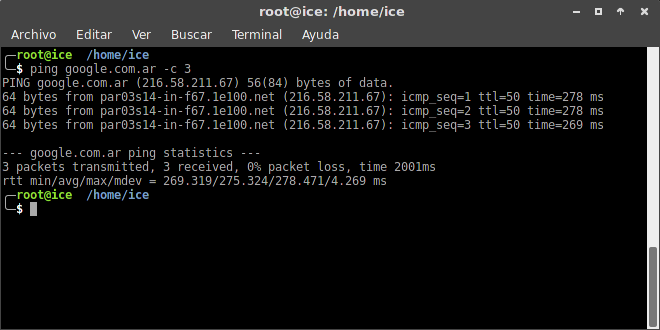
7 – Добре, тепер ми перевіримо, чи це справді працює, виконавши команду ping, наприклад, google.com.ar:
8 – Перевіряємо, чи працює кеш DNS, за допомогою команди dig:
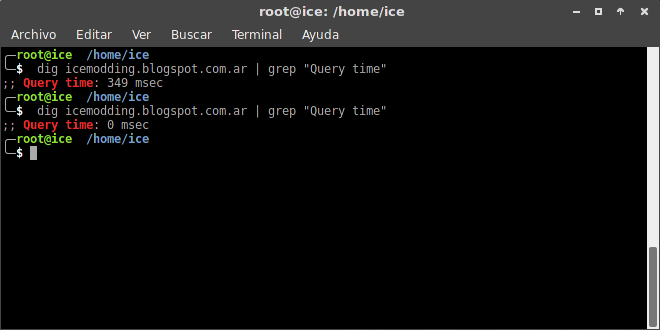 - Тут ми беремо до уваги, що при першому викопуванні, яке я роблю, є затримка 349 мсек, і коли я знову роблю запит за допомогою dig, що відбувається? 0 мсек, тому він кешує правильно.
9 – dnscrypt-proxy та dnsmasq тепер налаштовані та працюють правильно!
Примітка: Я хочу пояснити, після пошуку в декількох місцях, це не спрацювало у мене жодним чином, що вони показали у вікі arch, іспанська версія погано перекладена (буде питання, чи хтось добре перекладе, або я зроблю це в якийсь момент), тому я використав версію в Англійська. Тож я в основному покладався на згадану вікі, всі кредити їм. У цьому випадку це кроки, які я використовував, і це спрацювало для мене.
Будь-які запитання чи незручності, які вони мені повідомили, і ми будемо говорити про це, поки це не спрацює!
Цільові обійми!