
Introducción:
什麼是dnscrypt-proxy?
- DNSCrypt 對用戶和DNS解析器之間的DNS通信進行加密和身份驗證,防止DNS查詢的本地欺騙,確保DNS響應由所選服務器發送。 (百科)
什麼是dnsmasq?
-dnsmasq提供諸如DNS緩存和DHCP服務器之類的服務。 作為域名服務器(DNS),它可以緩存DNS查詢以提高與以前訪問的站點的連接速度;作為DHCP服務器,dnsmasq可用於提供內部IP地址和路由。局域網上的計算機。 可以實現這些服務之一或全部。 dnsmasq被認為是輕量級且易於配置; 它設計用於個人計算機或少於50台計算機的網絡。 它還帶有PXE服務器。 (百科)
我使用了什麼?:
-編輯我使用的配置文件 納米.
-一直以來,我都是使用root帳戶執行的,但是如果他們已經配置 須藤,他們可以安靜地使用它。
-要使用dig命令檢查緩存,請在bind-tools中找到它
在官方存儲庫中,pacman -S 綁定工具
安裝方式:
- 作為root或在終端或tty中使用sudo,我們安裝dnscrypt-proxy和dnsmasq軟件包,如下所示:
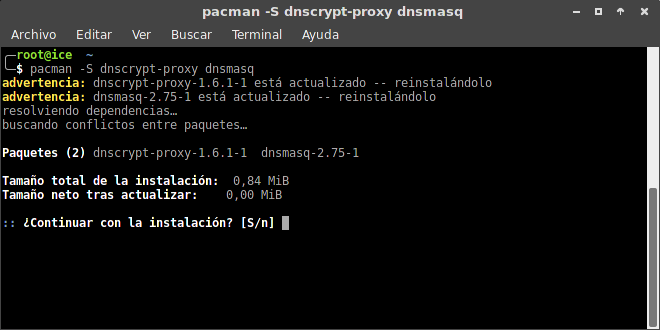
- 警告消息是因為我已經安裝了它們,您只需按Enter進行確認:
設置:
1 - 讓我們啟用dnscrypt-proxy(記住是root或使用sudo):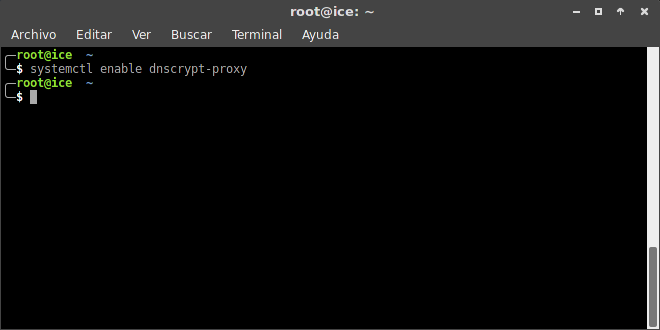
2 - 現在我們編輯文件 / etc / resolv.conf中 在名稱服務器中,我們刪除其中的內容,然後放入127.0.0.1(如果需要,可以備份文件),它看起來應該像這樣: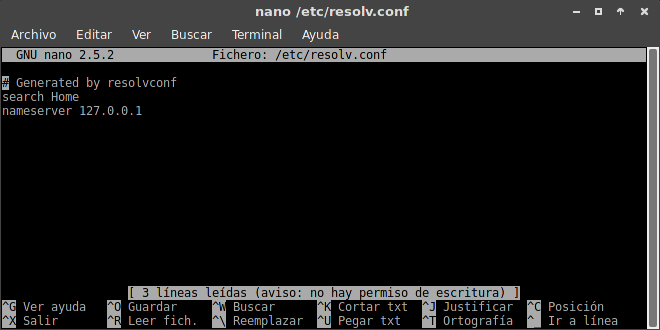
- 考慮到NetworkManager編寫了文件resolv.conf,我們要做的是防止使用以下命令編寫該文件:

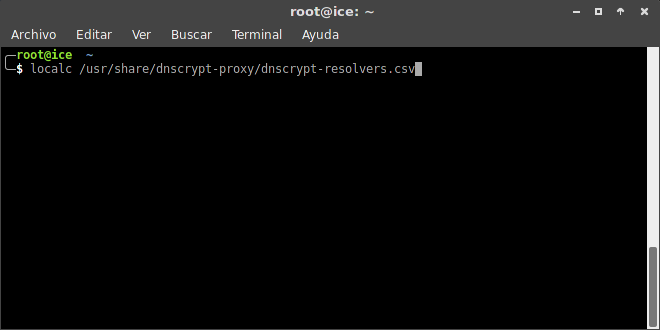
3 - 現在,我們要做的就是尋找最靠近我們位置的服務器,但是您可以使用默認提供的服務器dnscrypt.eu-nl,可以在此處使用localc打開該列表:/ usr /像這樣共享/ dnscrypt-proxy / dnscrypt-resolvers.csv:
- 如果我們要修改解析默認DNS的服務器,我們可以這樣編輯:

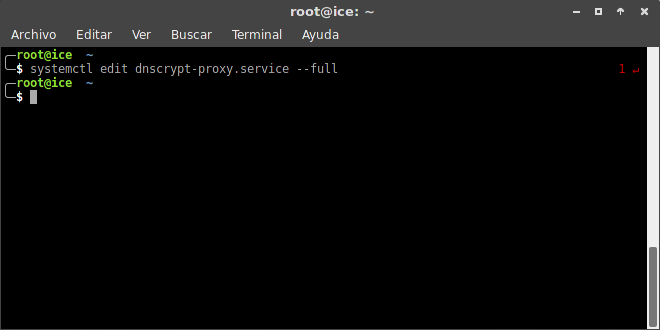
- 在[服務]部分的文件末尾,我們修改選擇為灰色的內容,並將已選擇的服務器放置在列表中:
4 - 默認情況下,dnscrypt-proxy使用端口53,因為dnsmasq也使用端口XNUMX,所以我們要做的是使用以下命令再次更改它:
systemctl編輯dnscrypt-proxy.service –full,在[套接字]部分中,將其保留為以下內容:
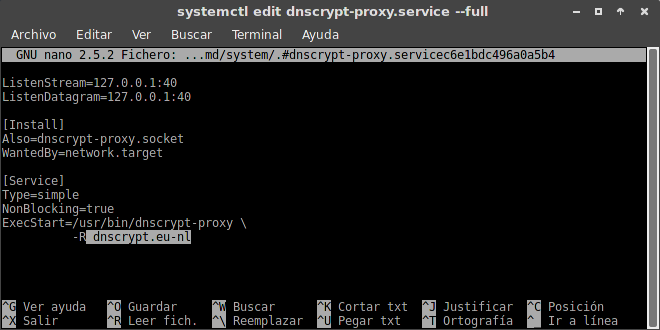
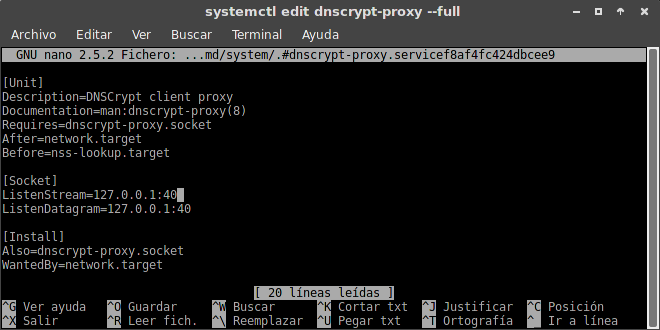 我們保存更改並關閉。
5 –現在我們來設定 dnsmasq。編輯 /etc/dnsmasq.conf 文件,並在文件末尾新增以下三行:
未解決
服務器= 127.0.0.1#40
監聽地址= 127.0.0.1
我們保存更改並關閉。
6 - 現在,我們執行以下操作:
-我們重新啟動dnscrypt-proxy:
systemctl重新啟動dnscrypt-proxy
-我們激活dnsmasq:
systemctl啟用dnsmasq
-我們執行dnsmasq:
systemctl啟動dnsmasq
-我們重新啟動互聯網連接:
systemctl重新啟動NetworkManager
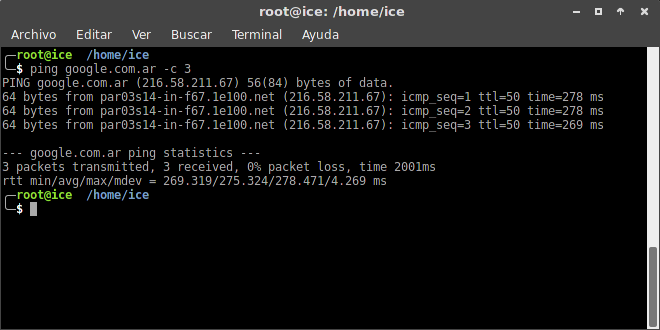
7 –好的,現在我們來測試它是否真的有效,例如,透過 ping 一下 google.com.ar:
8 –我們使用 dig 指令檢查 DNS 快取是否正常運作:
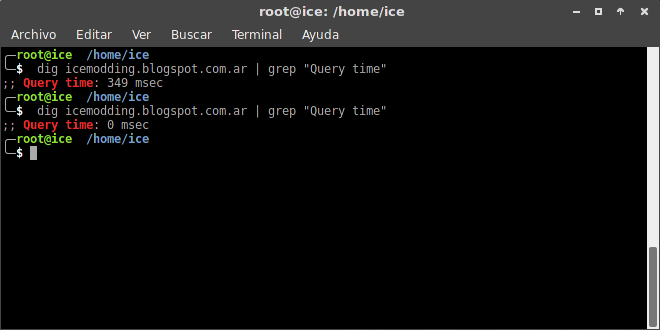 -在這裡,我們考慮到我進行的第一次挖掘存在349毫秒的延遲,當我再次使用挖掘進行查詢時,會發生什麼情況? 0毫秒,因此它可以正確緩存。
9 – dnscrypt-proxy 和 dnsmasq 現已配置完畢並正常工作!
注意: 我想在幾個地方進行搜索後澄清一下,它們在Arch Wiki中顯示的任何形式對我都不起作用,西班牙語版本翻譯不佳(如果有人翻譯得好還是某個時候我會做到這一點將是一個問題),所以我在英語。 因此,我基本上依靠所說的Wiki,全部歸功於它們。 在這種情況下,這些是我使用的步驟,它對我有效。
他們告訴我任何問題或不便,我們將繼續討論直到解決!
進球擁抱!