

近年來,網路安全在企業環境中日益受到重視。
雖然這個問題對公司來說一直都很重要,但雲端運算、勒索軟體以及Meltdown 和 Spectre 漏洞等新領域的出現,引發了前所未有的擔憂。
在最近接受 Linux.com 採訪時,Linux 核心開發人員 Greg Kroah-Hartman 討論了 Linux 核心的安全性以及他們如何解決已經出現的安全性問題。
Linux中的安全性至上
Greg Kroah-Hartman是Linux內核開發中的重頭戲之一,他在Linux.com網站上發表了有關如何處理和修復安全性問題的聲明。
他談到了他們如何處理和解決安全問題,而從他自己承認的情況來看,這些問題的根源有時似乎來自最意想不到的地方。
例如,Kroah-Hartman前一段時間修復了一個錯誤的錯誤,但三年後Red Hat發現它實際上是一個漏洞。
這與萊納斯·托瓦爾茲(Linus Torvalds)的聲明相吻合,他在聲明中說,大多數安全漏洞都是bug。
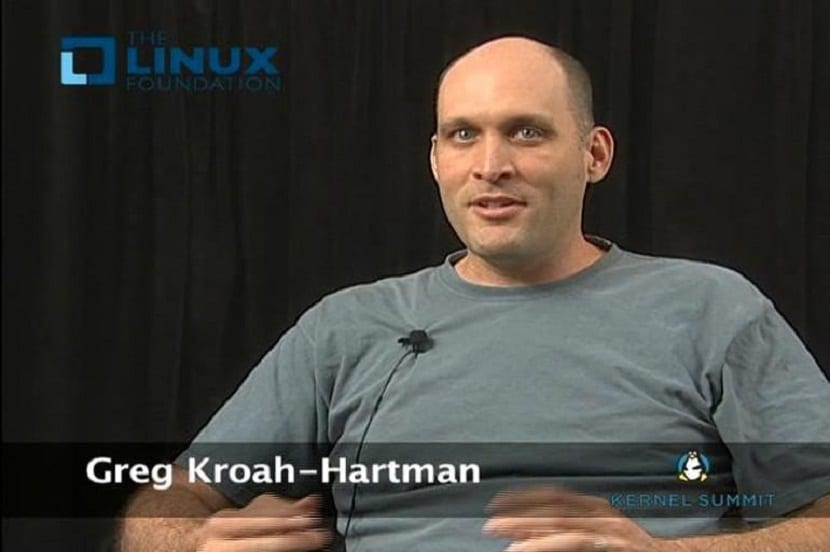
在Linux基金會的問答視頻採訪中,Greg Kroah-Hartman談到了Meltdown和Spectre的問題,以及為何Linux Kernel儘管發現了許多錯誤,但從他的角度來看,它更安全。
Swapnil Bhartiya對Linux基金會進行了簡短的視頻採訪,採訪了Greg Kroah-Hartman,後者在Linus不在期間實際上是在運營“核心業務”。
核心開發者證實,Linux 安全是一個非常重要的問題,在其開發過程中佔據高度優先地位。
部分原因是“ Linux為世界提供動力”。 例如,越來越多的人將敏感數據存儲在他們的智能手機上,而不希望第三方訪問它。
當被問到哪個內核層對他影響最大時,Kroah-Hartman指出了Meltdown和Spectre錯誤。
對開發人員的責任過多
令開發人員感到困擾的是,他們不得不修復一些他們認為不屬於自己職責範圍的東西,即硬體。
通常,您在內核周圍的“黑匣子CPU”中工作。 但是CPU將使用越來越多的技巧來提高性能。 這些技巧有時會落在開發人員的腳下,內核將不得不解決這些問題。
總的來說,克羅阿-哈特曼確信核心更加安全。其中一個原因是,多年來開發的測試基礎設施將有助於防止核心修補程式公開發佈時出現漏洞。
像谷歌的 Syzcaller 這樣的模糊測試工具能夠在內核中發現許多漏洞,這可以解釋為,如今的安全研究人員正在測試內核的更深層次,以檢測以前從未測試過的漏洞。
在這些級別上,有時會存在很長時間的錯誤。 到目前為止,只有少數人看過此代碼。
因此Kroah-Hartman不會說“世界著火了”,但是由於進行了複雜的測試,開發人員現在非常擅長於發現內核錯誤。
該程式設計師強調,他們正在“進行更多測試”,以確保 Linux 核心的最大安全性,並且在上一輪安全修復中,他們獨自工作了四個月,因為他們受到了禁令的限制。
但是經過一個複雜的過程,他承認“事情肯定正在發生”。
對於專業人士而言,好消息是,隨著網絡安全專家越來越受到追捧,這種日益增加的擔憂為他們提供了新的工作機會。