

Osam godina nakon formiranja posljednje značajne grane, platforma za analizu ranjivosti, Metasploit Framework, pokrenuta je u svojoj najnovijoj verziji 5.0.
Trenutno, paket Metasploit Framework uključuje 3795 modula s implementacijom različitih exploita i metoda napada.
Projekat također održava bazu podataka koja sadrži približno 136710 ranjivosti. Metasploitov kod je napisan u Rubyju i distribuiran pod BSD licencom. Moduli se mogu razvijati u Rubyju, Pythonu i Gou.
Metasploit je projekat otvorenog koda za računarsku sigurnost , koji pruža informacije o sigurnosnim ranjivostima i pomaže u testiranju penetracije ("Pentesting") i razvoju potpisa za sisteme za detekciju upada.
Njegov najpoznatiji podprojekt je Metasploit Framework, alat za razvoj i izvršavanje exploita protiv udaljene mašine. Ostali važni podprojekti uključuju baze podataka opcode-a, arhivu shellcode-a i istraživanje sigurnosti.
Metasploit Framework pruža stručnjacima za sajber sigurnost skup alata za brzi razvoj i otklanjanje grešaka u ranjivostima , kao i za provjeru ranjivosti i performansi sistema u slučaju uspješnog napada.
Predloženo je osnovno sučelje naredbenog retka za skeniranje mreže i testiranje sistema na ranjivosti, uključujući testiranje primjenjivosti stvarnih iskorištavanja. Kao dio izdanja Community i Pro, dostupan je i intuitivan web interfejs.
Glavna poboljšanja Metasploita 5.0
Ovo novo izdanje dodalo je modul "evasion", koji korisniku omogućava kreiranje izvršnih datoteka s korisnim sadržajem, izbjegavajući aktivacije antivirusnog programa.
Modul omogućava reprodukciju realnijih uslova prilikom provjere sistema , uzimajući u obzir tipične tehnike antivirusnog softvera.
Na primjer, tehnike poput šifriranja shellcode-a, randomizacije koda i izvršavanja zaključavanja pod emulatorom koriste se za izbjegavanje antivirusnog programa.
Pored Ruby jezika, Python i Go se sada mogu koristiti za razvoj eksternih modula za Framework.
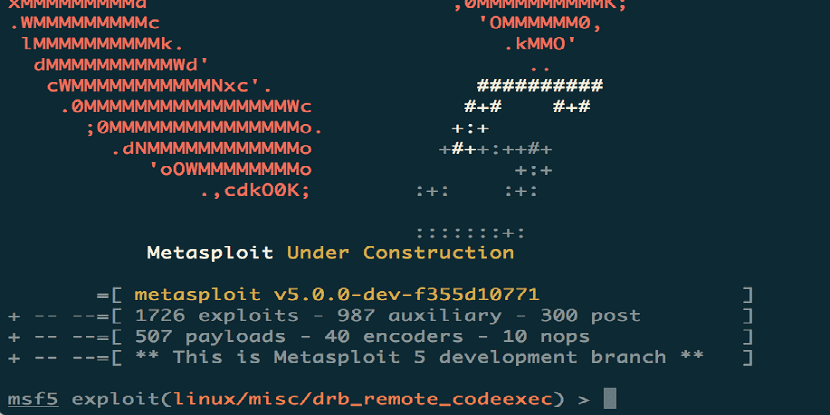
Dodan je i osnovni okvir web servisa koji implementira REST API za automatizaciju zadataka i rad s bazama podataka, podržava različite sheme autentifikacije i nudi mogućnosti za paralelno izvršavanje operacija;
Metasploit 5.0 sadrži implementirani API zasnovan na JSON-RPC-u , što pojednostavljuje integraciju Metasploita s različitim alatima i programskim jezicima.
Korisnici sada mogu pokrenuti vlastiti PostgreSQL RESTful servis za povezivanje više Metasploit konzola i vanjskih alata.
S druge strane, omogućena je mogućnost paralelne obrade operacija s bazom podataka i konzolom (msfconsole) , što omogućava izvršavanje nekih paketnih operacija na ramenima servisa koji opslužuje bazu podataka.
Za korisni teret implementirani su koncept meta-ljuske i meta-naredba "background", što vam omogućava pokretanje pozadinskih sesija u pozadini i preuzimanja nakon operacije na udaljenoj strani, te upravljanje njima bez upotrebe sesije zasnovane na Meterpreteru .
Konačno , posljednja stvar koju možemo istaknuti je da je dodana mogućnost provjere više hostova s jednim modulom istovremeno konfiguriranjem raspona IP adresa u RHOSTS opciji ili navođenjem veze do datoteke s adresama u formatu /etc/hosts putem URL-a "file://";
Redizajniran je pretraživač, što je skratilo vrijeme pokretanja i uklonilo bazu podataka iz zavisnosti.
Kako doći do Metasploita 5.0?
Za one koji su zainteresirani za instaliranje ove nove verzije Metasploit 5.0, možete posjetiti službenu web stranicu projekta gdje možete preuzeti verziju koja vam je potrebna.
Budući da Metasploit ima dvije verzije, jednu zajednicu (besplatnu) i verziju Pro uz izravnu podršku kreatora.
Za one od nas koji su korisnici Linuxa, ovu novu verziju možemo dobiti otvaranjem terminala i pokretanjem:
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall && \
chmod 755 msfinstall && \

./msfinstall