

Jak mnozí z vás možná vědí, program odměn za zranitelnosti v prohlížeči Chrome odměňuje ty, kteří objeví a přímo nahlásí problémy se zabezpečením prohlížeče.
Společnost Google nedávno ve svém bezpečnostním blogu oznámila , že nyní obecně zvyšuje částky v rámci „Programu odměn za zranitelnosti v Chrome“. Odměna za kvalitní hlášení se zvýšila na 30 000 dolarů a bonus za nalezení kompromitujících zranitelností v Chrome OS byl přehodnocen na 150 000 dolarů.
Google uvádí, že mezi hlavní body zvýšení odměny za nalezené chyby patří ztrojnásobení maximální odměny za takzvané „základní“ hlášení s velmi malými podrobnostmi z 5 000 dolarů na 15 000 dolarů.
Zdvojnásobí se také maximální výplata za takzvanou „vysoce kvalitní“ zprávu s množstvím informací, které vysvětlují například to, jak mohou hackeři chybu využít, jaký je její původ nebo jak ji lze vyřešit. Od 15,000 30,000 do XNUMX XNUMX $, podle článku blogu Chrome Security.
Největší částka je stále způsobena objevem zranitelností v systému Chrome OS, softwarové platformě společnosti Google pro Chromebooky neboli Chromeboxy.
Google na této úrovni také zvýšil svou odměnu na 150 000 dolarů pro výzkumníky, kteří objeví útoky, jež mohou ohrozit Chromebook nebo Chromebox. Bezpečnostní chyby nalezené ve firmwaru a/nebo ty, které útočníkům umožňují obejít zamykací obrazovku Chrome OS, také generují odměny, uvádí se v blogovém příspěvku.
Google provozuje svůj program odměn za rozpoznávání chyb od roku 2010. Do dnešního dne Google obdržel přes 8 500 hlášení o chybách a vyplatil výzkumníkům 5 milionů dolarů. První změna ve struktuře odměn byla provedena v září 2014, čtyři roky po spuštění programu.
V té době vyplatil program chyb Google Chrome více než 1.25 milionu dolarů výzkumníkům v oblasti bezpečnosti, kteří ve svém prohlížeči našli více než 700 chyb, ale Google zjistil, že to nestačí. O pět let později se počet zpráv zvýšil ze 700 na 8.500 XNUMX a Google se rozhodl ceny ztrojnásobit.
Kromě výše zmíněného zvýšení Google také zvýšil odměny za fuzz testování (nebo náhodné testování), což je technika testování softwaru, kterou používají i hledači chyb k náhodnému vkládání dat na vstupy.
Softwarový produkt za účelem vyhledání problémových položek. Podle příspěvku na blogu „Extra bonus za chyby nalezené fuzzery spuštěnými programem Chrome Fuzzer se také zdvojnásobil na 1,000 XNUMX $.“
Nárůst také ovlivnil částky vyplácené výzkumným pracovníkům programem odměn za zabezpečení Google Play.
Ve skutečnosti se odměny za chyby při provádění vzdáleného kódu zvýšily z 5,000 20,000 na 1,000 3,000 USD, krádež soukromých nezajištěných dat z 1,000 3,000 na XNUMX XNUMX USD a přístup k chráněným komponentám aplikací z XNUMX XNUMX na XNUMX XNUMX USD.
Pokud navíc odhalíte zranitelná místa účastnícím se vývojářům aplikací „odpovědným“ způsobem, získáte podle Google bonus.
Níže je nový rozšířený seznam a stará tabulka bonusů za chyby. Odměny za způsobilé bezpečnostní chyby se obvykle pohybují od 500 do 150,000 XNUMX USD.
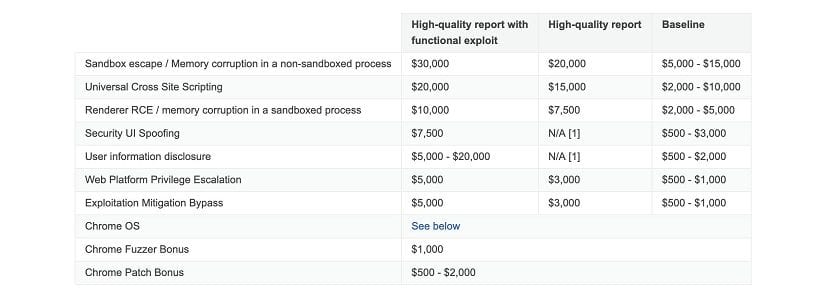
A toto hnutí si klade za cíl, aby se zprávy dostaly do jejich rukou jako první, protože nejen technologické společnosti odměňují lovce chyb, ale vlády a zločinci také platí za zranitelnosti, které mohou využít při aktivitách, jako je špionáž. A krádeže identity.
V příspěvku na blogu Google také objasnil, co považuje za vysoce kvalitní zprávu, a aktualizoval kategorie chyb, aby to výzkumníkům usnadnil.
„Rovněž jsme objasnili, co považujeme za vysoce kvalitní zprávu, abychom pomohli novinářům získat nejvyšší možnou odměnu, a aktualizovali jsme kategorie chyb, aby lépe odrážely typy chyb, které jsou hlášeny a které nás více zajímají,“ říká řekla. společnost.
Google říká, že toto zvýšení pro lovce chyb v prohlížeči Chrome se bude vztahovat na podání odeslaná po jejich příspěvku na blogu. Více podrobností o zvýšení naleznete zde.
Zdroj: https://security.googleblog.com/