

Kybernetická bezpečnost je oblast, která v poslední době získala v korporátním prostředí velký význam.
I když je pravda, že tento problém byl pro firmy vždy důležitý, nové oblasti, jako jsou cloud computing, ransomware a zranitelnosti Meltdown a Spectre, vyvolaly obavy v dosud nevídané míře.
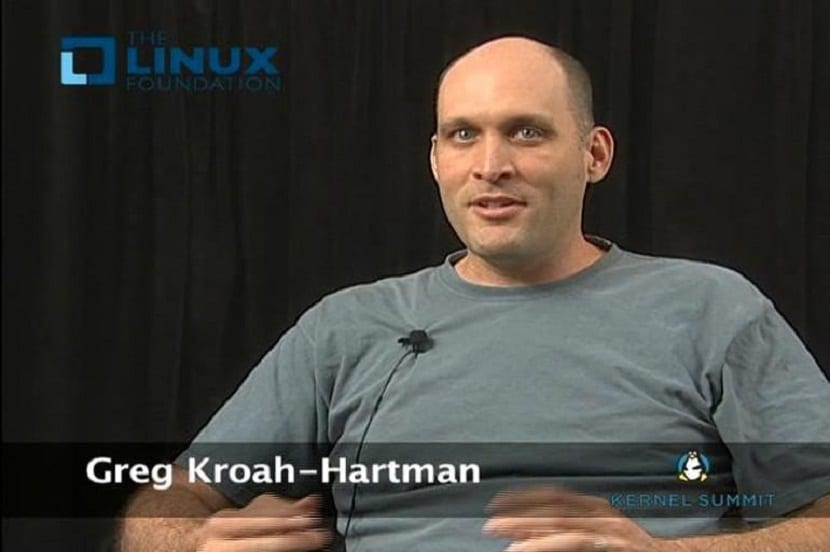
V nedávném rozhovoru pro Linux.com hovořil Greg Kroah-Hartman, vývojář linuxového jádra, o zabezpečení v linuxovém jádře a o tom, jak řeší vzniklé bezpečnostní problémy.
Zabezpečení především v systému Linux
Greg Kroah-Hartman, jeden z největších hitů ve vývoji linuxových jader, přednesl na webu Linux.com prohlášení, jak řešit a opravit bezpečnostní problémy.
Mluvil o tom, jak řeší bezpečnostní problémy a jak je řeší , a z toho, co sám uznal, se zdá, že jejich původ někdy pochází z těch nejneočekávanějších míst.
Například Kroah-Hartman před nějakou dobou opravil vadnou chybu, ale o tři roky později Red Hat zjistil, že to byla ve skutečnosti chyba zabezpečení.
Tím se oženil s prohlášením Linuse Torvaldse, ve kterém uvedl, že většina bezpečnostních nedostatků jsou chyby.
V rozhovoru pro Q&A s nadací Linux Foundation Greg Kroah-Hartman hovoří o problémech s Meltdown a Spectre a proč linuxové jádro, přestože v něm našel různé chyby, z jeho pohledu , je to bezpečnější.
Swapnil Bhartiya poskytl linuxové nadaci krátký videorozhovor s Gregem Kroah-Hartmanem, který v době Linusovy nepřítomnosti prakticky řídí „hlavní činnost“.
Vývojář jádra potvrdil, že bezpečnost Linuxu je velmi důležitou otázkou a má v rámci jeho vývoje vysokou prioritu.
Je to částečně proto, že „Linux napájí svět.“ Například stále více lidí ukládá citlivá data do svých smartphonů a nechtějí, aby k nim měli přístup třetí strany.
Na otázku, která vrstva jádra ho nejvíc obtěžovala, zavolala Kroah-Hartman chyby Meltdown a Spectre.
Příliš velká odpovědnost pro vývojáře
Vývojářům vadí, že musí opravovat něco, co nepovažují za součást své kompetence, a to hardware.
Obvykle pracujete v jádře kolem „black box CPU“ kolem. CPU by ale používaly stále více triků ke zlepšení výkonu. Tyto triky by vývojářům občas spadly na nohy a jádro by tyto problémy muselo vyřešit.
Celkově byl Kroah-Hartman přesvědčen, že jádro je bezpečnější. Testovací infrastruktura, která byla v průběhu let vyvíjena, mimo jiné pomůže zabránit objevení se chyb po vydání opravy jádra pro veřejnost.
Skutečnost, že fuzzery jako Syzcaller od Googlu nacházejí v jádře řadu chyb, lze vysvětlit tím, že bezpečnostní výzkumníci dnes testují hlubší úrovně jádra, aby odhalili chyby, na které dosud nebyly testovány.
Na těchto úrovních existují chyby, které již někdy existují po dlouhou dobu. Doposud se na tento kód podívalo jen pár lidí.
Kroah-Hartman by tedy neřekl, že „svět hoří“, ale díky sofistikovanému testování jsou nyní vývojáři velmi dobří v hledání chyb v jádře.
Programátor zdůraznil, že „provádějí další testování“, aby zajistili maximální bezpečnost linuxového jádra, a že v posledním kole bezpečnostních oprav pracovali čtyři měsíce jen proto, že na ně bylo uvaleno embargo.
Po složitém procesu však uznává, že „věci určitě vzhlížejí“.
Dobrou zprávou pro profesionály je, že tento zvýšený zájem otevírá nové pracovní příležitosti, protože specialisté na kybernetickou bezpečnost budou stále více vyhledávaní.