
Introducción:
Co je to dnscrypt-proxy?
- DNSCrypt šifruje a ověřuje provoz DNS mezi uživatelem a překladačem DNS, zabraňuje místnímu spoofingu dotazů DNS a zajišťuje, že odpovědi DNS jsou odesílány vybraným serverem. (Wiki)
Co je dnsmasq?
- dnsmasq poskytuje služby, jako je mezipaměť DNS a server DHCP. Jako server názvů domén (DNS) může ukládat do mezipaměti dotazy DNS, aby se zlepšila rychlost připojení k dříve navštíveným webům, a jako server DHCP lze dnsmasq použít k poskytování interních adres IP a cest k počítačům v síti LAN. Lze implementovat jednu nebo obě tyto služby. dnsmasq je považován za lehký a snadno konfigurovatelný; Je navržen pro použití v osobním počítači nebo pro použití v síti s méně než 50 počítači. Dodává se také se serverem PXE. (Wiki)
Co jsem použil?:
- Upravit konfigurační soubory, které jsem použil nano.
- Vždy jsem to dělal s mým kořenovým účtem, ale pokud jsou nakonfigurovány sudo, mohou jej používat tiše.
- Chcete-li zkontrolovat mezipaměť pomocí příkazu dig, nachází se v bind-tools
v oficiálních úložištích, pacman -S vázací nástroje
Instalace:
- Jako root nebo pomocí sudo v našem terminálu nebo tty instalujeme balíčky dnscrypt-proxy a dnsmasq takto:
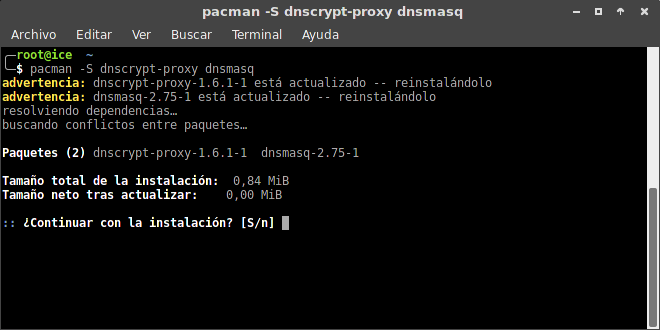
- Varovná zpráva je, protože je již mám nainstalované, stačí potvrdit stisknutím klávesy Enter:
Nastavení:
1 - Povolme dnscrypt-proxy (nezapomeňte jako root nebo pomocí sudo):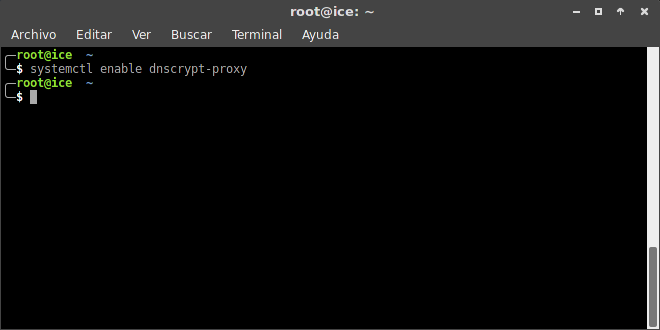
2 - Nyní soubor upravíme / Etc / resolv.conf a v nameserveru odstraníme, co tam je, a vložíme 127.0.0.1 (pokud chtějí, mohou provést zálohu souboru) a mělo by to vypadat takto: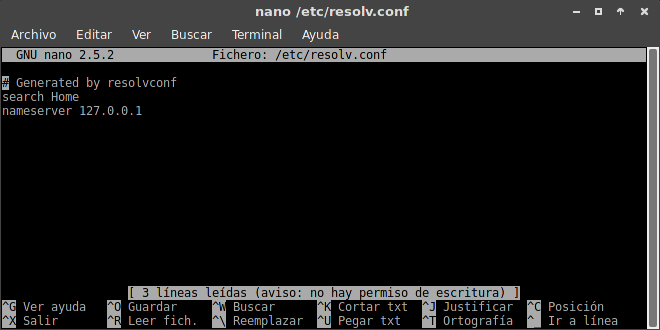
- Vezmeme-li v úvahu, že NetworkManager zapisuje soubor resolv.conf, budeme ho chránit proti zápisu pomocí následujícího příkazu:

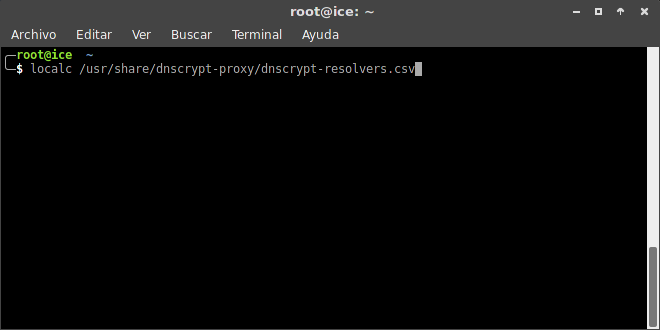
3 - Nyní budeme hledat server, který je nejblíže našemu umístění, ale můžete použít ten, který je ve výchozím nastavení dnscrypt.eu-nl, seznam lze otevřít pomocí localc je zde: / usr / share / dnscrypt-proxy / dnscrypt-resolvers.csv takto:
- Pokud chceme upravit server, který řeší výchozí DNS, můžeme jej upravit takto:

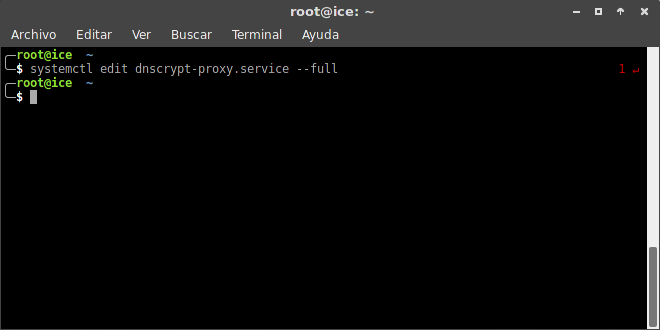
- Na konci souboru v sekci [Služba] upravíme to, co je vybráno šedě, a umístíme server, který jsme již vybrali do seznamu:
4 - Ve výchozím nastavení dnscrypt-proxy používá port 53, protože dnsmasq také dělá, takže to, co uděláme, je změnit znovu pomocí:
systemctl editovat dnscrypt-proxy.service –full a v sekci [Socket] to necháme následovně:
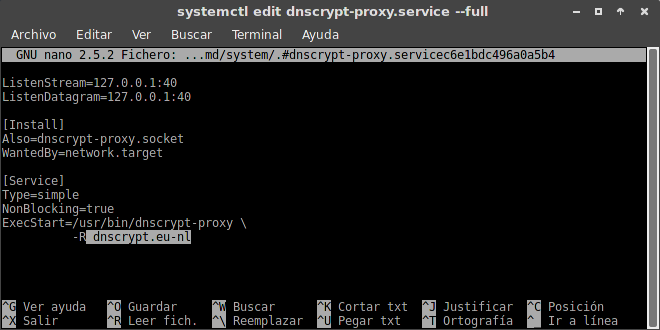
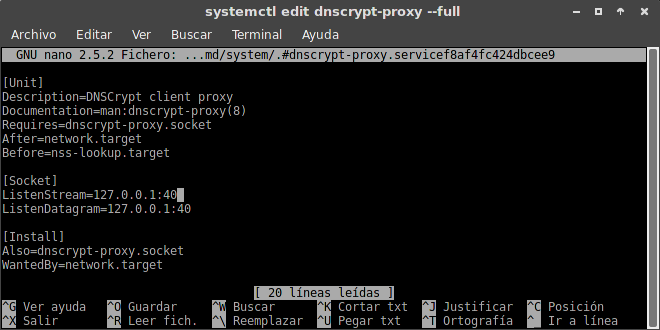 Uložíme změny a zavřeme.
5 – Nyní nakonfigurujeme dnsmasq. Upravme soubor /etc/dnsmasq.conf a na konec přidejme tyto tři řádky:
nevyřešeno
server = 127.0.0.1 # 40
poslechová adresa = 127.0.0.1
Uložíme změny a zavřeme.
6 - Nyní provedeme následující:
- Restartujeme dnscrypt-proxy:
systemctl restart dnscrypt-proxy
- Aktivujeme dnsmasq:
systemctl povolit dnsmasq
- Provádíme dnsmasq:
systemctl start dnsmasq
- Restartujeme naše připojení k internetu:
restartujte systemctl NetworkManager
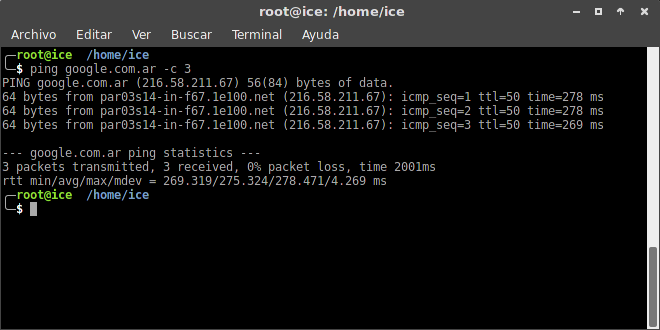
7 – Dobře, teď otestujeme, jestli to skutečně funguje, například pomocí příkazu ping na google.com.ar:
8 – Zda DNS cache funguje, zkontrolujeme příkazem dig:
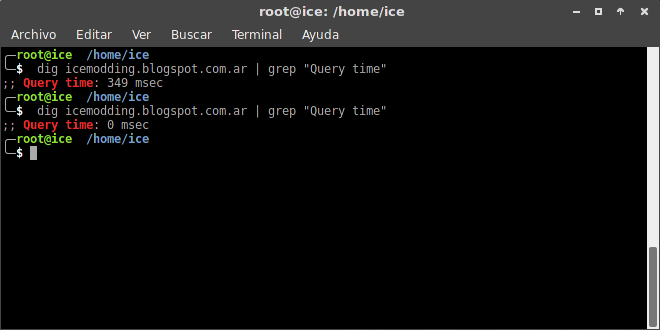 - Zde vezmeme v úvahu, že první kopání, které udělám, je zpoždění 349 ms a když provedu dotaz znovu s dig, co se stane? 0 ms, takže se ukládá do mezipaměti správně.
9 – dnscrypt-proxy a dnsmasq jsou nyní nakonfigurovány a fungují správně!
Nota: Chci objasnit, že po prohledání na několika místech mi to nijak nešlo, že se to ukázalo na arch wiki, španělská verze je špatně přeložená (bude otázka, jestli někdo překládá dobře, nebo to někdy udělám ), takže jsem použil verzi v angličtině. Takže jsem se v zásadě spoléhal na uvedenou wiki, všechny jejich kredity. V tomto případě jsou to kroky, které jsem použil, a fungovalo to pro ME.
Jakékoli dotazy nebo problémy, které mi dali vědět, a budeme o tom mluvit, dokud to nebude fungovat!
Cílové objetí!