

TPM: Trochu všeho o Trusted Platform Module. A jeho použití v Linuxu!
S nedávným vydáním systému Windows 11 a zveřejněním minimálních hardwarových požadavků pro počítače s ním se technologie „TPM“ stala stále populárnější . Tato technologie je navržena tak, aby poskytovala bezpečnostní a hardwarové funkce.
Z tohoto důvodu se trochu podíváme na technologii „TPM“ a její použití v systému GNU/Linux , jelikož není výhradní pro žádný konkrétní operační systém.
Navíc, vzhledem k tomu, že instalace Windows 11 nyní vyžaduje relativně moderní počítače (přibližně 5 let staré) s TPM 2.0 , 64bitovými procesory , 4 GB RAM a 64 GB ROM , otevírá to významnou výhodu pro rozšíření používání GNU/Linuxu na více stolních počítačů.
TPM a jeho použití na GNU / Linux
Než se ponoříme do detailů „TPM“ a jeho použití v GNU/Linuxu , uvedeme odkazy na předchozí příspěvky související s tímto tématem, aby si ti, kteří si přejí prozkoumat různé reálné aplikace „TPM“, mohli po přečtení tohoto textu snadno prohlédnout:
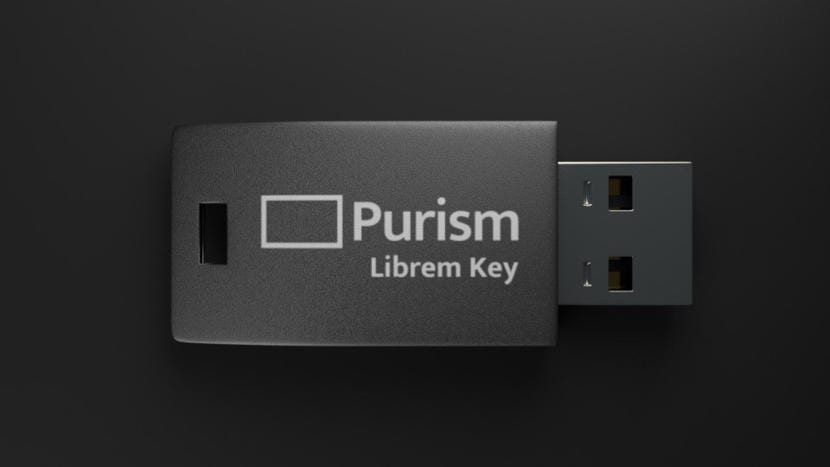
Bezpečnostní klíč Librem Key USB je první a jediný klíč založený na OpenPGP, který nabízí integrovaný firmware Heads s ochranou proti neoprávněné manipulaci při bootování. Je navržen tak, aby uživatelům notebooků Librem umožnil při spuštění počítače zjistit, zda někdo neoprávněně manipuloval se softwarem jejich počítače.
Klíč Librem využívá čip TPM (Trusted Platform Module) s povolenými hlavicemi, který je k dispozici v nových noteboocích Librem 13 a 15. Podle společnosti Purism po vložení bezpečnostního klíče bliká zeleně, aby uživatelům ukázal, že s notebookem nebylo manipulováno, a umožnil jim tak pokračovat od místa, kde skončili. Pokud bliká červeně, znamená to, že s notebookem bylo manipulováno.


TPM: Trusted Platform Module
Co je to TPM?
Podle Trusted Computing Group (TCG)
Podle oficiálních webových stránek Trusted Computing Group ( TCG ) je technologie „TPM“ popsána následovně:
„ TPM (Trusted Platform Module) je počítačový čip (mikrokontrolér), který dokáže bezpečně ukládat artefakty používané k ověřování platformy (vašeho počítače nebo notebooku). Mezi tyto artefakty mohou patřit hesla, certifikáty nebo šifrovací klíče.“
Čip TPM lze proto použít i k ukládání měření platformy, která pomáhají zajistit její trvalou spolehlivost. Ověřování (které zajišťuje, že platforma dokáže, že je tím, za co se vydává) a atestace (proces, který pomáhá prokázat, že platforma je důvěryhodná a nebyla ohrožena) jsou nezbytnými kroky k zajištění bezpečnějšího výpočetního provozu ve všech prostředích. Moduly důvěryhodnosti lze použít i v jiných výpočetních zařízeních než v počítačích, jako jsou mobilní telefony nebo síťová zařízení.
Cennější a spolehlivější informace o technologii „TPM“ v angličtině lze získat přímo z následujících odkazů na webových stránkách Trusted Computing Group (TCG) : Odkaz 1 a Odkaz 2.
„ Trusted Computing Group (TCG) je de facto mezinárodní normalizační orgán složený z přibližně 120 společností, které vytvářejí specifikace definující PC TPM, moduly důvěryhodnosti pro další zařízení, požadavky na infrastrukturu důvěryhodnosti, API a protokoly nezbytné pro fungování důvěryhodného prostředí. Po dokončení jsou tyto specifikace zpřístupněny technologické komunitě ke stažení z jejich webových stránek. “
Podle společnosti Microsoft
Podle článku v oficiální dokumentaci společnosti Microsoft s názvem „ Přehled technologie Trusted Platform Module “ je technologie „TPM“ popsána následovně:
„ Technologie Trusted Platform Module (TPM) je navržena tak, aby poskytovala hardwarové a bezpečnostní funkce. Čip TPM je bezpečný kryptografický procesor určený k provádění kryptografických operací. Čip obsahuje několik fyzických bezpečnostních mechanismů, které ho činí odolným vůči neoprávněným zásahům, a jeho bezpečnostní funkce zabraňují škodlivému softwaru v provádění změn. “
Společnost Microsoft dodává, že mezi hlavní výhody používání technologie „TPM“ patří:
- Generujte, ukládejte a omezujte používání kryptografických klíčů.
- Použijte technologii TPM k ověřování zařízení na platformě pomocí jedinečného klíče RSA TPM, který se zapíše sám na sebe.
- Zaručit integritu platformy nesoucí a ukládající bezpečnostní opatření.
Nakonec Microsoft uvádí o technologii „TPM“ následující :
„ Nejběžnější funkce TPM se používají k měření integrity systému a k vytváření a používání klíčů. Během procesu spouštění systému je možné měřit a zaznamenávat v TPM načtený spouštěcí kód (včetně firmwaru a komponent operačního systému). Měření integrity lze použít jako důkaz o tom, jak byl systém spuštěn, a k zajištění toho, aby byl klíč založený na TPM použit pouze tehdy, když byl ke spuštění systému použit vhodný software. “
Instalace a základní použití na GNU / Linux
Nyní, když máme jasnou představu o technologii TPM , stačí vědět, které balíčky nainstalovat a jak je používat . A samozřejmě ji je nutné předem povolit v systému BIOS/UEFI počítače , protože ve výchozím nastavení je obvykle zakázána.
Instalace
Nejzákladnější věci k instalaci na jakékoli distribuci GNU/Linuxu na počítači, pokud jde o technologii TPM , jsou následující balíčky, které lze nainstalovat pomocí následujícího příkazu :
apt-get install tpm-tools trousersV některých případech mohou být zapotřebí další související balíčky, jako jsou knihovny, podpora kompilace, nebo jednoduše jiné novější balíčky, například tpm2-tools. Což je zjevně navrženo na podporu TPM 2.0. Chcete-li zobrazit podrobné informace o těchto 3 balíčcích a dalších více souvisejících, můžete zobrazit následující odkaz v rámci Oficiální web Debianu.
používání
Další užitečné informace o používání technologie TPM v systému GNU/Linux naleznete na následujících odkazech.
Shrnutí
Doufáme v to "užitečný malý příspěvek" o technologii «TPM (Trusted Platform Module)»nebo Zabezpečený modul platformy ve španělštině, která je navržena tak, aby poskytovala funkce související s bezpečností a hardwarem; je velmi zajímavý a užitečný pro všechny «Comunidad de Software Libre y Código Abierto» a velkým příspěvkem k šíření nádherného, gigantického a rostoucího ekosystému aplikací «GNU/Linux».
Prozatím, pokud se vám to líbilo publicación, Nepřestávej sdílet to s ostatními, na vašich oblíbených webových stránkách, kanálech, skupinách nebo komunitách sociálních sítí nebo systémů zasílání zpráv, nejlépe zdarma, otevřeně a / nebo bezpečněji jako Telegram, Signálu, Mastodon nebo jiný z Fediverse, nejlépe.
A nezapomeňte navštívit naši domovskou stránku „ DesdeLinux “ , kde najdete další novinky, a také se připojit k našemu oficiálnímu telegramovému kanálu DesdeLinux . Další informace naleznete v online knihovnách, jako je OpenLibra a JedIT , kde si můžete přečíst digitální knihy (PDF) na toto i jiná témata.