
Introducción:
Hvad er dnscrypt-proxy?
- DNSCrypt krypterer og godkender DNS-trafik mellem brugeren og DNS-opløseren, forhindrer lokal spoofing af DNS-forespørgsler, hvilket sikrer, at DNS-svar sendes af den valgte server. (Wiki)
Hvad er dnsmasq?
- dnsmasq leverer tjenester såsom DNS-cache og DHCP-server. Som domænenavnsserver (DNS) kan den cache DNS-forespørgsler for at forbedre forbindelseshastigheder til tidligere besøgte websteder, og som en DHCP-server kan dnsmasq bruges til at give interne IP-adresser og ruter til computere på et LAN. En eller begge af disse tjenester kan implementeres. dnsmasq betragtes som let og let at konfigurere; Den er designet til brug på en personlig computer eller til brug på et netværk med færre end 50 computere. Den leveres også med en PXE-server. (Wiki)
Hvad brugte jeg?:
- For at redigere de konfigurationsfiler, jeg brugte nano.
- På alle tidspunkter gjorde jeg det med min rodkonto, men hvis de har konfigureret sudo, de kan bruge det sikkert.
- For at kontrollere cachen med gravekommandoen findes den i bind-tools
inden for de officielle opbevaringssteder, pacman -S bind-værktøjer
installation:
- Som root eller ved hjælp af sudo i vores terminal eller tty installerer vi pakkerne dnscrypt-proxy og dnsmasq som denne:
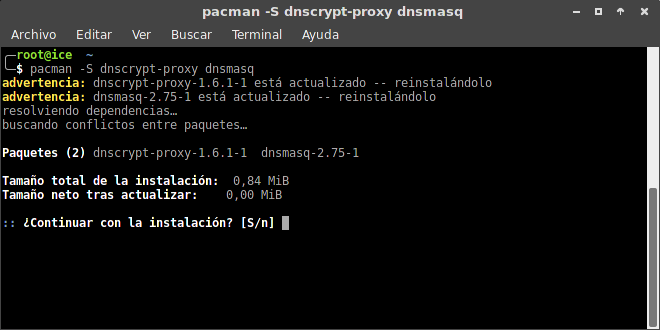
- Advarselsmeddelelsen er fordi jeg allerede har dem installeret, du skal bare bekræfte ved at trykke på Enter:
Indstilling:
1 - Lad os aktivere dnscrypt-proxy (husk som root eller ved hjælp af sudo):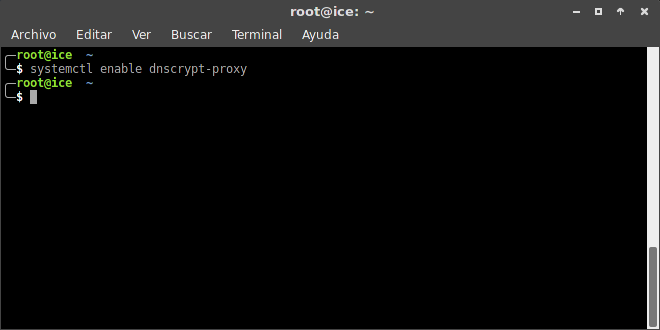
2 - Nu redigerer vi filen / Etc / resolv.conf og i nameserver sletter vi hvad der er og sætter 127.0.0.1 (hvis de vil, kan de lave en sikkerhedskopi af filen), og det skal se sådan ud: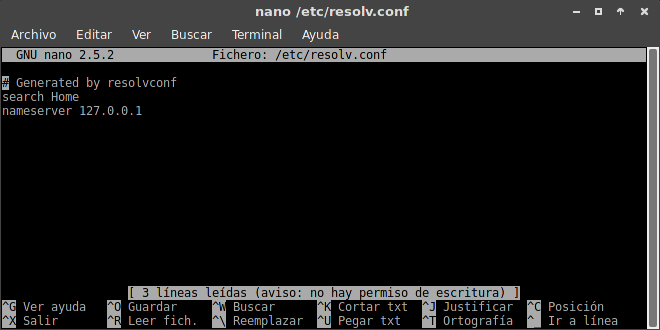
- Under hensyntagen til, at NetworkManager skriver resolv.conf-filen, skal vi beskytte den mod skrivning med følgende kommando:

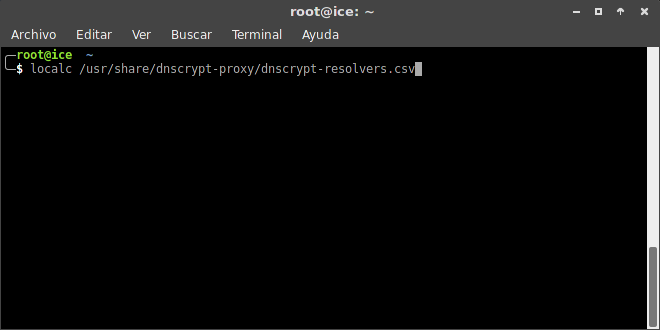
3 - Nu skal vi kigge efter en server, der er tættest på vores placering, men du kan bruge den, der kommer som standard, som er dnscrypt.eu-nl, listen kan åbnes med localc er her: / usr / del / dnscrypt-proxy / dnscrypt-resolvers.csv som denne:
- Hvis vi vil ændre den server, der løser standard DNS, kan vi redigere sådan:

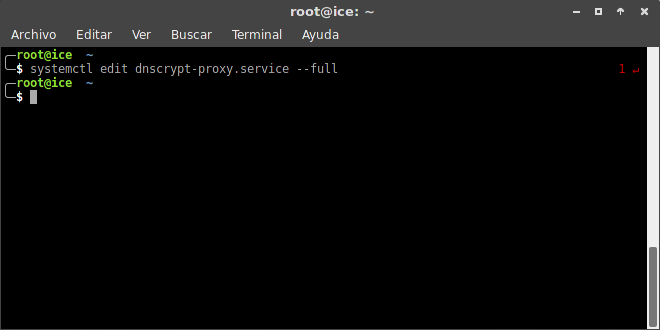
- I slutningen af filen i [Service] sektionen ændrer vi det, der er valgt i gråt, og placerer den server, som vi allerede har valgt, på listen:
4 - Som standard bruger dnscrypt-proxy port 53, da dnsmasq også gør det, så hvad vi skal gøre er at ændre det ved hjælp af igen med:
systemctl rediger dnscrypt-proxy.service –full og i sektionen [Socket] forlader vi det som følger:
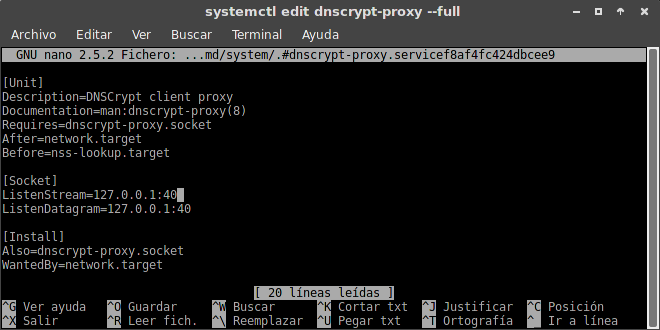 Vi gemmer ændringerne og lukker.
5 – Nu konfigurerer vi dnsmasq. Lad os redigere filen /etc/dnsmasq.conf og tilføje disse tre linjer til sidst:
ikke-løst
server = 127.0.0.1 # 40
lytte-adresse = 127.0.0.1
Vi gemmer ændringerne og lukker.
6 - Nu gør vi følgende:
- Vi genstarter dnscrypt-proxy:
systemctl genstart dnscrypt-proxy
- Vi aktiverer dnsmasq:
systemctl aktiver dnsmasq
- Vi udfører dnsmasq:
systemctl start dnsmasq
- Vi genstarter vores internetforbindelse:
systemctl genstart NetworkManager
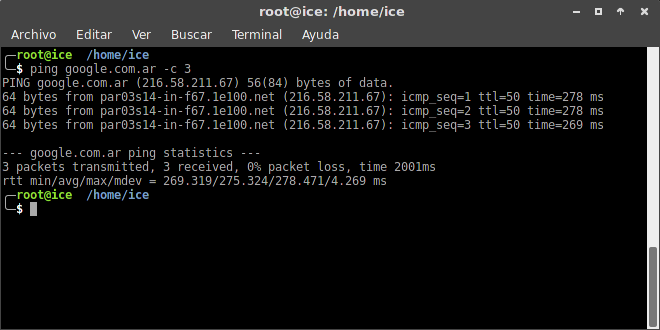
7 – Okay, nu tester vi om det rent faktisk virker ved at pinge f.eks. google.com.ar:
8 – Vi tjekker om DNS-cachen fungerer med dig-kommandoen:
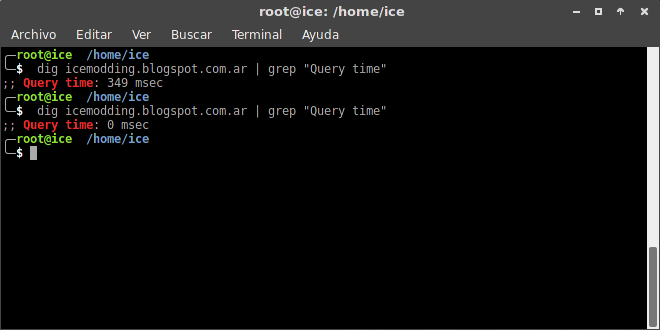 - Her tager vi højde for, at den første udgravning, jeg laver, er en forsinkelse på 349 msek, og når jeg laver forespørgslen igen med dig, hvad sker der? 0 msek, så det cachelagres korrekt.
9 – dnscrypt-proxy og dnsmasq er nu konfigureret og fungerer korrekt!
Bemærk: Jeg vil gerne afklare efter søgning flere steder, det fungerede ikke på nogen måde, som de viste i arch wiki, den spanske version er dårligt oversat (det vil være et spørgsmål, om nogen oversætter godt, eller jeg på et tidspunkt) Jeg brugte versionen engelsk. Så jeg stod grundlæggende på den nævnte wiki, alle kreditter til dem. I dette tilfælde er de trin, jeg brugte, og det fungerede FOR MIG.
Eventuelle spørgsmål eller problemer, de har fortalt mig, og vi vil tale om det, indtil det fungerer!
Målkram!