
Ich bin einer von denen, die gerne innovieren und neue Dinge lernen. Vor nicht allzu langer Zeit musste ich einen FTP-Server installieren und konfigurieren und entschied mich dafür, es anders zu machen als immer.
In diesem Fall habe ich mich für einen FTP-Dienst mit virtuellen Benutzern entschieden, wobei die Benutzerdaten (Benutzername, Passwort, Einstellungen usw.) in einer verschlüsselten Datei gespeichert werden. Alles mit Pure FTPd.
Hier zeige ich Ihnen, wie es geht ... nun, fangen wir an
Geben Sie zunächst an, dass die Befehle in diesem Lernprogramm für Distributionen wie Debian bestimmt sind oder auf diesen basieren. Wenn jedoch jemand eine andere Distribution auf seinem Server verwendet, muss er dieselben Pakete installieren und die unten festgelegten Einstellungen verwenden. Dies ist das einzige, was geändert werden muss ist der Installationsbefehl.
1. Zuerst müssen wir Pure FTPd installieren:
apt-get install pure-ftpd
Die Ausgabe endet ungefähr so:

2. Der Dienst ist zwar aktiviert, aber nutzlos, wenn er nicht korrekt konfiguriert ist. Nehmen wir an, wir haben eine lange, aber weitgehend standardmäßige Konfigurationsdatei; sie enthält die üblichen Einstellungen, z. B. dass anonyme Benutzer nicht zugelassen sind.
cd /etc/pure-ftpd/ && wget http://ftp.desdelinux.net/pure-ftpd.conf
3. Angenommen, unser FTP-Ordner ist /var/www/ftp/ und wir möchten einen Benutzer erstellen, der Informationen in den Ordner /var/www/ftp/sysadmin/ hochladen kann. Geben wir dazu Folgendes in ein Terminal ein:
pure-pw useradd sysadmin -u 2001 -g 2001 -d /var/www/ftp/sysadmin/
Dies bedeutet Folgendes:
pure-pw: Befehl zum Bearbeiten von Pure-FTPd-Benutzern
useradd: Wir geben an, dass wir einen Benutzer hinzufügen werden
sysadmin: Der Benutzer, den ich erstellen möchte
-u 2001: Benutzer-ID dieses Benutzers
-g 2001: Gruppen-ID dieses Benutzers
-d / var / www / ftp / sysadmin /: Der Ordner, in dem sich dieser Benutzer befindet, dh in den er die Dinge hochlädt
Wenn Sie die vorherige Zeile eingeben, werden Sie nach dem Passwort dieses Benutzers gefragt.
4. Nun müssen Sie die Benutzerdatenbankdatei aktualisieren. Wechseln Sie dazu in den Ordner /etc/pure-ftpd/ (cd /etc/pure-ftpd) und geben Sie Folgendes im Terminal ein:
pure-pw mkdb
5. Nun müssen wir Pure-FTPd starten, jedoch mit der Angabe, dass wir die virtuelle Benutzerdatei verwenden werden. Zuerst stoppen wir den Dienst:
/etc/init.d/pure-ftpd stop
Dann stellen wir sicher, dass es nicht standardmäßig normal startet:
chmod -x /etc/init.d/pure-ftpd
Und jetzt starten wir den Service auf unsere Weise:
/usr/sbin/pure-ftpd -j -lpuredb:/etc/pure-ftpd/pureftpd.pdb
6. Wenn Sie eine Anwendung wie FileZilla verwenden, werden Sie feststellen, dass Sie sich mit dem erstellten Benutzer problemlos verbinden können. Sie können jedoch keine Dateien kopieren oder Verzeichnisse erstellen. Dies liegt daran, dass der Ordner /var/www/ftp/sysadmin/ (im Beispiel das Benutzerverzeichnis) nicht über die erforderlichen Berechtigungen verfügt. Dies lässt sich wie folgt beheben:
chown -R 2001:2001 /var/www/ftp/sysadmin/
Denken Sie daran, dass die UID und GID 2001 die des Benutzers sind, den wir erstellt haben. Wir haben sie mit dem Befehl im vorherigen Schritt 3 erstellt
7. Um den Dienst zu beenden, drücken Sie einfach [Strg]+[C] im selben Terminal oder führen Sie in einem anderen Terminal die folgenden Schritte aus:
killall pure-ftpd
Jetzt geben wir an, dass der Dienst beim Start des Servers automatisch mit dem System gestartet wird. Dazu ändern wir die Datei /etc/rc.local und geben vor der letzten Zeile mit der Aufschrift "exit 0" den Befehl ein, mit dem wir den FTP-Dienst starten:
/usr/sbin/pure-ftpd -j -lpuredb:/etc/pure-ftpd/pureftpd.pdb
Mit anderen Worten würde es so aussehen:
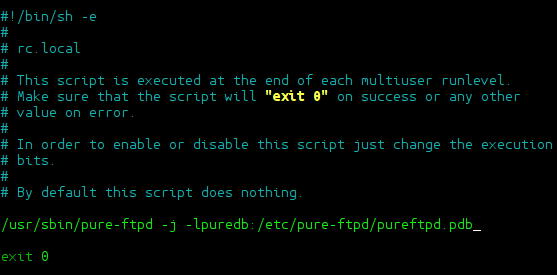
Sie können die Datei mit nano, vi oder Ihrem bevorzugten Editor bearbeiten oder, wenn Sie möchten, diesen Befehl kopieren und einfügen, um Ihre Arbeit zu erleichtern:
perl -pi -e "s[exit 0][/usr/sbin/pure-ftpd -j -lpuredb:/etc/pure-ftpd/pureftpd.pdb]g" /etc/rc.local && echo "exit 0" >> /etc/rc.local
… ja ja … wie Sie lesen, „facilitate“, es ist ein umfangreicher Befehl, ja, aber es ersetzt lediglich Text durch Perl und ein harmloses Echo
8. Sobald dies abgeschlossen ist, starten Sie den Server neu. Sie werden sehen, dass der pure-ftpd-Dienst nun gestartet und betriebsbereit ist.
Wie lösche ich Benutzer?
Wie bereits erwähnt, benötigen wir den Befehl `pure-pw`, um Benutzer zu bearbeiten. Um einen Benutzer (z. B. `sysadmin`) zu löschen, verwenden wir folgenden Befehl:
cd /etc/pure-ftpd/
pure-pw userdel sysadmin
pure-pw mkdb
Denken Sie daran, dass Sie bei jeder Änderung an einem Benutzer die virtuelle Datenbankdatei der Benutzer neu generieren müssen. Sie befindet sich in / etc / pure-ftpd / und wird mit pure-pw mkdb generiert / aktualisiert
Wie auch immer, Freunde, ich denke, es gibt nicht viel mehr hinzuzufügen, laden Sie ein, die Hilfe von pure-pw zu lesen, da es uns viel mehr erlaubt als das, was ich Ihnen hier gezeigt habe (dies ist nur ein kurzes und fast einfaches Tutorial).
Vor ein oder zwei Jahren gehörte ich zu denen, die alles mit OpenLDAP oder MySQL verknüpft haben, aber mit der Zeit wurde mir klar, dass so viele Verbindungen zu Datenbanken, die als solche Server sind, einen Verbrauch erzeugen, den wir uns oft nicht leisten können, daher ist die Verwendung von vollständig praktikable Alternativen wie die Verwendung von Datenbanken in den eigenen Dateien der Anwendung, wie in diesem Fall von Pure-FTPd .pdb
Bei Zweifeln oder Fragen werde ich versuchen, so viel wie möglich zu helfen.
Grüße und… viel Spaß beim Hacken!