

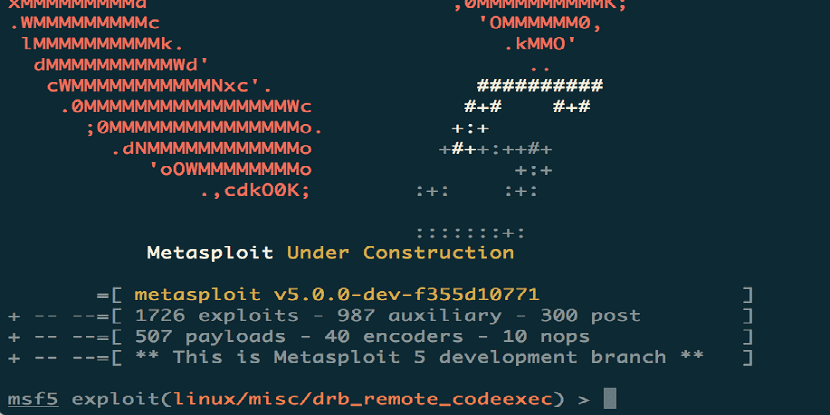
Huit ans après la création de la dernière branche importante, la plateforme d'analyse des vulnérabilités Metasploit Framework est lancée dans sa version la plus récente, la 5.0.
Actuellement, le package Metasploit Framework comprend 3795 modules implémentant diverses failles et méthodes d'attaque.
Le projet gère également une base de données contenant environ 136 710 vulnérabilités. Le code de Metasploit est écrit en Ruby et distribué sous licence BSD. Des modules peuvent être développés en Ruby, Python et Go.
Metasploit est un projet open-source de sécurité informatique qui fournit des informations sur les vulnérabilités de sécurité et facilite les tests d'intrusion (« Pentesting ») ainsi que le développement de signatures pour les systèmes de détection d'intrusion.
Son sous-projet le plus connu est Metasploit Framework, un outil permettant de développer et d'exécuter des exploits contre une machine distante. Parmi ses autres sous-projets importants figurent des bases de données d'opcodes, une archive de shellcodes et la recherche en sécurité.
Le framework Metasploit fournit aux spécialistes de la cybersécurité un ensemble d'outils permettant le développement et le débogage rapides des vulnérabilités , ainsi que la vérification des vulnérabilités et des performances des systèmes en cas d'attaque réussie.
Une interface de ligne de commande de base est proposée pour analyser le réseau et tester les systèmes à la recherche de vulnérabilités, y compris pour tester l'applicabilité des exploits réels. Dans le cadre des éditions Community et Pro, une interface Web intuitive est également fournie.
Améliorations majeures de Metasploit 5.0
Cette nouvelle version a ajouté le module « évasion », qui permet à l'utilisateur de créer des fichiers exécutables, contournant ainsi les activations antivirus.
Ce module permet de reproduire des conditions plus réalistes lors de la vérification du système , en tenant compte des techniques typiques des logiciels malveillants antivirus.
Par exemple, des techniques telles que le chiffrement du shellcode, la randomisation du code et l'exécution sous verrou dans l'émulateur sont utilisées pour contourner l'antivirus.
Outre le langage Ruby, Python et Go peuvent désormais être utilisés pour développer des modules externes pour le Framework.
Un framework de services web de base a également été ajouté, qui implémente une API REST pour automatiser les tâches et interagir avec les bases de données, prend en charge divers schémas d'authentification et offre des possibilités d'exécution parallèle des opérations ;
Metasploit 5.0 intègre une API basée sur JSON-RPC , ce qui simplifie l'intégration de Metasploit avec divers outils et langages de programmation.
Les utilisateurs peuvent désormais exécuter leur propre service PostgreSQL RESTful pour connecter plusieurs consoles Metasploit et boîtes à outils externes.
D'autre part, la possibilité d'un traitement parallèle des opérations avec la base de données et la console (msfconsole) est fournie , ce qui permet d'effectuer l'exécution de certaines opérations de paquet sur les épaules du service qui gère la base de données.
Pour la charge utile, le concept de méta-shell et la méta-commande «background» sont implémentés, ce qui vous permet d'exécuter des sessions d'arrière-plan en arrière-plan et des téléchargements après l'opération sur le côté distant, et de les gérer sans utiliser de session basée sur Meterpreter.
Enfin , le dernier point à souligner est que la possibilité de vérifier plusieurs hôtes avec un seul module à la fois a été ajoutée en configurant la plage d'adresses IP dans l'option RHOSTS ou en spécifiant un lien vers le fichier contenant les adresses au format /etc/hosts via l'URL "file://";
Le moteur de recherche a été repensé, ce qui a raccourci le temps de démarrage et supprimé la base de données des dépendances.
Comment obtenir Metasploit 5.0?
Pour ceux qui souhaitent installer cette nouvelle version de Metasploit 5.0, vous pouvez vous rendre sur le site officiel du projet où vous pourrez télécharger la version dont vous avez besoin.
Depuis Metasploit a deux versions, une communauté (gratuite) et la version Pro avec le soutien direct des créateurs.
Pour ceux d'entre nous qui utilisent Linux, nous pouvons obtenir cette nouvelle version en ouvrant un terminal et en exécutant :
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall && \
chmod 755 msfinstall && \

./msfinstall