

La cybersécurité est un domaine qui a pris une importance considérable dans les environnements d'entreprise ces derniers temps.
S’il est vrai que ce problème a toujours été important pour les entreprises, de nouveaux domaines, tels que le cloud computing, les ransomwares et les vulnérabilités Meltdown et Spectre, ont suscité des inquiétudes à un niveau jamais atteint auparavant.
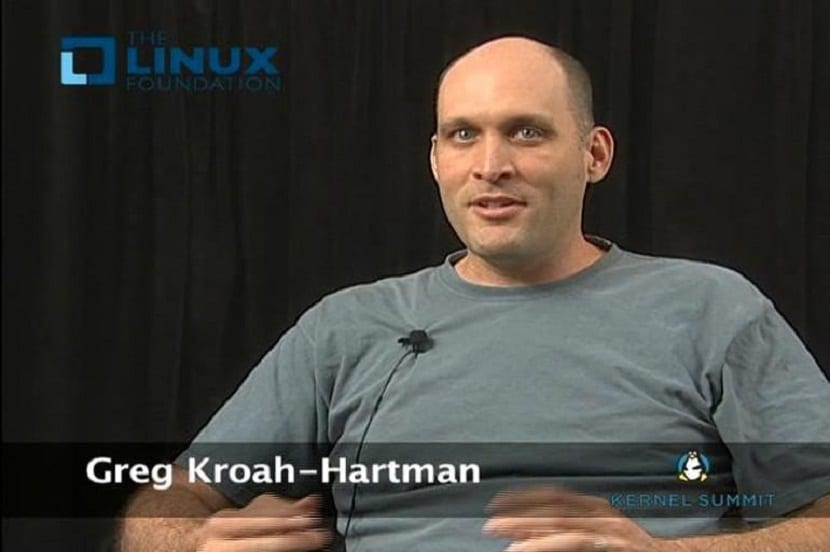
Dans une récente interview accordée à Linux.com, Greg Kroah-Hartman, développeur du noyau Linux, a abordé la question de la sécurité au sein du noyau Linux et la manière dont les problèmes de sécurité qui sont apparus sont traités.
La sécurité d'abord sous Linux
Greg Kroah-Hartman, l'un des gros frappeurs du développement du noyau Linux, a fait une déclaration à Linux.com sur la façon de traiter et de résoudre les problèmes de sécurité.
Il a expliqué comment ils gèrent et résolvent les problèmes de sécurité , et d'après ce qu'il a lui-même reconnu, il semble que leur origine provienne parfois des endroits les plus inattendus.
Par exemple, Kroah-Hartman a corrigé un bogue défectueux il y a quelque temps, mais trois ans plus tard, Red Hat a découvert qu'il s'agissait en fait d'une vulnérabilité.
Cela a épousé une déclaration de Linus Torvalds, dans laquelle il a déclaré que la plupart des failles de sécurité étaient des bogues.
En una entrevista en vídeo de preguntas y respuestas con la Fundación Linux, Greg Kroah-Hartman habla sobre los problemas con Meltdown y Specter y por qué el Kernel de Linux, a pesar de haber encontrado una variedad de errores encontrados en este, desde su perspectiva , C'est plus sûr.
Swapnil Bhartiya a accordé à la Fondation Linux une courte interview vidéo avec Greg Kroah-Hartman, qui dirige virtuellement le «cœur de métier» pendant l'absence de Linus.
Le développeur du noyau Linux a confirmé que la sécurité est une question très importante et qu'elle constitue une priorité absolue dans son développement.
C'est en partie parce que «Linux alimente le monde». Par exemple, de plus en plus de personnes stockent des données sensibles sur leurs smartphones et ne souhaitent pas que des tiers y accèdent.
Lorsqu'on lui a demandé quelle couche de noyau le dérangeait le plus, Kroah-Hartman a signalé les bogues de Meltdown et de Spectre.
Trop de responsabilité pour les développeurs
Ce qui agace les développeurs, c'est qu'ils doivent corriger quelque chose qui, selon eux, ne relève pas de leur responsabilité, à savoir le matériel.
Habituellement, vous travaillez dans le noyau autour de la "boîte noire CPU". Mais les processeurs utiliseraient de plus en plus d'astuces pour améliorer les performances. Ces astuces tombaient parfois sur les pieds des développeurs, et le noyau devrait résoudre ces problèmes.
Globalement, Kroah-Hartman était convaincu que le noyau était plus sûr. Entre autres, l'infrastructure de test développée au fil des ans contribuera à prévenir l'apparition de bogues lors de la publication d'un correctif du noyau.
Le fait que des outils de fuzzing comme Syscaller de Google découvrent un certain nombre de bugs dans le noyau s'explique par le fait que les chercheurs en sécurité testent aujourd'hui des niveaux plus profonds du noyau pour détecter des bugs qui n'avaient jamais été testés auparavant.
À ces niveaux, il y a des erreurs qui existent parfois déjà depuis longtemps. Jusqu'à présent, seules quelques personnes ont examiné ce code.
Donc Kroah-Hartman ne dirait pas que "le monde est en feu", mais grâce à des tests sophistiqués, les développeurs sont maintenant très bons pour trouver des bogues dans le noyau.
Le programmeur a souligné qu'ils « effectuent davantage de tests » pour garantir une sécurité maximale du noyau Linux, et que lors de la dernière série de correctifs de sécurité, ils ont travaillé seuls pendant quatre mois car ils étaient soumis à un embargo.
Mais après un processus compliqué, il reconnaît que «les choses s'améliorent certainement».
La bonne nouvelle pour les professionnels est que cette préoccupation accrue ouvre de nouvelles opportunités d'emploi car les spécialistes de la cybersécurité seront de plus en plus recherchés.