

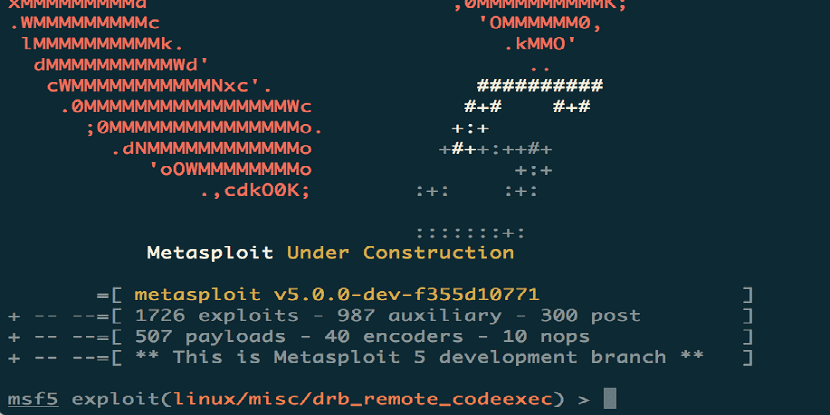
Nyolc évvel az utolsó jelentős ág megalakulása után megjelent a Metasploit Framework , a sebezhetőség-elemző platform legújabb, 5.0-s verziója.
Jelenleg a Metasploit keretrendszer csomag 3795 modult tartalmaz, amelyek különféle támadási módszereket és exploitokat valósítanak meg.
A projekt egy körülbelül 136 710 sebezhetőséget tartalmazó adatbázist is fenntart. A Metasploit kódja Ruby nyelven íródott, és BSD licenc alatt kerül terjesztésre. A modulok Ruby, Python és Go nyelven fejleszthetők.
A Metasploit egy nyílt forráskódú számítógépes biztonsági projekt , amely információkat nyújt a biztonsági résekről, és segít a penetrációs tesztelésben („Pentesting”), valamint a behatolásérzékelő rendszerekhez tartozó aláírások fejlesztésében.
Legismertebb alprojektje a Metasploit Framework, egy eszköz távoli gépek elleni támadások fejlesztésére és végrehajtására. További fontos alprojektek közé tartoznak az opcode adatbázisok, egy shellcode archívum és a biztonsági kutatás.
A Metasploit keretrendszer eszközkészletet biztosít a kiberbiztonsági szakemberek számára a sebezhetőségek gyors fejlesztéséhez és hibakereséséhez , valamint a sebezhetőségek és a rendszerek teljesítményének ellenőrzéséhez sikeres támadás esetén.
Javasolt egy alapvető parancssori interfész a hálózat és a rendszerek sebezhetőségének vizsgálatára, beleértve a tényleges kihasználtságok tesztelését is. A Community és Pro kiadások részeként egy intuitív webes felület is rendelkezésre áll.
A Metasploit 5.0 fontosabb fejlesztései
Ez az új kiadás hozzáadta az „evasion” modult, amely lehetővé teszi a felhasználó számára, hogy végrehajtható hasznos fájlokat hozzon létre, megkerülve a víruskereső aktiválását.
A modul lehetővé teszi a realisztikusabb körülmények reprodukálását a rendszer ellenőrzése során , figyelembe véve a tipikus vírusvédelmi kártevő technikákat.
Például olyan technikákat alkalmaznak, mint a shellkód titkosítás, a kód randomizálása és a zárolás végrehajtása az emulátor alatt, hogy megkerüljék a víruskeresőt.
A Ruby nyelv mellett mostantól Python és Go is használható külső modulok fejlesztésére a keretrendszerhez.
Hozzáadtak egy alapvető webszolgáltatási keretrendszert is , amely egy REST API-t valósít meg a feladatok automatizálásához és az adatbázisokkal való munkához, támogatja a különféle hitelesítési sémákat, és lehetőséget kínál a műveletek párhuzamos végrehajtására;
A Metasploit 5.0 egy JSON-RPC alapú API-t tartalmaz , amely leegyszerűsíti a Metasploit integrációját a különböző eszközökkel és programozási nyelvekkel.
A felhasználók most már futtathatják saját PostgreSQL RESTful szolgáltatásukat több Metasploit konzol és külső eszközkészlet összekapcsolására.
Másrészt lehetőség van a műveletek párhuzamos feldolgozására az adatbázissal és a konzollal (msfconsole) , ami lehetővé teszi egyes csomagműveletek végrehajtását az adatbázist kiszolgáló szolgáltatás vállán.
A hasznos terheléshez a meta-shell koncepció és a meta-parancs "háttér" valósul meg, amely lehetővé teszi a háttér-munkamenetek futtatását a háttérben és a letöltéseket a távoli oldalon végzett művelet után, és azokat Meterpreter-alapú munkamenet használata nélkül kezelheti. .
Végül , az utolsó kiemelendő pont, hogy a RHOSTS opcióban az IP-címtartomány konfigurálásával, vagy a fájlra mutató, /etc/hosts formátumú címekkel rendelkező fájlra mutató hivatkozás megadásával a "file://" URL-en keresztül lehetővé tették több hoszt egyidejű ellenőrzését egyetlen modullal.
A keresőmotort átalakították, ami csökkentette az indítási időt és eltávolította az adatbázist a függőségektől.
Hogyan juthat el a Metasploit 5.0-hoz?
Azok számára, akiket érdekel a Metasploit 5.0 új verziójának telepítése, a projekt hivatalos weboldalára kell ellátogatniuk, ahol letölthetik a szükséges verziót.
Mivel a Metasploit két verzióval rendelkezik, az egyik közösség (ingyenes) és a Pro verzió az alkotók közvetlen támogatásával.
Linux felhasználók számára az új verziót a következő terminál megnyitásával és futtatásával szerezhetjük be :
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall && \
chmod 755 msfinstall && \

./msfinstall