

Seperti yang mungkin sebagian dari Anda ketahui, program penghargaan kerentanan Chrome memberikan penghargaan kepada mereka yang menemukan dan melaporkan langsung masalah keamanan peramban.
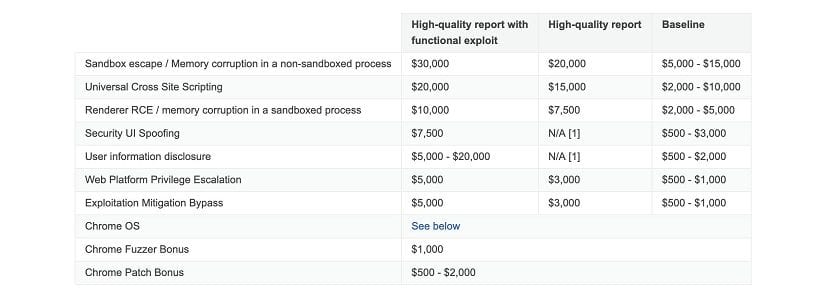
Google baru-baru ini mengumumkan , dalam sebuah unggahan di blog keamanannya, bahwa mereka secara umum meningkatkan jumlah hadiah untuk "Program Hadiah Kerentanan Chrome", dengan hadiah untuk laporan berkualitas tinggi meningkat menjadi $30,000 dan bonus untuk menemukan celah keamanan di Chrome OS dinilai ulang menjadi $150,000.
Google mengatakan bahwa poin penting dari peningkatan program hadiah bug termasuk peningkatan tiga kali lipat hadiah maksimum untuk laporan yang disebut "dasar" dengan detail yang sangat minim, dari $5,000 menjadi $15,000.
Hasil maksimum untuk apa yang disebut laporan "berkualitas tinggi", dengan banyak informasi yang menjelaskan, misalnya, bagaimana peretas dapat mengeksploitasi bug, dari mana asalnya, atau bagaimana cara mengatasinya, juga berlipat ganda. Dari $ 15,000 hingga $ 30,000, menurut artikel blog Keamanan Chrome.
Sebagian besar kerugian masih disebabkan oleh ditemukannya kerentanan pada Chrome OS, platform perangkat lunak Google untuk Chromebook atau Chromebox.
Pada level ini, Google juga meningkatkan hadiahnya menjadi $150,000 bagi para peneliti yang menemukan serangan yang dapat membahayakan Chromebook atau Chromebox. Cacat keamanan yang ditemukan dalam firmware dan/atau yang memungkinkan penyerang untuk melewati layar kunci Chrome OS juga menghasilkan hadiah, menurut unggahan blog tersebut.
Google telah menjalankan program bug bounty sejak tahun 2010. Hingga saat ini, Google telah menerima lebih dari 8,500 laporan bug dan membayar $5 juta kepada para peneliti. Perubahan pertama pada struktur hadiah dilakukan pada bulan September 2014, empat tahun setelah peluncuran program tersebut.
Dan pada saat itu, program bug Google Chrome membayar lebih dari $ 1.25 juta kepada peneliti keamanan yang menemukan lebih dari 700 bug di browser mereka, tetapi Google menemukan bahwa ini tidak cukup. Lima tahun kemudian, jumlah laporan meningkat dari 700 menjadi 8.500 dan Google memutuskan untuk melipatgandakan penghargaan.
Selain peningkatan yang disebutkan di atas, Google juga meningkatkan imbalan untuk pengujian fuzz (atau pengujian acak), sebuah teknik pengujian perangkat lunak yang juga digunakan oleh para pemburu bug untuk memasukkan data acak ke dalam input.
Produk perangkat lunak untuk tujuan menemukan entri yang bermasalah. Menurut posting blog, "Bonus tambahan untuk bug yang ditemukan oleh fuzzers yang menjalankan program Chrome Fuzzer juga meningkat dua kali lipat menjadi $ 1,000."
Kenaikan ini juga memengaruhi jumlah yang dibayarkan kepada peneliti oleh program penghargaan keamanan Google Play.
Faktanya, imbalan untuk kesalahan eksekusi kode jarak jauh meningkat dari $ 5,000 menjadi $ 20,000, pencurian data pribadi tanpa jaminan dari $ 1,000 menjadi $ 3,000, dan akses ke komponen aplikasi yang dilindungi dari $ 1,000 menjadi $ 3,000.
Selain itu, jika Anda mengungkapkan kerentanan kepada pengembang aplikasi yang berpartisipasi secara "bertanggung jawab", Anda akan menerima bonus, menurut Google.
Di bawah ini adalah daftar augmented baru dan tabel bonus bug lama. Hadiah untuk bug keamanan yang memenuhi syarat biasanya berkisar dari $ 500 hingga $ 150,000.
Dan gerakan ini bermaksud agar laporan tersebut sampai ke tangan mereka terlebih dahulu, karena tidak hanya perusahaan teknologi yang memberi penghargaan kepada pemburu bug, tetapi pemerintah dan penjahat juga membayar untuk kerentanan, yang dapat mereka gunakan dalam aktivitas seperti spionase dan pencurian identitas.
Dalam unggahan blog tersebut, Google juga mengklarifikasi apa yang dianggapnya sebagai laporan berkualitas tinggi dan memperbarui kategori kesalahan untuk mempermudah para peneliti.
"Kami juga telah mengklarifikasi apa yang kami anggap sebagai laporan berkualitas tinggi, untuk membantu jurnalis mendapatkan penghargaan setinggi mungkin, dan kami telah memperbarui kategori kesalahan agar lebih mencerminkan jenis kesalahan yang dilaporkan dan yang lebih menarik bagi kami," dia kata perusahaan.
Google mengatakan peningkatan untuk pemburu bug Chrome ini akan berlaku untuk pengiriman yang dikirimkan setelah posting blog mereka. Anda dapat menemukan detail lebih lanjut tentang peningkatan tersebut di sini.
Sumber: https://security.googleblog.com/