

Docker הוא פרויקט קוד פתוח אשר הופך את פריסת היישומים בתוך מכולות תוכנה לאוטומטית , ומספק שכבה נוספת של הפשטה ואוטומציה לווירטואליזציה של יישומים על פני מערכות הפעלה מרובות.
Docker משתמש בתכונות בידוד משאבי ליבת לינוקס, כגון cgroups ומרחבי שמות, כדי לאפשר "מכולות" עצמאיות.
באופן זה, Docker מספק כי מכולות אלה פועלות במופע לינוקס אחד, ונמנעות מהתקורה של הפעלה ותחזוקה של מכונות וירטואליות.
תמיכה בליבת לינוקס במרחבי שמות מבודדת את תצוגת היישום על סביבת ההפעלה שלו.
כולל עצי תהליך, רשת, מזהי משתמש ומערכות קבצים מותקנות, בעוד קבוצות קבוצות ליבה מספקות בידוד משאבים, כולל מעבד, זיכרון, קלט / פלט לחסימה ורשת.
גרסה חדשה של Docker 18.09
מוצגת גרסה של ערכת הכלים לניהול מכולות לינוקס מבודדות של Docker 18.09, המספקת API ברמה גבוהה לטיפול במכולות ברמת בידוד האפליקציה הבודדת.
Docker מאפשר לך להפעיל תהליכים שרירותיים במצב בידוד ואז להעביר ולשכפל מכולות שנוצרו עבור תהליכים אלה לשרתים אחרים, תוך הוצאת כל העבודה מיצירה, אחזקה ותחזוקה של המכולות.
החל מ-Docker 18.09, זמן התמיכה בשחרור השתפר, שכן מפתחים הגדילו אותו מ-4 ל-7 חודשים עקב המודרניזציה של מחזור הפיתוח של Docker Community Edition.
נקודת שיא נוספת במהדורת Docker החדשה היא שזמן הריצה המרכזי לניהול מכולות עודכן ל- containererd 1.2.
זה ייצב את השימוש במנגנון ניהול המכולות gRPC והבטיח תאימות לפלטפורמת Kubernetes 1.12 ושיפור התמיכה בתמונות אוניברסליות לארכיטקטורות שונות (רב קשתות).
מצד שני, Docker 18.09 מרחיב את היכולות של backend חדש של בנייה (ומספק את הפונקציונליות של פקודת "docker build"). זה מאפשר פעולות איסוף אשפה אוטומטיות התומכות בשחרורי משימות מקוננות ואינן דורשות הרשאת משתמש root במהלך הפעולה.
שיפורי BuildKit
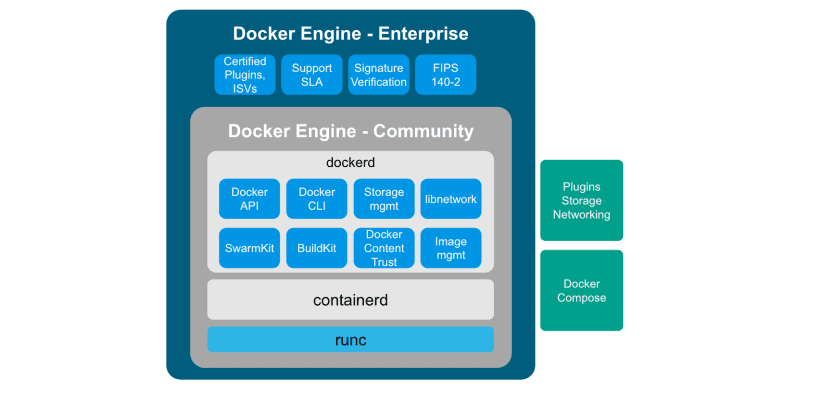
Docker 18.09 כולל גם את אפשרות דחיית ה-BuildKit. זוהי ארכיטקטורת בנייה חדשה שמשפרת את הביצועים, ניהול האחסון ויכולת ההרחבה, ובמקביל מוסיפה כמה תכונות חדשות וחשובות.
שיפורים בביצועים: BuildKit כולל דגם מקבילי ושמור במטמון שעושה אותו הרבה יותר מהיר, מדויק ונייד יותר.
עם שינוי ויישור זה של הארכיטקטורה, מפתחי Docker מאפשרים כעת גם שדרוג של המנוע מגרסת הקהילה למנוע הארגון באמצעות הפעלת רישיון פשוטה.
עבור משתמשים עכשוויים בגרסת Docker Community, מהלך זה פירושו לפתוח תכונות אבטחה ארגוניות רבות ולקבל גישה לתמיכה ברמה ארגונית של דוקר ולמדיניות תחזוקה מורחבת.
בהשוואה לגרסה הקודמת
הקוד שונה כדי לארגן את הביצוע המקביל של העבודה ומודל המטמון שונה, מה שאפשר להאיץ משמעותית את ההרכבה.
לדוגמא, בבדיקת פרויקט Dockerfile מהירות ההגדרה של מובי עלתה מ -2 ל -9,5 פעמים עקב ביצוע סימולטני שלבי הרכבה מרובים, תוך התעלמות מצעדים שאינם בשימוש וקבצי נתונים מצטברים בין הסטים לתצוגה. הֶקשֵׁר.
נוספה היכולת להטמיע סודות ב-Dockerfile ולהעביר אותם בצורה מאובטחת במהלך תהליך הבנייה , מבלי לאחסן אותם בתמונות המתקבלות ומבלי להתקין אותם במטמון הבנייה.
היכולת להעביר ssh ל-ssh-agent sockets מיושמת, לדוגמה, כדי להתחבר למאגרים פרטיים באמצעות חיבור קיים דרך ה-ssh-agent.
כעת ניתן לנהל את מטמון האסמבלי בנפרד מהתמונות.
נוסף פקודה חדשה "גיזום בונה דוקר" כדי לנקות את המטמון ואת היכולת להגדיר כללי ניקוי ועוד.
אם אתם רוצים ללמוד עוד על כך, אתם מוזמנים לבקר בקישור הבא.