

많은 분들이 아시다시피, 크롬의 취약점 보상 프로그램은 브라우저 보안 문제를 발견하고 직접 신고하는 사람들에게 보상을 제공합니다.
구글은 최근 보안 블로그 게시물을 통해 "크롬 취약점 보상 프로그램"의 보상액을 전반적으로 인상한다고 발표했습니다 . 품질이 높은 보고서에 대한 보상은 30,000만 달러로, 크롬 OS의 취약점 발견에 대한 보너스는 150,000만 달러로 상향 조정되었습니다.
구글은 이번 버그 현상금 인상의 주요 내용으로 , 세부 정보가 거의 없는 이른바 "기본" 보고서에 대한 최대 보상액을 5,000달러에서 15,000달러로 세 배 늘린 것을 꼽았습니다.
예를 들어 해커가 버그를 악용 할 수있는 방법, 버그의 출처 또는 해결 방법 등을 설명하는 수많은 정보가 포함 된 소위 '고품질'보고서의 최대 보상도 두 배가됩니다. Chrome 보안 블로그 기사에 따르면 $ 15,000에서 $ 30,000입니다.
가장 많은 오류는 여전히 구글의 크롬북 또는 크롬박스용 소프트웨어 플랫폼인 크롬 OS에서 발견된 취약점 때문입니다 .
이번 단계에서 구글은 크롬북이나 크롬박스를 해킹할 수 있는 취약점을 발견한 연구원에게 150,000만 달러의 보상금을 지급하기로 했습니다. 펌웨어의 보안 결함이나 크롬 OS 잠금 화면을 우회할 수 있는 취약점을 발견한 경우에도 보상금이 지급된다고 블로그 게시물은 밝혔습니다.
구글은 2010년부터 버그 현상금 프로그램을 운영해 왔습니다. 현재까지 8,500건 이상의 버그 보고를 받았으며, 연구원들에게 총 5백만 달러를 지급했습니다. 보상 체계는 프로그램 시작 4년 만인 2014년 9월에 처음으로 변경되었습니다.
당시 구글의 크롬 버그 프로그램은 브라우저에서 1.25 개가 넘는 버그를 발견 한 보안 연구원들에게 700 만 달러 이상을 지불했지만 구글은 그것만으로는 충분하지 않다는 것을 발견했습니다. 700 년 후 신고 건수가 8.500 건에서 XNUMX 건으로 늘어 났고 Google은이 상을 세 배로 늘리기로 결정했습니다.
위에서 언급한 보상 증가 외에도 구글은 버그 헌터들이 소프트웨어 테스트에 사용하는 기법인 퍼즈 테스트(또는 무작위 테스트)에 대한 보상도 인상했습니다 . 퍼즈 테스트는 입력값에 무작위 데이터를 투입하는 방식입니다.
문제가있는 항목을 찾기위한 소프트웨어 제품. 블로그 게시물에 따르면 "Chrome Fuzzer 프로그램을 실행하는 퍼 저가 발견 한 버그에 대한 추가 보너스도 두 배가되어 $ 1,000로 증가했습니다."
이 증가는 Google Play 보안 보상 프로그램에서 연구원에게 지불하는 금액에도 영향을 미쳤습니다.
실제로 원격 코드 실행 오류에 대한 보상은 5,000 달러에서 20,000 달러로, 개인 비보안 데이터 도난은 1,000 달러에서 3,000 달러로, 보호 된 애플리케이션 구성 요소에 대한 액세스는 1,000 달러에서 3,000 달러로 증가했습니다.
또한 참여 애플리케이션 개발자에게 "책임감있는"방식으로 취약점을 공개하면 보너스를 받게됩니다.
아래는 새로운 증강 목록과 이전 버그 보너스 표입니다. 적격 한 보안 버그 보상은 일반적으로 $ 500 ~ $ 150,000입니다.
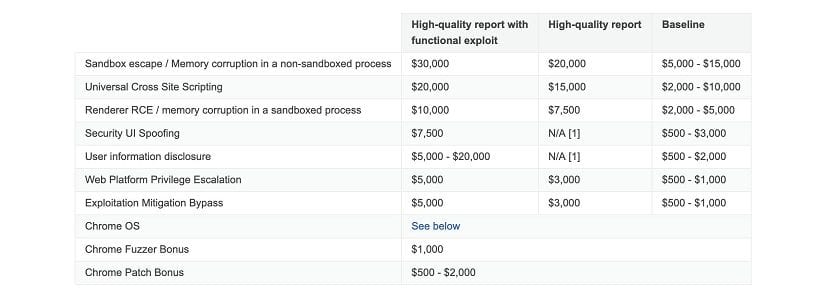
그리고이 운동은 기술 회사가 버그 사냥꾼에게 보상 할뿐만 아니라 정부와 범죄자들도 첩보 활동과 신원 도용과 같은 활동에 사용할 수있는 취약성에 대해 비용을 지불하기 때문에 보고서가 먼저 손에 닿도록 의도 한 것입니다.
구글은 블로그 게시물에서 고품질 보고서의 기준을 명확히 하고 연구자들이 더 쉽게 이해할 수 있도록 오류 범주를 업데이트했습니다.
"저희는 또한 기자들이 가능한 한 최고의 보상을받을 수 있도록 고품질 보고서로 간주되는 내용을 명확히했으며,보고 된 오류 유형을 더 잘 반영하고 우리에게 더 많은 관심을 기울이는 오류 범주를 업데이트했습니다." 회사가 말했다.
Google은 Chrome 버그 사냥꾼에 대한 이러한 증가가 블로그 게시물 이후 제출 된 제출에 적용될 것이라고 말합니다. 여기에서 증가에 대한 자세한 내용을 확인할 수 있습니다.
출처: https://security.googleblog.com/