

„Docker“ yra atvirojo kodo projektas, automatizuojantis programų diegimą programinės įrangos konteineriuose , suteikdamas papildomą abstrakcijos ir automatizavimo sluoksnį programų virtualizavimui keliose operacinėse sistemose.
„Docker“ naudoja „Linux“ branduolio išteklių izoliavimo funkcijas, tokias kaip cgroups ir vardų erdvės, kad būtų galima naudoti nepriklausomus „konteinerius“.
Tokiu būdu „Docker“ numato, kad šie konteineriai veikia viename „Linux“ egzemplioriuje, išvengiant virtualių mašinų paleidimo ir priežiūros pridėtinių išlaidų.
„Linux“ branduolio palaikymas vardų sritims išskiria programos vaizdą apie jos veikimo aplinką.
Įskaitant proceso medžius, tinklą, vartotojo ID ir prijungtas failų sistemas, o branduolio grupės užtikrina išteklių, įskaitant procesorių, atmintį, blokų įvesties / išvesties ir tinklo, izoliaciją.
Nauja „Docker“ versija 18.09
Pristatoma „Docker 18.09“ izoliuoto „Linux“ konteinerių valdymo įrankių rinkinio versija, kuri teikia aukšto lygio API, skirtą konteinerių manipuliavimui individualių programų izoliacijos lygmeniu.
„Docker“ leidžia paleisti savavališkus procesus izoliuotu režimu, o tada perkelti ir klonuoti šiems procesams sukurtus konteinerius į kitus serverius, atimant visą darbą kuriant, prižiūrint ir prižiūrint konteinerius.
Nuo „Docker 18.09“ versijos palaikymo laikas pagerėjo, nes kūrėjai jį pailgino nuo 4 iki 7 mėnesių dėl „Docker Community Edition“ kūrimo ciklo modernizavimo.
Dar vienas šios naujos „Docker“ versijos akcentas yra tai, kad pagrindinė konteinerių valdymo vykdymo aplinka buvo atnaujinta į „containererd 1.2“.
Tai stabilizavo „gRPC“ konteinerių valdymo mechanizmo naudojimą ir užtikrino suderinamumą su „Kubernetes 1.12“ platforma bei patobulintą universalių atvaizdų palaikymą skirtingoms architektūroms (daugialypėms).
Kita vertus, „Docker 18.09“ išplečia naujos kūrimo sistemos galimybes (suteikdama „docker build“ komandos funkcionalumą). Tai leidžia automatiškai rinkti šiukšles, palaikant įdėtuosius užduočių leidimus ir nereikalaujant root vartotojo leidimo operacijos metu.
„BuildKit“ patobulinimai
„Docker 18.09“ taip pat apima „BuildKit“ atidėjimo parinktį. Tai nauja kompiliavimo architektūra, kuri pagerina našumą, saugyklos valdymą ir išplėtimo galimybes, taip pat prideda keletą svarbių naujų funkcijų.
Našumo patobulinimai: „BuildKit“ apima pertvarkytą lygiagretumo ir talpyklos modelį, kuris daro jį žymiai greitesnį, tikslesnį ir nešiojamesnį.
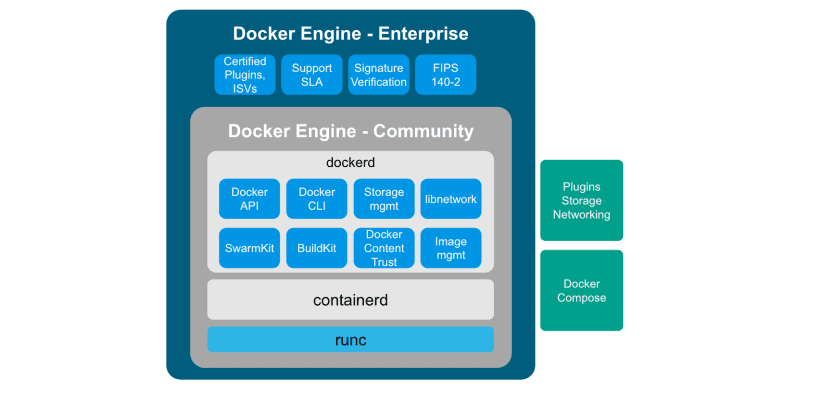
Atlikus šį architektūros pakeitimą ir suderinimą, „Docker“ kūrėjai dabar taip pat leidžia atnaujinti variklį iš bendruomenės versijos į įmonės versiją, paprastai aktyvinus licenciją.
Dabartiniams „Docker Community“ versijos vartotojams šis žingsnis reiškia daugelio įmonės saugos funkcijų atrakinimą ir prieigą prie „Docker“ įmonės lygio palaikymo ir išplėstos priežiūros politikos.
Palyginti su ankstesne versija
Kodas buvo modifikuotas, siekiant organizuoti lygiagretų darbo vykdymą, ir pakeistas talpyklos modelis, kuris leido žymiai pagreitinti surinkimą.
Pvz., Bandant „Dockerfile“ projektą, Moby nustatytas greitis padidėjo nuo 2 iki 9,5 karto dėl tuo pačiu metu vykdomų kelių montavimo etapų, nepaisant nepanaudotų žingsnių ir atskirų duomenų failų tarp rinkinių, atsižvelgiant į kontekstą.
Pridėta galimybė į „Dockerfile“ įdėti slaptus raktus ir saugiai juos perkelti kūrimo proceso metu , jų nesaugant gautuose atvaizduose ir neįdiegus kūrimo talpykloje.
Galimybė peradresuoti ssh ssh agento lizdus yra įdiegta, pavyzdžiui, norint prisijungti prie privačių saugyklų naudojant esamą ryšį per ssh agentą.
Surinkimo talpyklą dabar galima valdyti atskirai nuo atvaizdų.
Pridėta nauja komanda „docker builder prune“, kad būtų galima išvalyti talpyklą ir galimybė apibrėžti valymo taisykles ir dar daugiau.
Jei norite sužinoti daugiau, galite apsilankyti šioje nuorodoje.