

Kiberdrošība ir joma, kas pēdējā laikā ir ieguvusi lielu nozīmi korporatīvajā vidē.
Lai gan ir taisnība, ka šī problēma uzņēmumiem vienmēr ir bijusi svarīga, jaunas jomas, piemēram, mākoņdatošana, izspiedējvīrusi un Meltdown un Spectre ievainojamības, ir radījušas bažas nepieredzētā līmenī.
Nesenā intervijā ar Linux.com Linux kodola izstrādātājs Gregs Kroahs-Hartmans apsprieda drošību Linux kodolā un to, kā tie risina radušās drošības problēmas.
Drošība vispirms Linux
Gregs Kroahs-Hartmans, viens no lielākajiem sitējiem Linux kodola izstrādē, sniedza paziņojumu vietnei Linux.com par to, kā rīkoties un novērst drošības problēmas.
Viņš runāja par to, kā viņi risina un novērš drošības problēmas , un no tā, ko viņš pats atzina, šķiet, ka dažreiz to izcelsme rodas no visnegaidītākajām vietām.
Piemēram, Kroah-Hartman pirms kāda laika novērsa kļūdainu kļūdu, bet trīs gadus vēlāk Red Hat atklāja, ka tā patiesībā ir ievainojamība.
Tas apprecējās ar Linusa Torvalda paziņojumu, kurā viņš teica, ka lielākā daļa drošības trūkumu ir kļūdas.
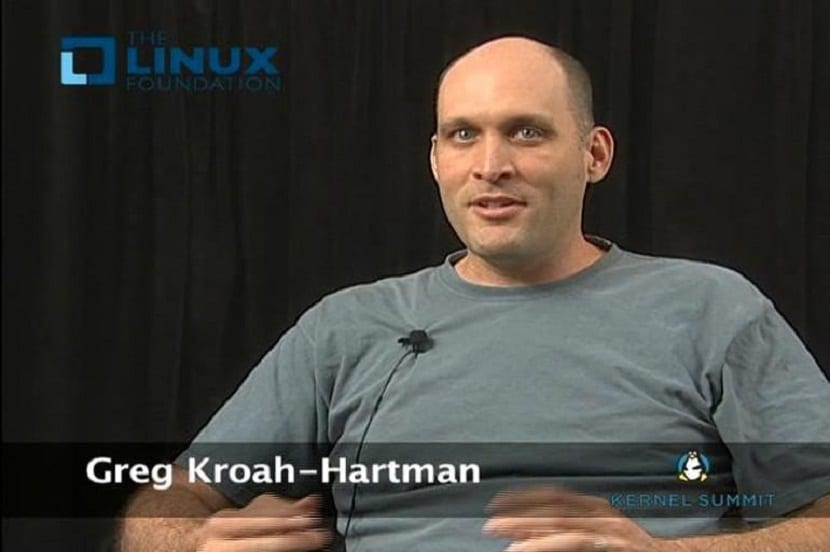
Jautājumu un atbilžu video intervijā Linux Foundation Gregs Kroahs-Hartmans stāsta par problēmām ar Meltdown un Spectre un kāpēc Linux kodols, neskatoties uz to, ka tajā ir atrastas dažādas kļūdas, no viņa viedokļa ir drošāks.
Swapnil Bhartiya sniedza Linux fondam īsu video interviju ar Gregu Kroahu-Hartmanu, kurš Linusa prombūtnes laikā faktiski vada "pamatdarbību".
Kodola izstrādātājs apstiprināja, ka Linux drošība ir ļoti svarīgs jautājums un tai ir augsta prioritāte tā izstrādē.
Daļēji tas ir tāpēc, ka "Linux pārvalda pasauli". Piemēram, arvien vairāk cilvēku viedtālruņos glabā sensitīvus datus un nevēlas, lai trešās personas tiem piekļūtu.
Atbildot uz jautājumu, kurš kodola slānis viņu visvairāk uztrauca, Kroah-Hartmans izsauca kļūdas Meltdown un Spectre.
Pārāk liela atbildība par izstrādātājiem
Izstrādātājus satrauc tas, ka viņiem ir jālabo kaut kas tāds, ko viņi neuzskata par savu atbildības jomu, proti, aparatūra.
Parasti jūs strādājat kodolā ap "melnās kastes procesoru". Bet CPU izmantotu arvien jaunus trikus, lai uzlabotu veiktspēju. Šie triki laiku pa laikam krīt uz izstrādātāju kājām, un kodolam šīs problēmas būs jānovērš.
Kopumā Kroah-Hartman bija pārliecināta, ka kodols ir drošāks. Cita starpā gadu gaitā izstrādātā testēšanas infrastruktūra palīdzēs novērst kļūdu parādīšanos, kad kodola ielāps tiks publiski izlaists.
To, ka tādi kodēšanas rīki kā Google Syzcaller atrod vairākas kļūdas kodolā, var izskaidrot ar to, ka drošības pētnieki mūsdienās testē dziļākus kodola līmeņus, lai atklātu kļūdas, kuras nekad iepriekš nav pārbaudītas.
Šajos līmeņos ir kļūdas, kas dažreiz jau pastāv ilgu laiku. Līdz šim tikai daži cilvēki ir apskatījuši šo kodu.
Tātad Kroahs-Hartmans neteiks, ka "pasaule ir ugunī", taču, pateicoties sarežģītai testēšanai, izstrādātāji tagad ļoti labi spēj atrast kodola kļūdas.
Programmētājs uzsvēra, ka viņi "veic vairāk testēšanas", lai nodrošinātu maksimālu Linux kodola drošību, un ka pēdējā drošības labojumu kārtā viņi strādāja tikai četrus mēnešus, jo viņiem bija noteikts embargo.
Bet pēc sarežģīta procesa viņš atzīst, ka "lietas noteikti meklē augšup".
Labā ziņa profesionāļiem ir tā, ka šīs pieaugošās rūpes paver jaunas darba iespējas, jo arvien vairāk tiks meklēti kiberdrošības speciālisti.