

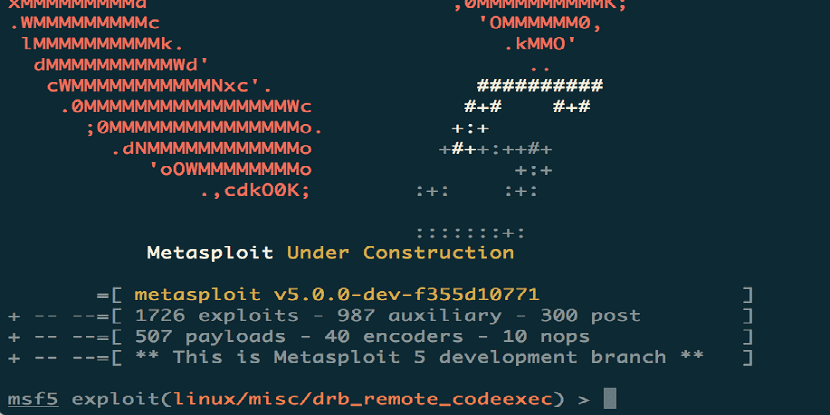
Acht jaar na de oprichting van de laatste belangrijke tak wordt het kwetsbaarheidsanalyseplatform Metasploit Framework gelanceerd in zijn meest recente versie 5.0.
Het Metasploit Framework-pakket bevat momenteel 3795 modules met implementaties van diverse exploits en aanvalsmethoden.
Het project beheert ook een database met ongeveer 136710 kwetsbaarheden. De code van Metasploit is geschreven in Ruby en wordt gedistribueerd onder de BSD-licentie. Modules kunnen worden ontwikkeld in Ruby, Python en Go.
Metasploit is een open-sourceproject voor computerbeveiliging dat informatie verschaft over beveiligingslekken en helpt bij penetratietesten ("pentesting") en de ontwikkeling van signatures voor inbraakdetectiesystemen.
Het bekendste subproject is het Metasploit Framework, een tool voor het ontwikkelen en uitvoeren van exploits tegen een externe machine. Andere belangrijke subprojecten zijn onder meer opcode-databases, een shellcode-archief en beveiligingsonderzoek.
Het Metasploit Framework biedt cybersecurityspecialisten een reeks tools voor het snel ontwikkelen en debuggen van kwetsbaarheden , en voor het verifiëren van kwetsbaarheden en de prestaties van systemen in geval van een succesvolle aanval.
Er wordt een eenvoudige opdrachtregelinterface voorgesteld om het netwerk te scannen en systemen te testen op kwetsbaarheden, inclusief het testen van de toepasbaarheid van daadwerkelijke exploits. Als onderdeel van de Community- en Pro-edities is er ook een intuïtieve webinterface.
Metasploit 5.0 belangrijke verbeteringen
Deze nieuwe versie bevat de "ontwijkingsmodule", waarmee de gebruiker uitvoerbare payloadbestanden kan maken om antivirusprogramma's te omzeilen.
De module maakt het mogelijk om realistischere omstandigheden na te bootsen tijdens de systeemverificatie , waarbij rekening wordt gehouden met typische malwaretechnieken van antivirusprogramma's.
Technieken zoals shellcode-encryptie, code-randomisatie en lock-executie onder de emulator worden bijvoorbeeld gebruikt om antivirussoftware te omzeilen.
Naast de programmeertaal Ruby kunnen nu ook Python en Go worden gebruikt om externe modules voor het framework te ontwikkelen.
Er is ook een basiswebservice-framework toegevoegd dat een REST API implementeert om taken te automatiseren en met databases te werken, verschillende authenticatieschema's ondersteunt en mogelijkheden biedt voor parallelle uitvoering van bewerkingen;
Metasploit 5.0 beschikt over een geïmplementeerde API gebaseerd op JSON-RPC , wat de integratie van Metasploit met diverse tools en programmeertalen vereenvoudigt .
Gebruikers kunnen nu hun eigen PostgreSQL RESTful-service uitvoeren om meerdere Metasploit-consoles en externe toolkits te verbinden.
Daarentegen biedt het de mogelijkheid tot parallelle verwerking van bewerkingen met de database en de console (msfconsole) , waardoor het mogelijk is om bepaalde pakketbewerkingen uit te voeren op de server die de database beheert.
Voor payload zijn het meta-shell-concept en het meta-commando "background" geïmplementeerd, waarmee u achtergrondsessies op de achtergrond kunt uitvoeren en downloads na de bewerking op de externe kant, en deze kunt beheren zonder een Meterpreter-gebaseerde sessie te gebruiken .
Tot slot is het belangrijk te vermelden dat de mogelijkheid om meerdere hosts tegelijk met één module te controleren is toegevoegd door het IP-adresbereik te configureren in de RHOSTS-optie of door een link naar het bestand met de adressen in het formaat /etc/hosts op te geven via de URL "file://";
De zoekmachine is opnieuw ontworpen, waardoor de opstarttijd is verkort en de database is verwijderd van afhankelijkheden.
Hoe Metasploit 5.0 te krijgen?
Wie geïnteresseerd is in het installeren van deze nieuwe versie van Metasploit 5.0, kan terecht op de officiële website van het project om de benodigde versie te downloaden.
Omdat Metasploit twee versies heeft, een community (gratis) en de Pro-versie met directe ondersteuning van de makers.
Voor Linux-gebruikers onder ons is deze nieuwe versie te verkrijgen door een terminal te openen en het volgende commando uit te voeren:
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall && \
chmod 755 msfinstall && \

./msfinstall