

Docker is een open-sourceproject dat de implementatie van applicaties in softwarecontainers automatiseert . Het biedt een extra abstractielaag en automatisering voor applicatievirtualisatie over meerdere besturingssystemen.
Docker maakt gebruik van functies voor het isoleren van Linux-kernelbronnen, zoals cgroups en namespaces, om onafhankelijke "containers" mogelijk te maken.
Op deze manier zorgt Docker ervoor dat deze containers binnen één Linux-instantie draaien, waardoor de overhead van het starten en onderhouden van virtuele machines wordt vermeden.
De Linux-kernelondersteuning voor naamruimten isoleert de weergave van een applicatie van zijn besturingsomgeving.
Inclusief procesbomen, netwerk, gebruikers-ID's en aangekoppelde bestandssystemen, terwijl kernel-cgroups resource-isolatie bieden, inclusief CPU, geheugen, blok-I / O en netwerk.
Nieuwe versie van Docker 18.09
Een versie van de Docker 18.09 toolkit voor het beheer van geïsoleerde Linux-containers wordt gepresenteerd. Deze toolkit biedt een API op hoog niveau voor het manipuleren van containers op het niveau van individuele applicatie-isolatie.
Met Docker kunt u willekeurige processen starten in de isolatiemodus en vervolgens containers die voor deze processen zijn gemaakt, overbrengen en klonen naar andere servers, waardoor u al het werk uit het maken, onderhouden en onderhouden van de containers kunt halen.
Vanaf Docker 18.09 is de ondersteuningstijd voor releases verbeterd, doordat ontwikkelaars deze hebben kunnen verlengen van 4 naar 7 maanden dankzij de modernisering van de ontwikkelingscyclus van Docker Community Edition.
Een ander hoogtepunt van deze nieuwe Docker-release is dat de kernruntime voor containerbeheer is bijgewerkt naar containererd 1.2.
Dit stabiliseerde het gebruik van het gRPC-containerbeheermechanisme en zorgde voor compatibiliteit met het Kubernetes 1.12-platform en verbeterde ondersteuning voor universele images voor verschillende architecturen (multi-arch).
Aan de andere kant breidt Docker 18.09 de mogelijkheden van een nieuwe build-backend uit (die de functionaliteit van het "docker build"-commando biedt). Dit maakt automatische garbage collection-bewerkingen mogelijk die geneste jobreleases ondersteunen en geen root-gebruikersautorisatie vereisen tijdens de bewerking.
BuildKit verbeteringen
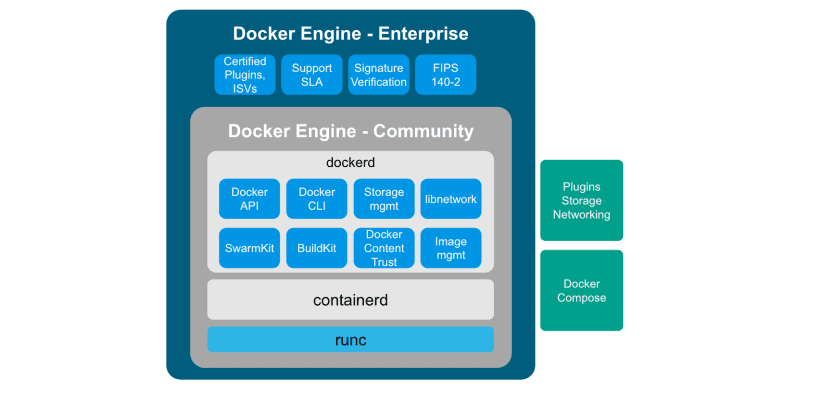
Docker 18.09 bevat ook de BuildKit-uitsteloptie. Dit is een nieuwe build-architectuur die de prestaties, het opslagbeheer en de uitbreidbaarheid verbetert, en tevens een aantal belangrijke nieuwe functies toevoegt.
Prestatieverbeteringen: BuildKit bevat een opnieuw ontworpen concurrency- en caching-model dat het veel sneller, nauwkeuriger en draagbaarder maakt.
Met deze wijziging en afstemming van de architectuur kunnen Docker-ontwikkelaars nu ook een upgrade van de Community-versie naar de Enterprise-versie uitvoeren met een simpele licentieactivering.
Voor huidige gebruikers van de Docker Community-versie betekent deze stap het ontgrendelen van veel zakelijke beveiligingsfuncties en toegang krijgen tot Docker's enterprise-class ondersteuning en uitgebreid onderhoudsbeleid.
Vergeleken met de vorige versie
De code werd aangepast om de parallelle uitvoering van de taak te organiseren en het cachingmodel werd gewijzigd, waardoor de assemblage aanzienlijk sneller kon worden uitgevoerd.
Bij het testen van het Dockerfile-project nam Moby de snelheid van de set bijvoorbeeld toe van 2 naar 9,5 keer vanwege de gelijktijdige uitvoering van meerdere montagestadia, waarbij ongebruikte stappen en incrementele gegevensbestanden tussen sets in weergavecontext werden genegeerd.
De mogelijkheid om geheimen in het Dockerfile in te sluiten en deze veilig over te dragen tijdens het bouwproces is toegevoegd , zonder ze op te slaan in de resulterende images en zonder ze in de buildcache te installeren.
De mogelijkheid om ssh ssh-agent sockets door te sturen is geïmplementeerd, bijvoorbeeld om via de ssh-agent verbinding te maken met privérepositories met behulp van een bestaande verbinding.
De assembly-cache kan nu los van de afbeeldingen worden beheerd.
Nieuwe opdracht "docker builder prune" toegevoegd om de cache te wissen en de mogelijkheid om opschoonregels te definiëren en meer.
Als je er meer over wilt weten, kun je de volgende link bezoeken.