
Introducción:
Wat is dnscrypt-proxy?
- DNSCrypt codeert en authenticeert DNS-verkeer tussen de gebruiker en de DNS-resolver, voorkomt lokale spoofing van DNS-query's en zorgt ervoor dat DNS-reacties worden verzonden door de server naar keuze. (wiki)
Wat is dnsmasq?
- dnsmasq biedt services zoals DNS-cache en DHCP-server. Als Domain Name Server (DNS) kan het DNS-query's in de cache opslaan om de verbindingssnelheden naar eerder bezochte sites te verbeteren, en als DHCP-server kan dnsmasq worden gebruikt om interne IP-adressen en routes naar computers op een LAN te verstrekken. Een of beide van deze services kunnen worden geïmplementeerd. dnsmasq wordt beschouwd als lichtgewicht en eenvoudig te configureren; Het is ontworpen voor gebruik op een personal computer of voor gebruik op een netwerk met minder dan 50 computers. Het wordt ook geleverd met een PXE-server. (wiki)
Wat heb ik gebruikt?:
- Om de configuratiebestanden die ik heb gebruikt te bewerken nano.
- Ik deed het altijd met mijn root-account, maar als ze het hebben geconfigureerd sudo, kunnen ze het veilig gebruiken.
- Om de cache te controleren met de opdracht dig, is deze te vinden in bind-tools
binnen de officiële repositories, pacman -S bind-gereedschappen
Installatie:
- Als root of met sudo in onze terminal of tty installeren we de dnscrypt-proxy en dnsmasq pakketten als volgt:
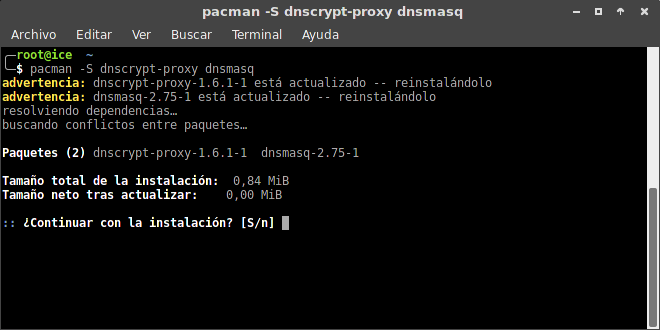
- Het waarschuwingsbericht is omdat ik ze al heb geïnstalleerd, je hoeft alleen maar te bevestigen door op Enter te drukken:
Instelling:
1 - Laten we dnscrypt-proxy inschakelen (onthoud als root of gebruik sudo):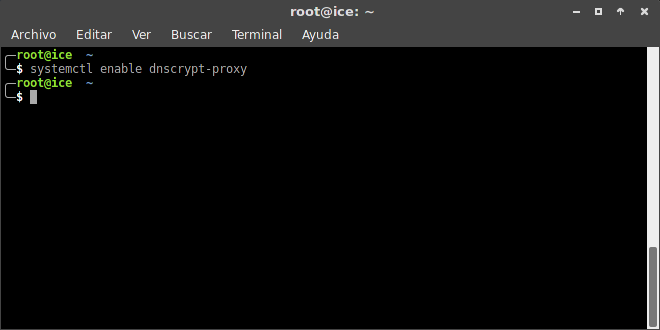
2 - Nu bewerken we het bestand / Etc / resolv.conf en in de naamserver verwijderen we wat er is en plaatsen 127.0.0.1 (als je wilt kun je een back-up maken van het bestand) en het zou er als volgt uit moeten zien: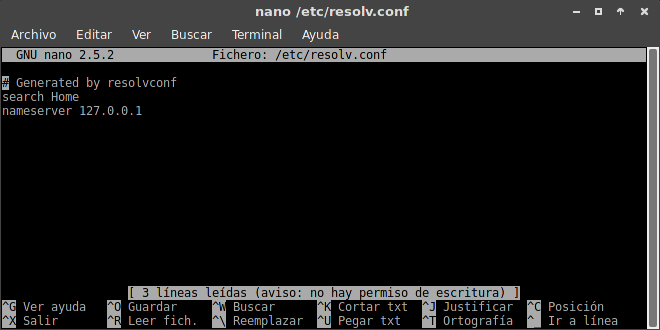
- Rekening houdend met het feit dat NetworkManager het bestand resolv.conf schrijft, gaan we het doen beschermen tegen schrijven met het volgende commando:

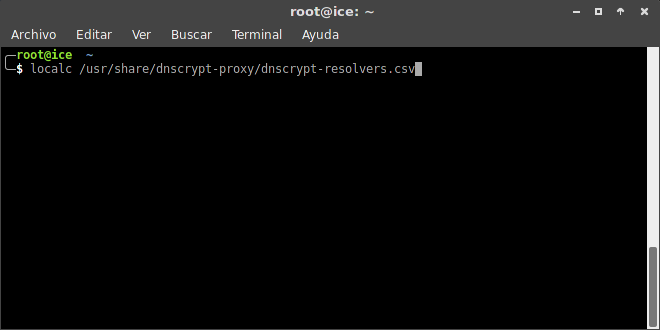
3 - Wat we nu gaan doen is zoeken naar een server die zich het dichtst bij onze locatie bevindt, maar je kunt degene gebruiken die standaard wordt geleverd, namelijk dnscrypt.eu-nl, de lijst kan worden geopend met localc is hier: / usr / share / dnscrypt-proxy / dnscrypt-resolvers.csv als volgt:
- Als we de server willen wijzigen die de standaard DNS oplost, kunnen we dit als volgt bewerken:

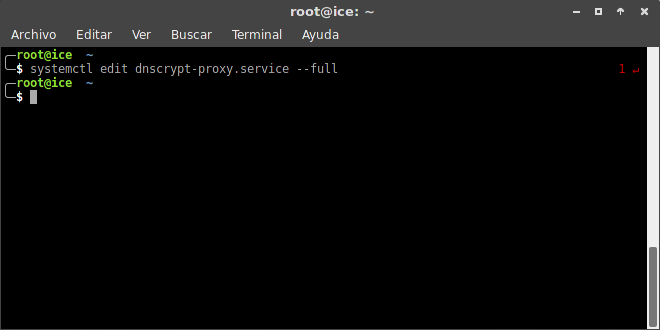
- Aan het einde van het bestand in de sectie [Service] wijzigen we wat grijs is geselecteerd en plaatsen we de server die we al hebben geselecteerd in de lijst:
4 - Standaard gebruikt dnscrypt-proxy poort 53, aangezien dnsmasq dat ook doet, dus wat we gaan doen is het opnieuw veranderen met:
systemctl edit dnscrypt-proxy.service –full en in de [Socket] sectie laten we het als volgt:
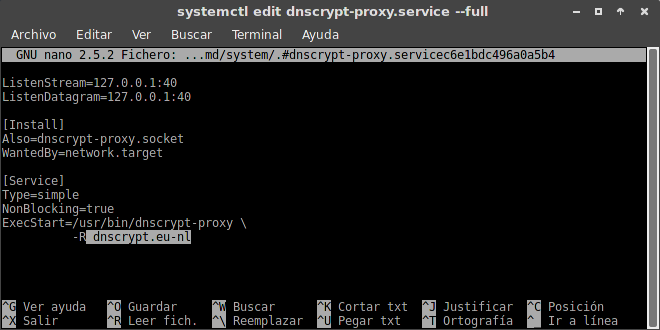
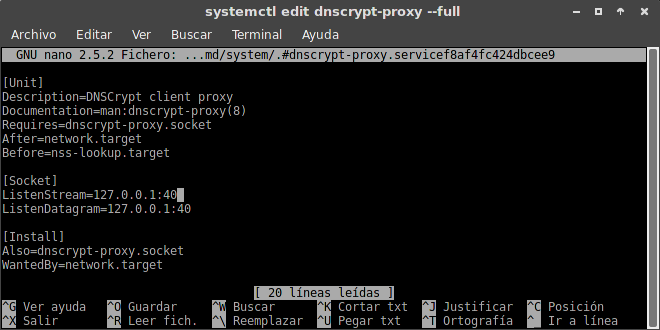 We slaan de wijzigingen op en sluiten.
5 – Nu configureren we dnsmasq. We bewerken het bestand /etc/dnsmasq.conf en voegen de volgende drie regels aan het einde toe:
niet opgelost
server = 127.0.0.1 # 40
luisteradres = 127.0.0.1
We slaan de wijzigingen op en sluiten.
6 - Nu doen we het volgende:
- We herstarten dnscrypt-proxy:
systemctl herstart dnscrypt-proxy
- We activeren dnsmasq:
systemctl inschakelen dnsmasq
- We voeren dnsmasq uit:
systemctl start dnsmasq
- We herstarten onze internetverbinding:
systemctl start NetworkManager opnieuw
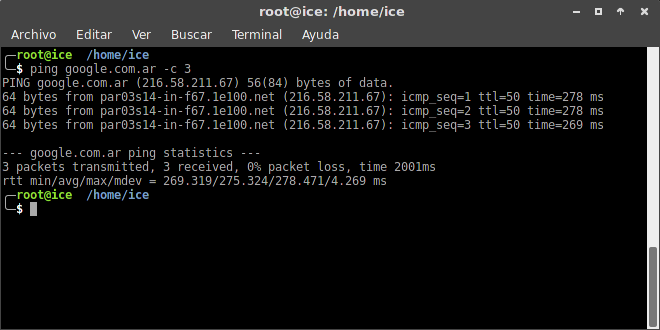
7 – Oké, nu gaan we testen of het echt werkt door bijvoorbeeld google.com.ar te pingen:
8 – We controleren of de DNS-cache werkt met het commando dig:
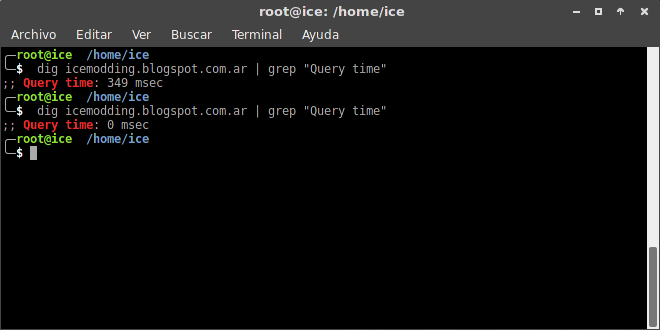 - Hierbij houden we er rekening mee dat de eerste dig ik doe er een vertraging is van 349 msec en wat gebeurt er als ik de query opnieuw doe met dig? 0 msec, dus het wordt correct gecached.
9 – dnscrypt-proxy en dnsmasq zijn nu geconfigureerd en werken naar behoren!
Opmerking: Ik wil verduidelijken na op verschillende plaatsen te hebben gezocht dat het op geen enkele manier voor mij werkte zoals ze in de archwiki lieten zien, de Spaanse versie is slecht vertaald (het zal een vraag zijn of iemand goed vertaalt of ik zal op een gegeven moment) Ik heb de versie Engels gebruikt. Dus ik vertrouwde eigenlijk op de genoemde wiki, alle credits voor hen. In dit geval zijn de stappen die ik heb gebruikt en het werkte VOOR MIJ.
Als ze vragen of problemen hebben, laat het me weten en we zullen erover praten totdat het werkt!
Doel knuffel!