

Como muitos de vocês já devem saber, o programa de recompensas por vulnerabilidades do Chrome premia aqueles que descobrem e reportam diretamente problemas de segurança no navegador.
O Google anunciou recentemente , em uma postagem em seu blog de segurança, que está aumentando os valores do "Programa de Recompensas por Vulnerabilidades do Chrome", com a recompensa para relatórios de alta qualidade subindo para US$ 30,000 e um bônus para quem encontrar vulnerabilidades no Chrome OS reavaliado em US$ 150,000.
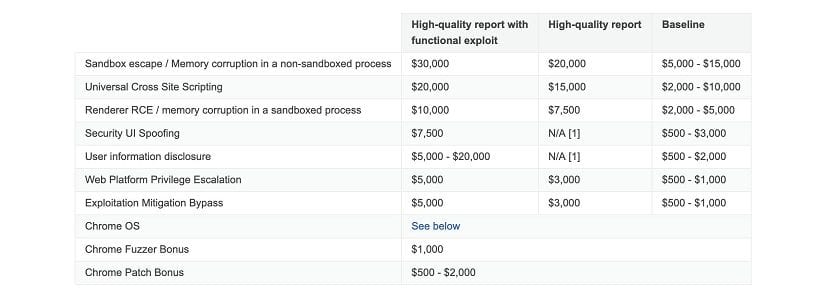
O Google afirma que os principais destaques do aumento do programa de recompensas por bugs incluem triplicar a recompensa máxima para um relatório considerado "básico", com poucos detalhes, passando de US$ 5,000 para US$ 15,000.
O retorno máximo para um relatório chamado de 'alta qualidade', com uma infinidade de informações que explica, por exemplo, como os hackers podem explorar o bug, qual é sua origem ou como ele pode ser resolvido, também é duplicado. De US $ 15,000 a US $ 30,000, de acordo com o artigo do blog Chrome Security.
A maior parte ainda se deve à descoberta de vulnerabilidades no Chrome OS, a plataforma de software do Google para Chromebooks ou Chromeboxes.
Nesse nível, o Google também aumentou sua recompensa para US$ 150,000 para pesquisadores que descobrirem ataques capazes de comprometer um Chromebook ou Chromebox. Falhas de segurança encontradas no firmware e/ou que permitam que invasores contornem a tela de bloqueio do Chrome OS também geram recompensas, de acordo com a publicação no blog.
O Google mantém seu programa de recompensas por bugs desde 2010. Até o momento, o Google recebeu mais de 8,500 relatórios de bugs e pagou US$ 5 milhões a pesquisadores. A primeira alteração na estrutura de recompensas foi feita em setembro de 2014, quatro anos após o lançamento do programa.
E, naquela época, o programa de bugs do Google Chrome pagou mais de US $ 1.25 milhão a pesquisadores de segurança que encontraram mais de 700 bugs em seus navegadores, mas o Google descobriu que isso não era suficiente. Cinco anos depois, o número de relatórios aumentou de 700 para 8.500 e o Google decidiu triplicar os prêmios.
Além dos aumentos mencionados acima, o Google também aumentou as recompensas para testes de fuzzing (ou testes aleatórios), uma técnica de teste de software que os caçadores de bugs também usam para inserir dados aleatórios nas entradas.
Um produto de software com o objetivo de localizar entradas problemáticas. De acordo com a postagem do blog, "O bônus extra para bugs encontrados por fuzzers executando o programa Chrome Fuzzer também dobrou para US $ 1,000."
O aumento também afetou os valores pagos aos pesquisadores pelo programa de recompensas de segurança Google Play.
Na verdade, as recompensas por erros de execução remota de código aumentaram de $ 5,000 para $ 20,000, o roubo de dados privados não seguros de $ 1,000 para $ 3,000 e o acesso a componentes de aplicativos protegidos de $ 1,000 para $ 3,000.
Além disso, se você divulgar vulnerabilidades aos desenvolvedores de aplicativos participantes de maneira "responsável", receberá um bônus, de acordo com o Google.
Abaixo está a nova lista aumentada e a tabela de bônus de bug antiga. As recompensas de bug de segurança elegíveis variam normalmente de $ 500 a $ 150,000.
E é que esse movimento pretende que os relatórios cheguem primeiro às suas mãos, já que não só as empresas de tecnologia recompensam os caçadores de insetos, mas governos e criminosos também pagam por vulnerabilidades, que podem usar em atividades como espionagem e roubo de identidade.
Na postagem do blog, o Google também esclareceu o que considera um relatório de alta qualidade e atualizou as categorias de erros para facilitar o trabalho dos pesquisadores.
«También hemos aclarado lo que consideramos un informe de alta calidad, para ayudar a los periodistas a obtener la mayor recompensa posible, y hemos actualizado las categorías de errores para reflejar mejor los tipos de errores que se informan y Eso nos interesa más «, dijo a empresa.
O Google diz que esse aumento para os caçadores de bugs do Chrome se aplicará a envios enviados após sua postagem no blog. Você pode encontrar mais detalhes sobre o aumento aqui.
Fonte: https://security.googleblog.com/