

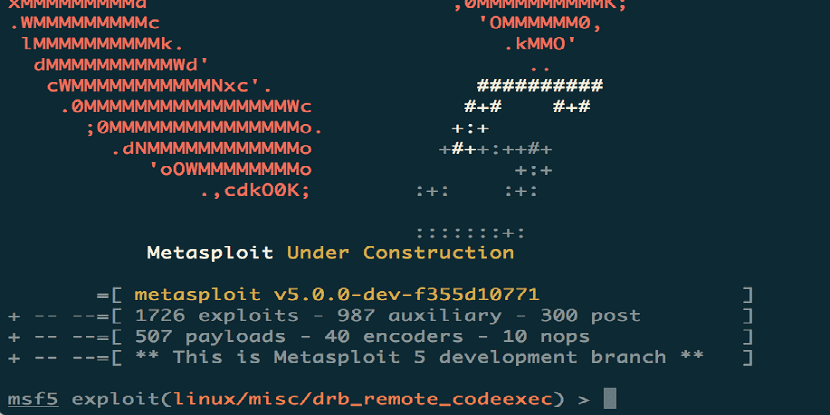
Osem rokov po vzniku poslednej významnej vetvy bola spustená platforma pre analýzu zraniteľností, Metasploit Framework, vo svojej najnovšej verzii 5.0.
Balík Metasploit Framework v súčasnosti obsahuje 3795 modulov s implementáciou rôznych exploitov a metód útoku.
Projekt tiež udržiava databázu obsahujúcu približne 136 710 zraniteľností. Kód Metasploitu je napísaný v jazyku Ruby a distribuovaný pod licenciou BSD. Moduly je možné vyvíjať v jazykoch Ruby, Python a Go.
Metasploit je open-source projekt pre počítačovú bezpečnosť , ktorý poskytuje informácie o bezpečnostných zraniteľnostiach a pomáha pri penetračnom testovaní („Pentesting“) a vývoji podpisov pre systémy detekcie narušenia.
Jeho najznámejším podprojektom je Metasploit Framework, nástroj na vývoj a spúšťanie exploitov proti vzdialenému počítaču. Medzi ďalšie dôležité podprojekty patria databázy operačných kódov, archív shellcode a bezpečnostný výskum.
Metasploit Framework poskytuje špecialistom v oblasti kybernetickej bezpečnosti sadu nástrojov na rýchly vývoj a ladenie zraniteľností , ako aj na overovanie zraniteľností a výkonu systémov v prípade úspešného útoku.
Navrhuje sa základné rozhranie príkazového riadku na skenovanie siete a testovanie zraniteľnosti systémov, vrátane testovania použiteľnosti skutočných zneužití. Súčasťou edícií Community a Pro je aj intuitívne webové rozhranie.
Hlavné vylepšenia Metasploit 5.0
Táto nová verzia pridala modul „evasion“, ktorý umožňuje používateľovi vytvárať spustiteľné súbory s dátami a obchádzať tak aktivácie antivírusového programu.
Modul umožňuje reprodukovať realistickejšie podmienky pri overovaní systému , berúc do úvahy typické techniky antivírusového softvéru.
Napríklad na obídenie antivírusu sa používajú techniky ako šifrovanie shellcode, randomizácia kódu a vykonávanie zámkov v emulátore.
Okrem jazyka Ruby je teraz možné na vývoj externých modulov pre Framework použiť aj Python a Go.
Pridaný bol aj základný rámec webových služieb , ktorý implementuje REST API na automatizáciu úloh a prácu s databázami, podporuje rôzne schémy autentifikácie a ponúka možnosti paralelného vykonávania operácií.
Metasploit 5.0 obsahuje implementované API založené na JSON-RPC , ktoré zjednodušuje integráciu Metasploitu s rôznymi nástrojmi a programovacími jazykmi.
Používatelia teraz môžu prevádzkovať svoju vlastnú službu PostgreSQL RESTful na pripojenie viacerých konzol Metasploit a externých nástrojov.
Na druhej strane je k dispozícii možnosť paralelného spracovania operácií s databázou a konzolou (msfconsole) , čo umožňuje vykonávať niektoré balíkové operácie na pleciach služby, ktorá databázu obsluhuje.
Pre užitočné zaťaženie je implementovaný koncept metashellu a meta príkazu „pozadie“, ktorý vám umožňuje spúšťať relácie na pozadí na pozadí a sťahovať po operácii na vzdialenej strane a spravovať ich bez použitia relácie založenej na metre .
Na záver možno zdôrazniť, že možnosť kontrolovať viacero hostiteľov pomocou jedného modulu bola pridaná konfiguráciou rozsahu IP adries v možnosti RHOSTS alebo zadaním odkazu na súbor s adresami vo formáte /etc/hosts prostredníctvom URL adresy „file://“;
Bol prepracovaný vyhľadávací modul, ktorý skrátil čas spustenia a odstránil databázu závislostí.
Ako získať Metasploit 5.0?
Pre tých, ktorí majú záujem o inštaláciu tejto novej verzie Metasploit 5.0, môžete navštíviť oficiálnu webovú stránku projektu , kde si môžete stiahnuť požadovanú verziu.
Keďže Metasploit má dve verzie, jednu komunitu (zadarmo) a verziu Pro s priamou podporou tvorcov.
Pre tých z nás, ktorí sú používateľmi Linuxu, môžeme túto novú verziu získať otvorením terminálu a spustením:
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall && \
chmod 755 msfinstall && \

./msfinstall