

Kibernetska varnost je področje, ki je v zadnjem času pridobilo na veljavi v poslovnih okoljih.
Čeprav drži, da je bila ta težava za podjetja vedno pomembna, so nova področja, kot so računalništvo v oblaku, izsiljevalska programska oprema ter ranljivosti Meltdown in Spectre, sprožila zaskrbljenost na ravni, kakršne še nismo videli.
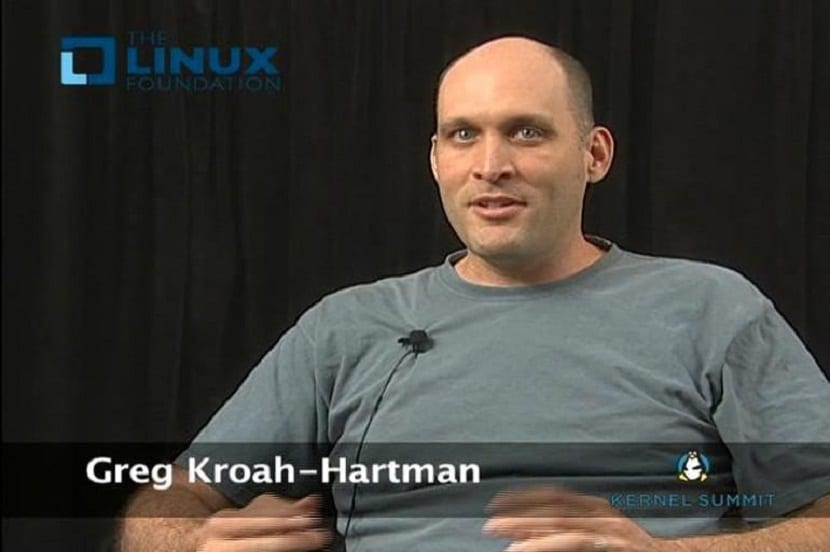
V nedavnem intervjuju za Linux.com je Greg Kroah-Hartman, razvijalec jedra Linuxa, razpravljal o varnosti v jedru Linuxa in o tem, kako rešujejo varnostne težave, ki so se pojavile.
Varnost najprej v Linuxu
Greg Kroah-Hartman, eden najhujših pri razvoju jedra Linuxa, je na spletnem mestu Linux.com podal izjavo o tem, kako se spopasti z varnostnimi težavami in jih odpraviti.
Govoril je o tem, kako rešujejo varnostne težave , in glede na to, kar je sam priznal, se zdi, da včasih izvirajo iz najbolj nepričakovanih krajev.
Na primer, Kroah-Hartman je pred časom odpravil napako, vendar je tri leta kasneje Red Hat odkril, da gre dejansko za ranljivost.
To se je poročilo z izjavo Linusa Torvaldsa, v kateri je dejal, da so največ varnostnih napak napake.
V video intervjuju z vprašanji in odgovori za Linux Foundation Greg Kroah-Hartman govori o težavah z Meltdownom in Spectrom ter o tem, zakaj je jedro Linuxa kljub temu, da je z njegove perspektive našlo številne napake , je varnejše.
Swapnil Bhartiya je za fundacijo Linux dal kratek video intervju z Gregom Kroah-Hartmanom, ki med Linusovo odsotnostjo dejansko vodi "osnovno dejavnost".
Razvijalec jedra je potrdil, da je varnost Linuxa zelo pomembno vprašanje in da ima pri njegovem razvoju visoko prioriteto.
To je deloma zato, ker "Linux poganja svet." Na primer, vedno več ljudi shranjuje občutljive podatke na svojih pametnih telefonih in ne želi, da do njih dostopajo tretje osebe.
Na vprašanje, katera plast jedra ga najbolj moti, je Kroah-Hartman poklical napake Meltdown in Spectre.
Preveč odgovornosti za razvijalce
Razvijalce moti, da morajo popraviti nekaj, kar ne vidijo kot v svoji pristojnosti, in sicer strojno opremo.
Običajno delate v jedru okoli "CPU-ja črne škatle". Toda CPE bi uporabljali vedno več trikov za izboljšanje zmogljivosti. Ti triki bi občasno padli na noge razvijalcem in jedro bi moralo te težave odpraviti.
Na splošno je bila Kroah-Hartmanova prepričana, da je jedro varnejše. Med drugim bo infrastruktura za testiranje, ki se je razvijala skozi leta, pomagala preprečiti pojav hroščev, ko bo javno izdan popravek jedra.
Dejstvo, da fuzzerji, kot je Googlov Syzcaller, v jedru odkrijejo številne napake, je mogoče pojasniti z dejstvom, da varnostni raziskovalci danes testirajo globlje ravni jedra, da bi odkrili napake, ki še nikoli niso bile preizkušene.
Na teh ravneh obstajajo napake, ki včasih že dolgo obstajajo. Do zdaj si je to kodo ogledalo le nekaj ljudi.
Kroah-Hartman torej ne bi rekel, da je "svet v ognju", a zahvaljujoč naprednemu testiranju so razvijalci zdaj zelo dobri pri iskanju napak v jedru.
Programer je poudaril, da "izvajajo več testiranj", da bi zagotovili maksimalno varnost jedra Linuxa, in da so v zadnjem krogu varnostnih popravkov delali štiri mesece samo zaradi embarga.
A po zapletenem postopku prizna, da "stvari zagotovo gledajo navzgor".
Dobra novica za strokovnjake je, da ta povečana skrb odpira nove zaposlitvene možnosti, saj bodo vedno bolj iskali strokovnjake za kibernetsko varnost.